
 #1
Sistemi IDS/IPS, monitoraggio rete, rilevamento basato su anomalie e strumenti di allerta minacce.
Raccomandato da Kitploit
 singe/yellow
Un semplice wrapper binario per i canarytokens DNS.
 0xmfbk/ebpf-container-escape-framework
Audit only eBPF EDR for Linux 5.15+ LTS: 14 kernel hooks, 15 actions (13 MITRE techniques), process lineage, SIEM export, K8s/Docker ready.
 logisek/baconsampler
Sniffa il traffico in uscita per callback sospette simili a beacon, perché se continua a tornare con regolarità, probabilmente non è colazione.
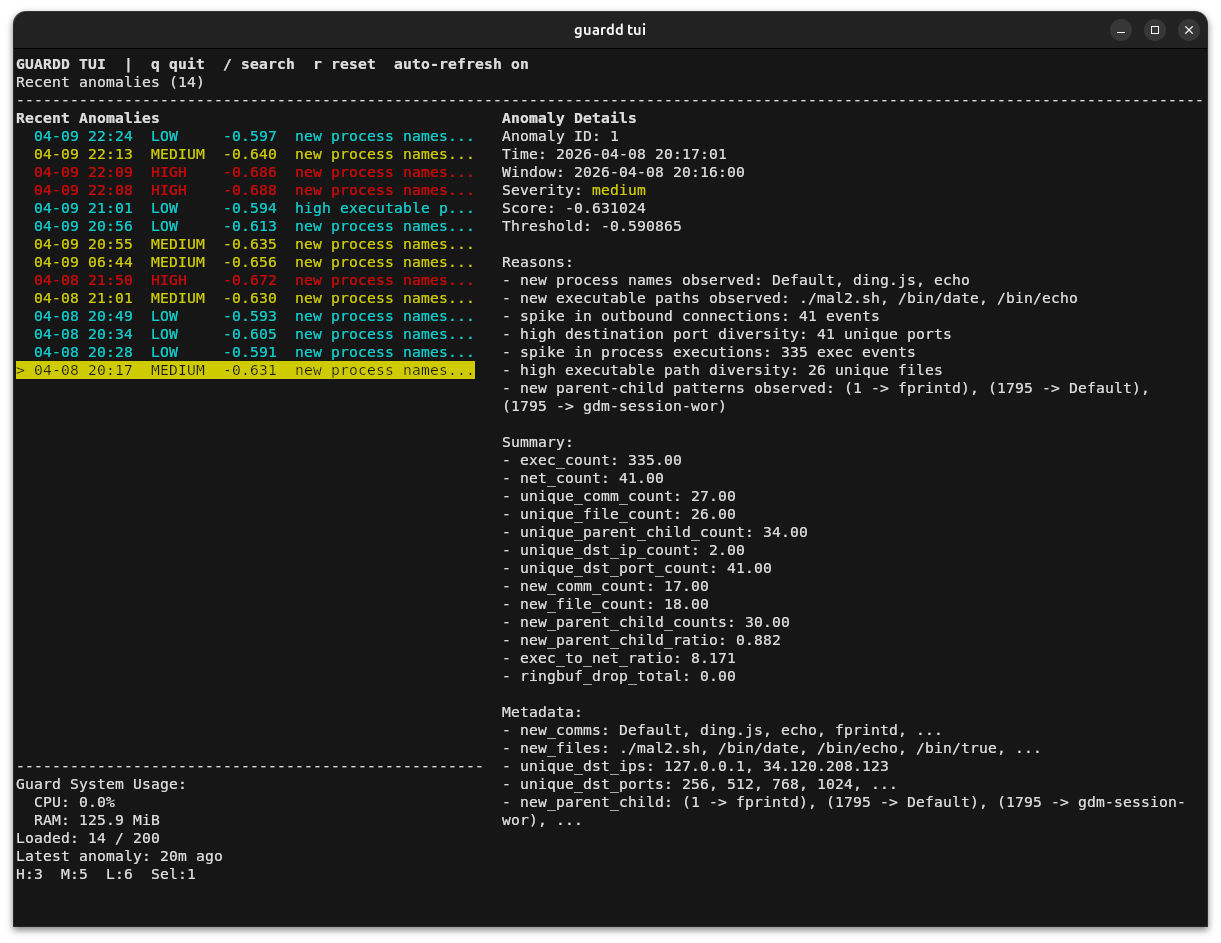 benny-e/guardd
Sistema di rilevamento comportamentale degli endpoint basato su ML per macchine Linux
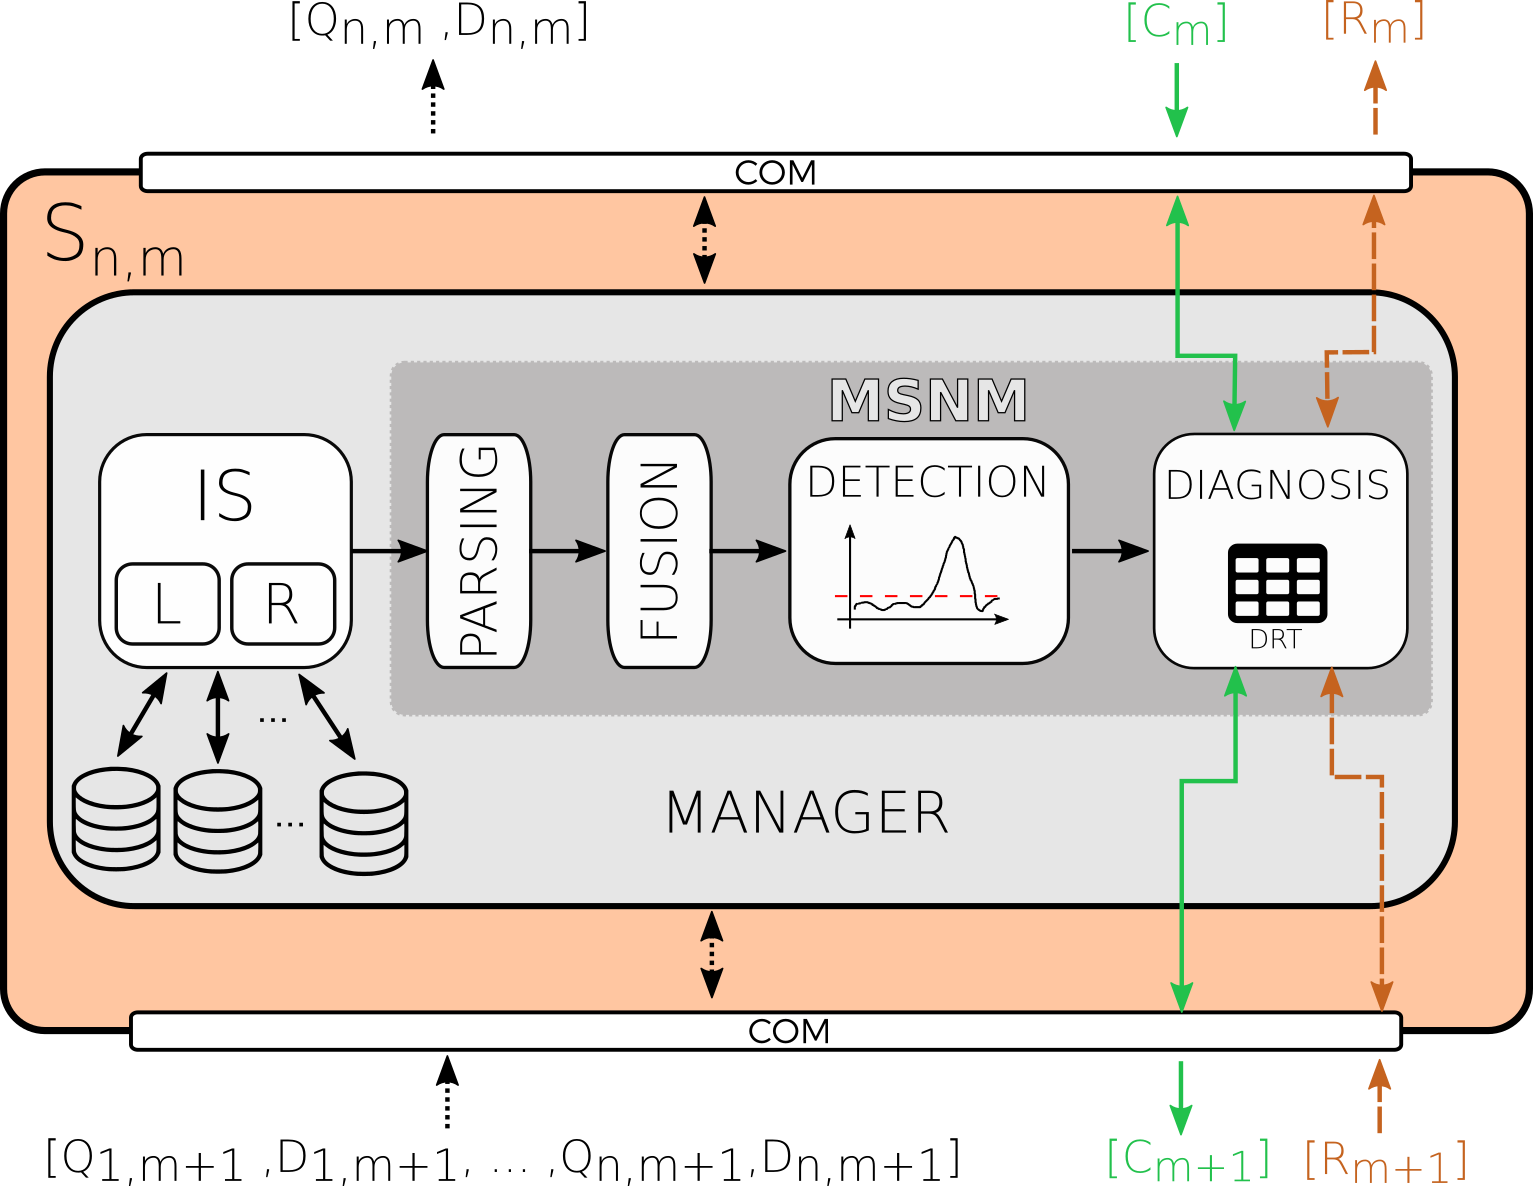 nesg-ugr/msnm-sensor
Sensore di monitoraggio di rete statistico multivariato che rileva anomalie utilizzando tecniche basate su PCA, aggregando statistiche leggere da…
 corelight/cve-2021-1675
Script Zeek e regole Suricata per rilevare lo sfruttamento di PrintNightmare (CVE-2021-1675) tramite eventi DCE RPC di RpcAddPrinterDriver, con test…
 armadito/armadito-windows-driver
Driver Windows per Armadito
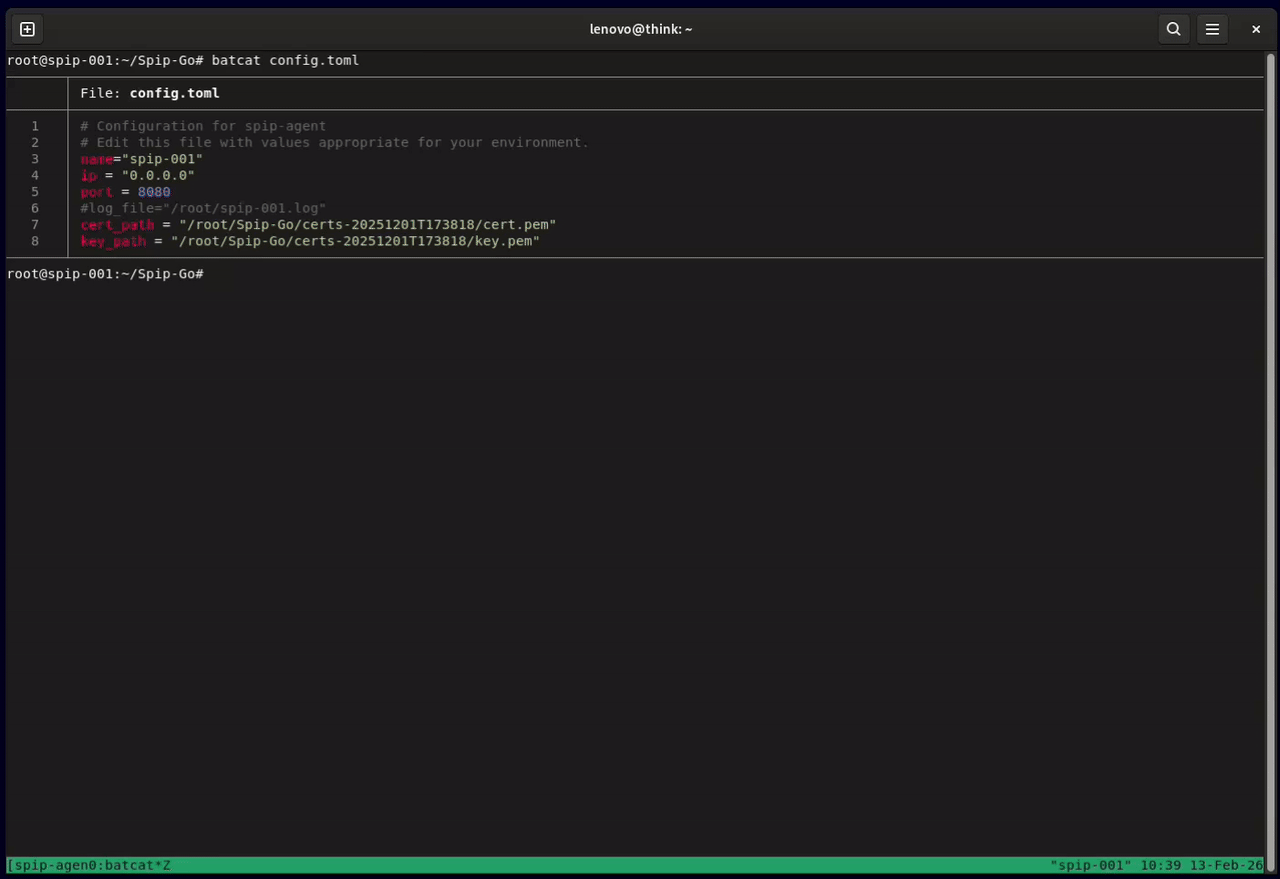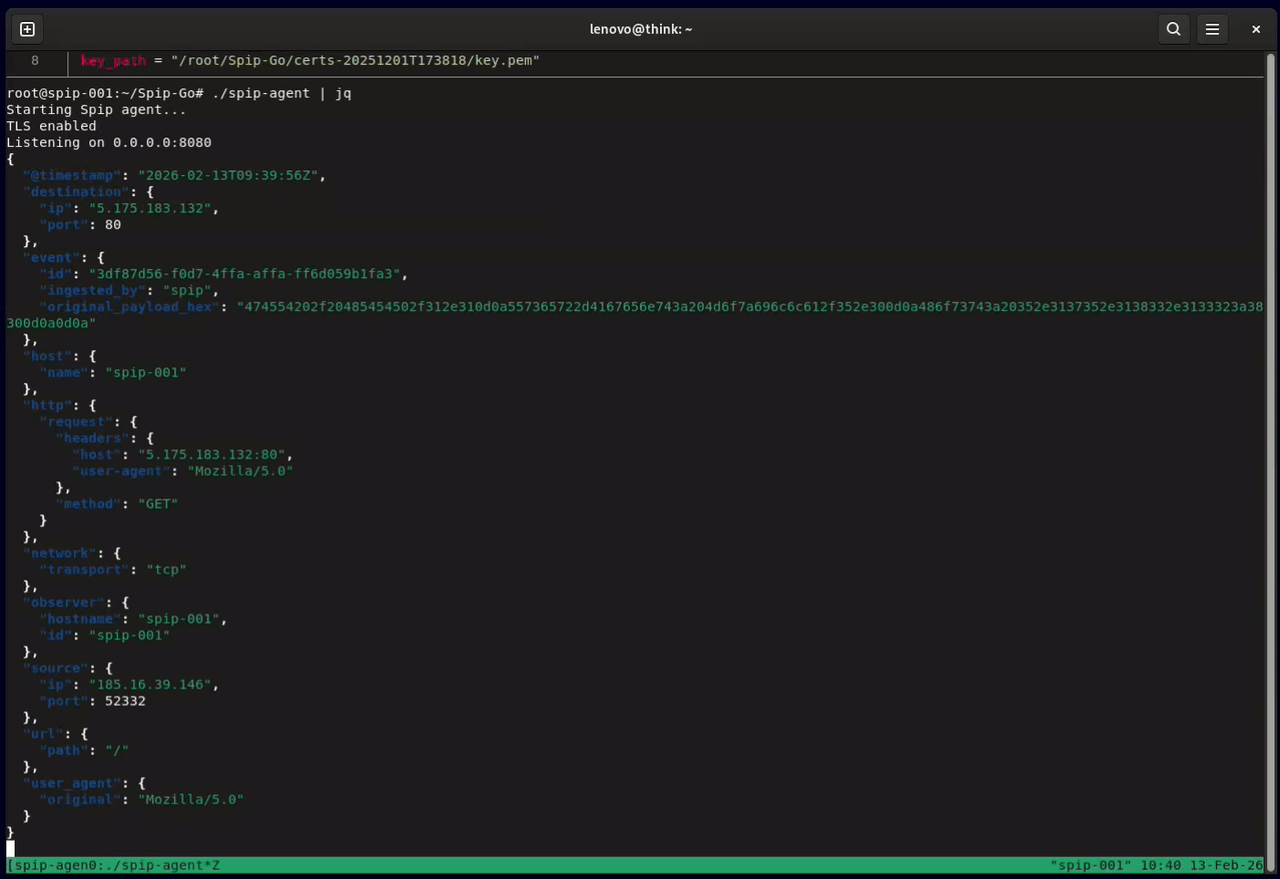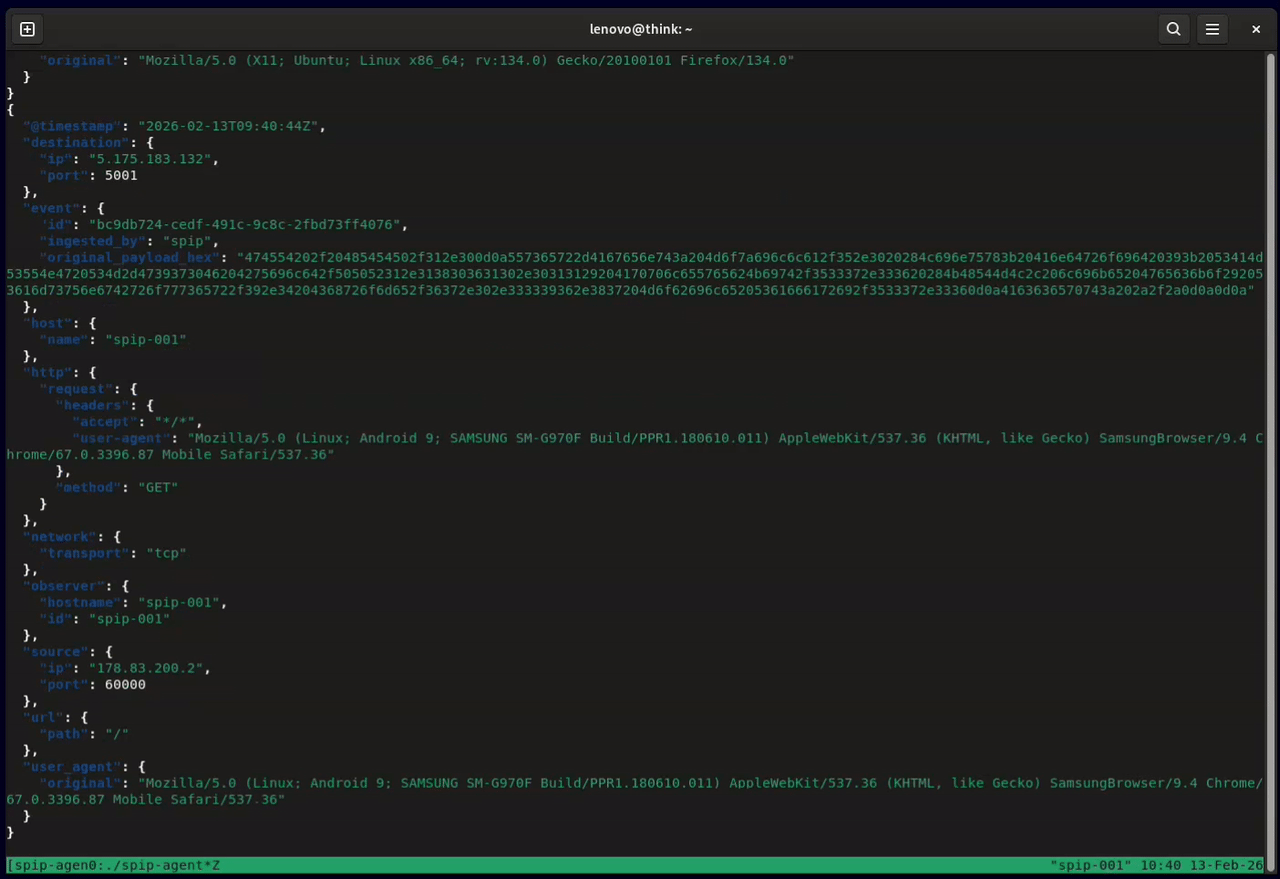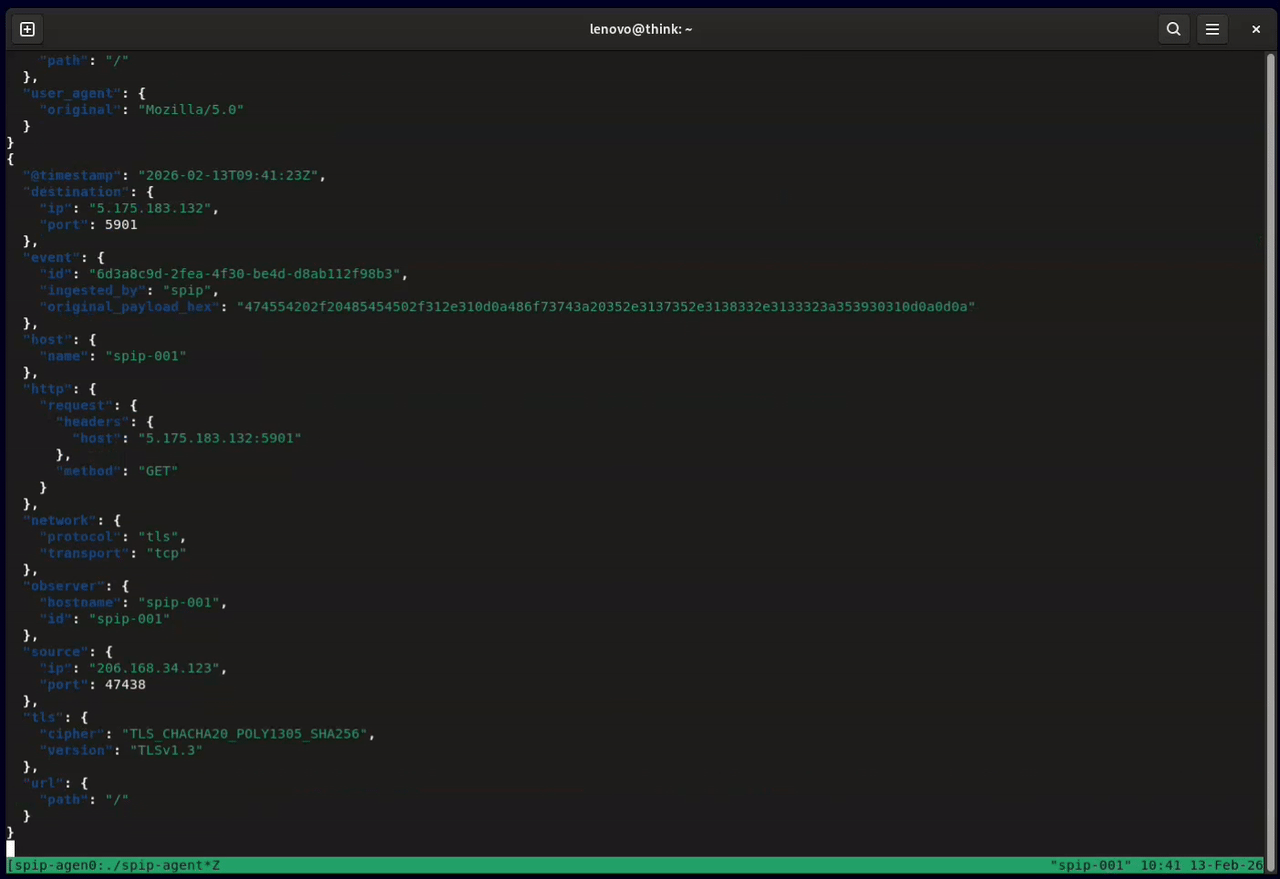 honeylabshq/spip-go
Sensore di rete Spip scritto in Go
 corelight/sigred
Pacchetto Zeek per rilevare tentativi di exploit del server DNS Windows CVE-2020-1350 (SIGRed) tramite analisi di risposte DNS SIG/KEY di grandi…
 corelight/zeek-spicy-ipsec
Un analizzatore di protocollo IPSec per Zeek basato su Spicy.
 mr-r3b00t/cve-2021-44228
Strumento di rilevamento backdoor basato su PowerShell per i server di connessione VMware Horizon, mirato a CVE-2021-44228. Include un canary con…
 letlaka/redsun-bluehammer-undefend-detection-pack
# Rilevamenti KQL di Microsoft Defender XDR per i comportamenti di abuso di Defender correlati a RedSun, BlueHammer, UnDefend e CVE-2026-33825.
 mustafadalga/arp-spoof-detector
ARP Spoof Detector Scripti che rileva gli attacchi ARP Spoofing sul tuo computer.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles sono una raccolta di Ansible Roles e playbook che installano, configurano, eseguono e gestiscono una varietà di soluzioni…
 corelight/cve-2020-14882-weblogicrce
Rilevamento di RCE nel server WebLogic di Oracle CVE-2020-14882 / CVE-2020-14750
 corelight/zerologon
Pacchetto Zeek per rilevare Zerologon
 corelight/top-dns
Misurazione DNS Top per Bro
 corelight/zeek-quic
Analizzatore Bro che rileva il protocollo QUIC di Google








