
 #1
Strumenti generici per la raccolta di vari tipi di informazioni sui target.
Raccomandato da Kitploit
 cisagov/findcdn
Analizza i domini per identificare quale Content Delivery Network (CDN) utilizzano tramite il fingerprinting degli header HTTPS, dei record CNAME e…
 logisek/evilmist
EvilMist è una raccolta di script e utility progettati per supportare il penetration testing e il red teaming nel cloud. Il toolkit aiuta a…
 blackfan/bfscan
Strumento per trovare URL, percorsi, segreti e generare richieste HTTP grezze e specifiche OpenApi da file di configurazione e annotazioni utilizzati…
 raikia/smbcrunch
3 strumenti che lavorano insieme per semplificare la ricognizione delle condivisioni file Windows
 syscallx-18113/apkx-hunter
Framework di analisi statica per Android basato su C per decompilazione, rilevamento di segreti, scoperta di endpoint, analisi dei permessi e…
 dviros/rat-via-telegram
Strumento remoto di post-breach per Windows via Telegram
 sahilmgandhi/iotshark
IotShark - Monitoraggio e Analisi del Traffico IoT
 bitthebyte/eagle
Scanner di vulnerabilità basato su plugin multithread per il rilevamento di massa di vulnerabilità in applicazioni web
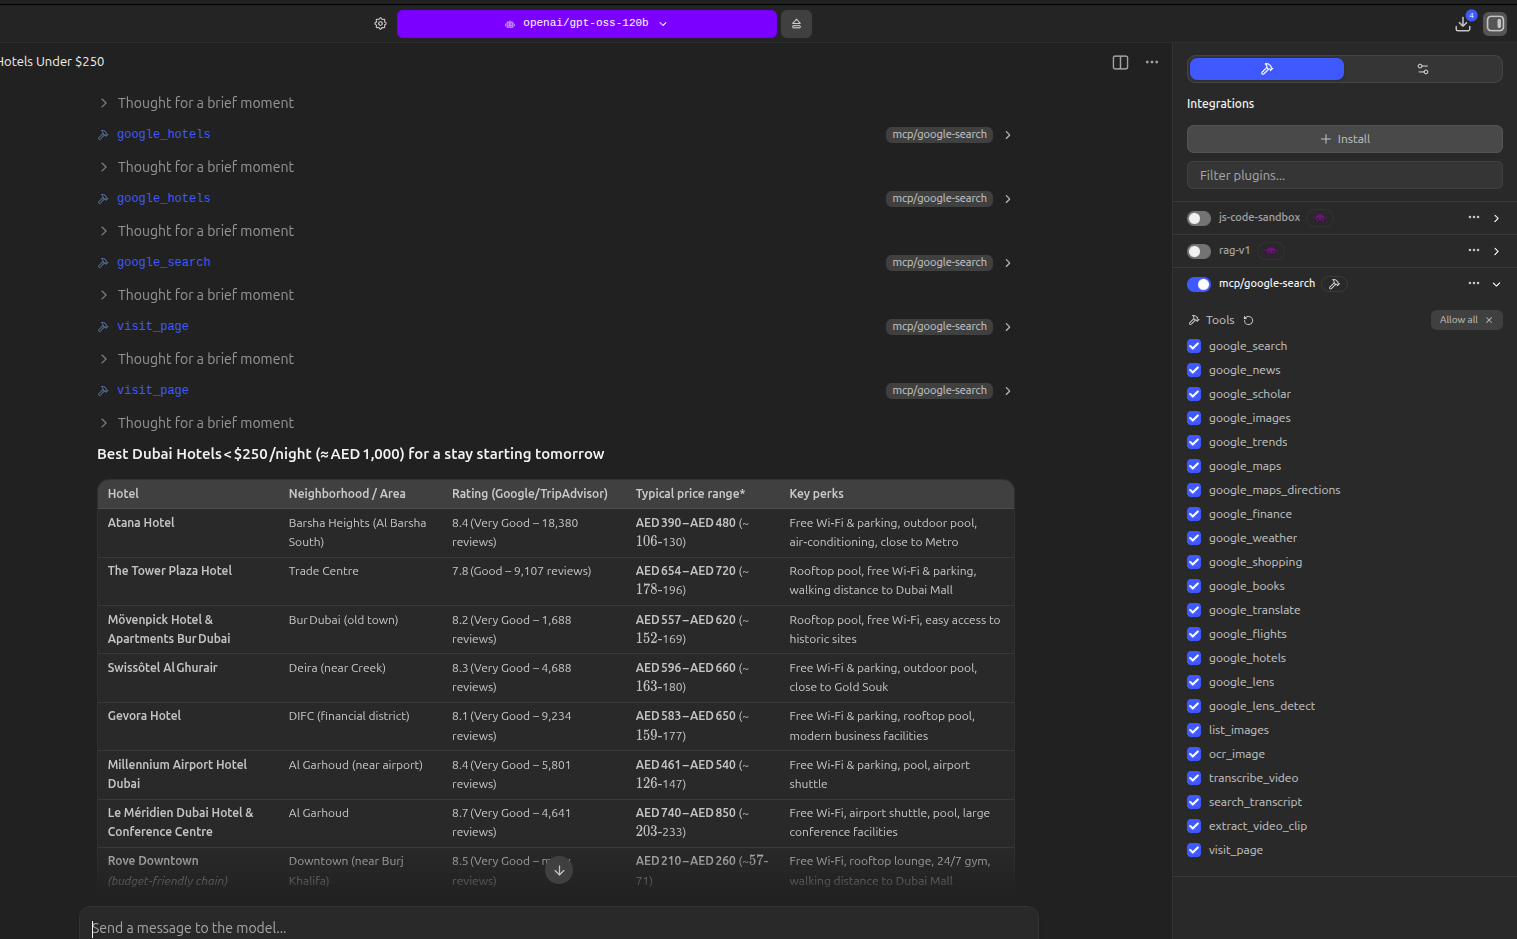 vincentkaufmann/noapi-google-search-mcp
Server MCP per ricerca Google e recupero di pagine tramite Chromium headless

 invuls/pentest-projects/pcf
Toolkit open source, multipiattaforma e portatile per automatizzare processi di routine durante l'esecuzione di vari lavori di test!
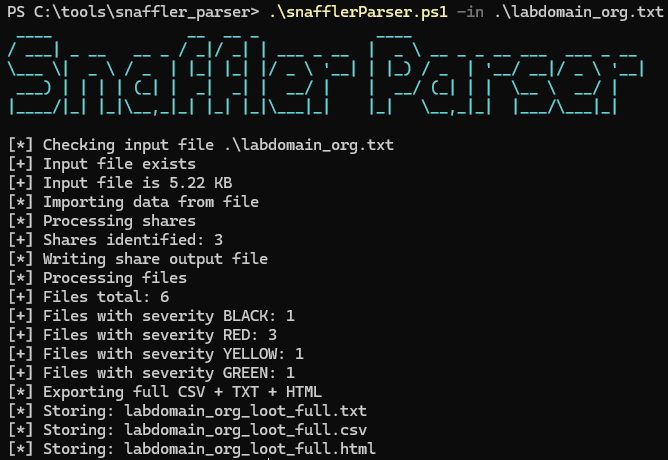 zh54321/snafflerparser
Analizza il file di output di Snaffler e genera output abbelliti.
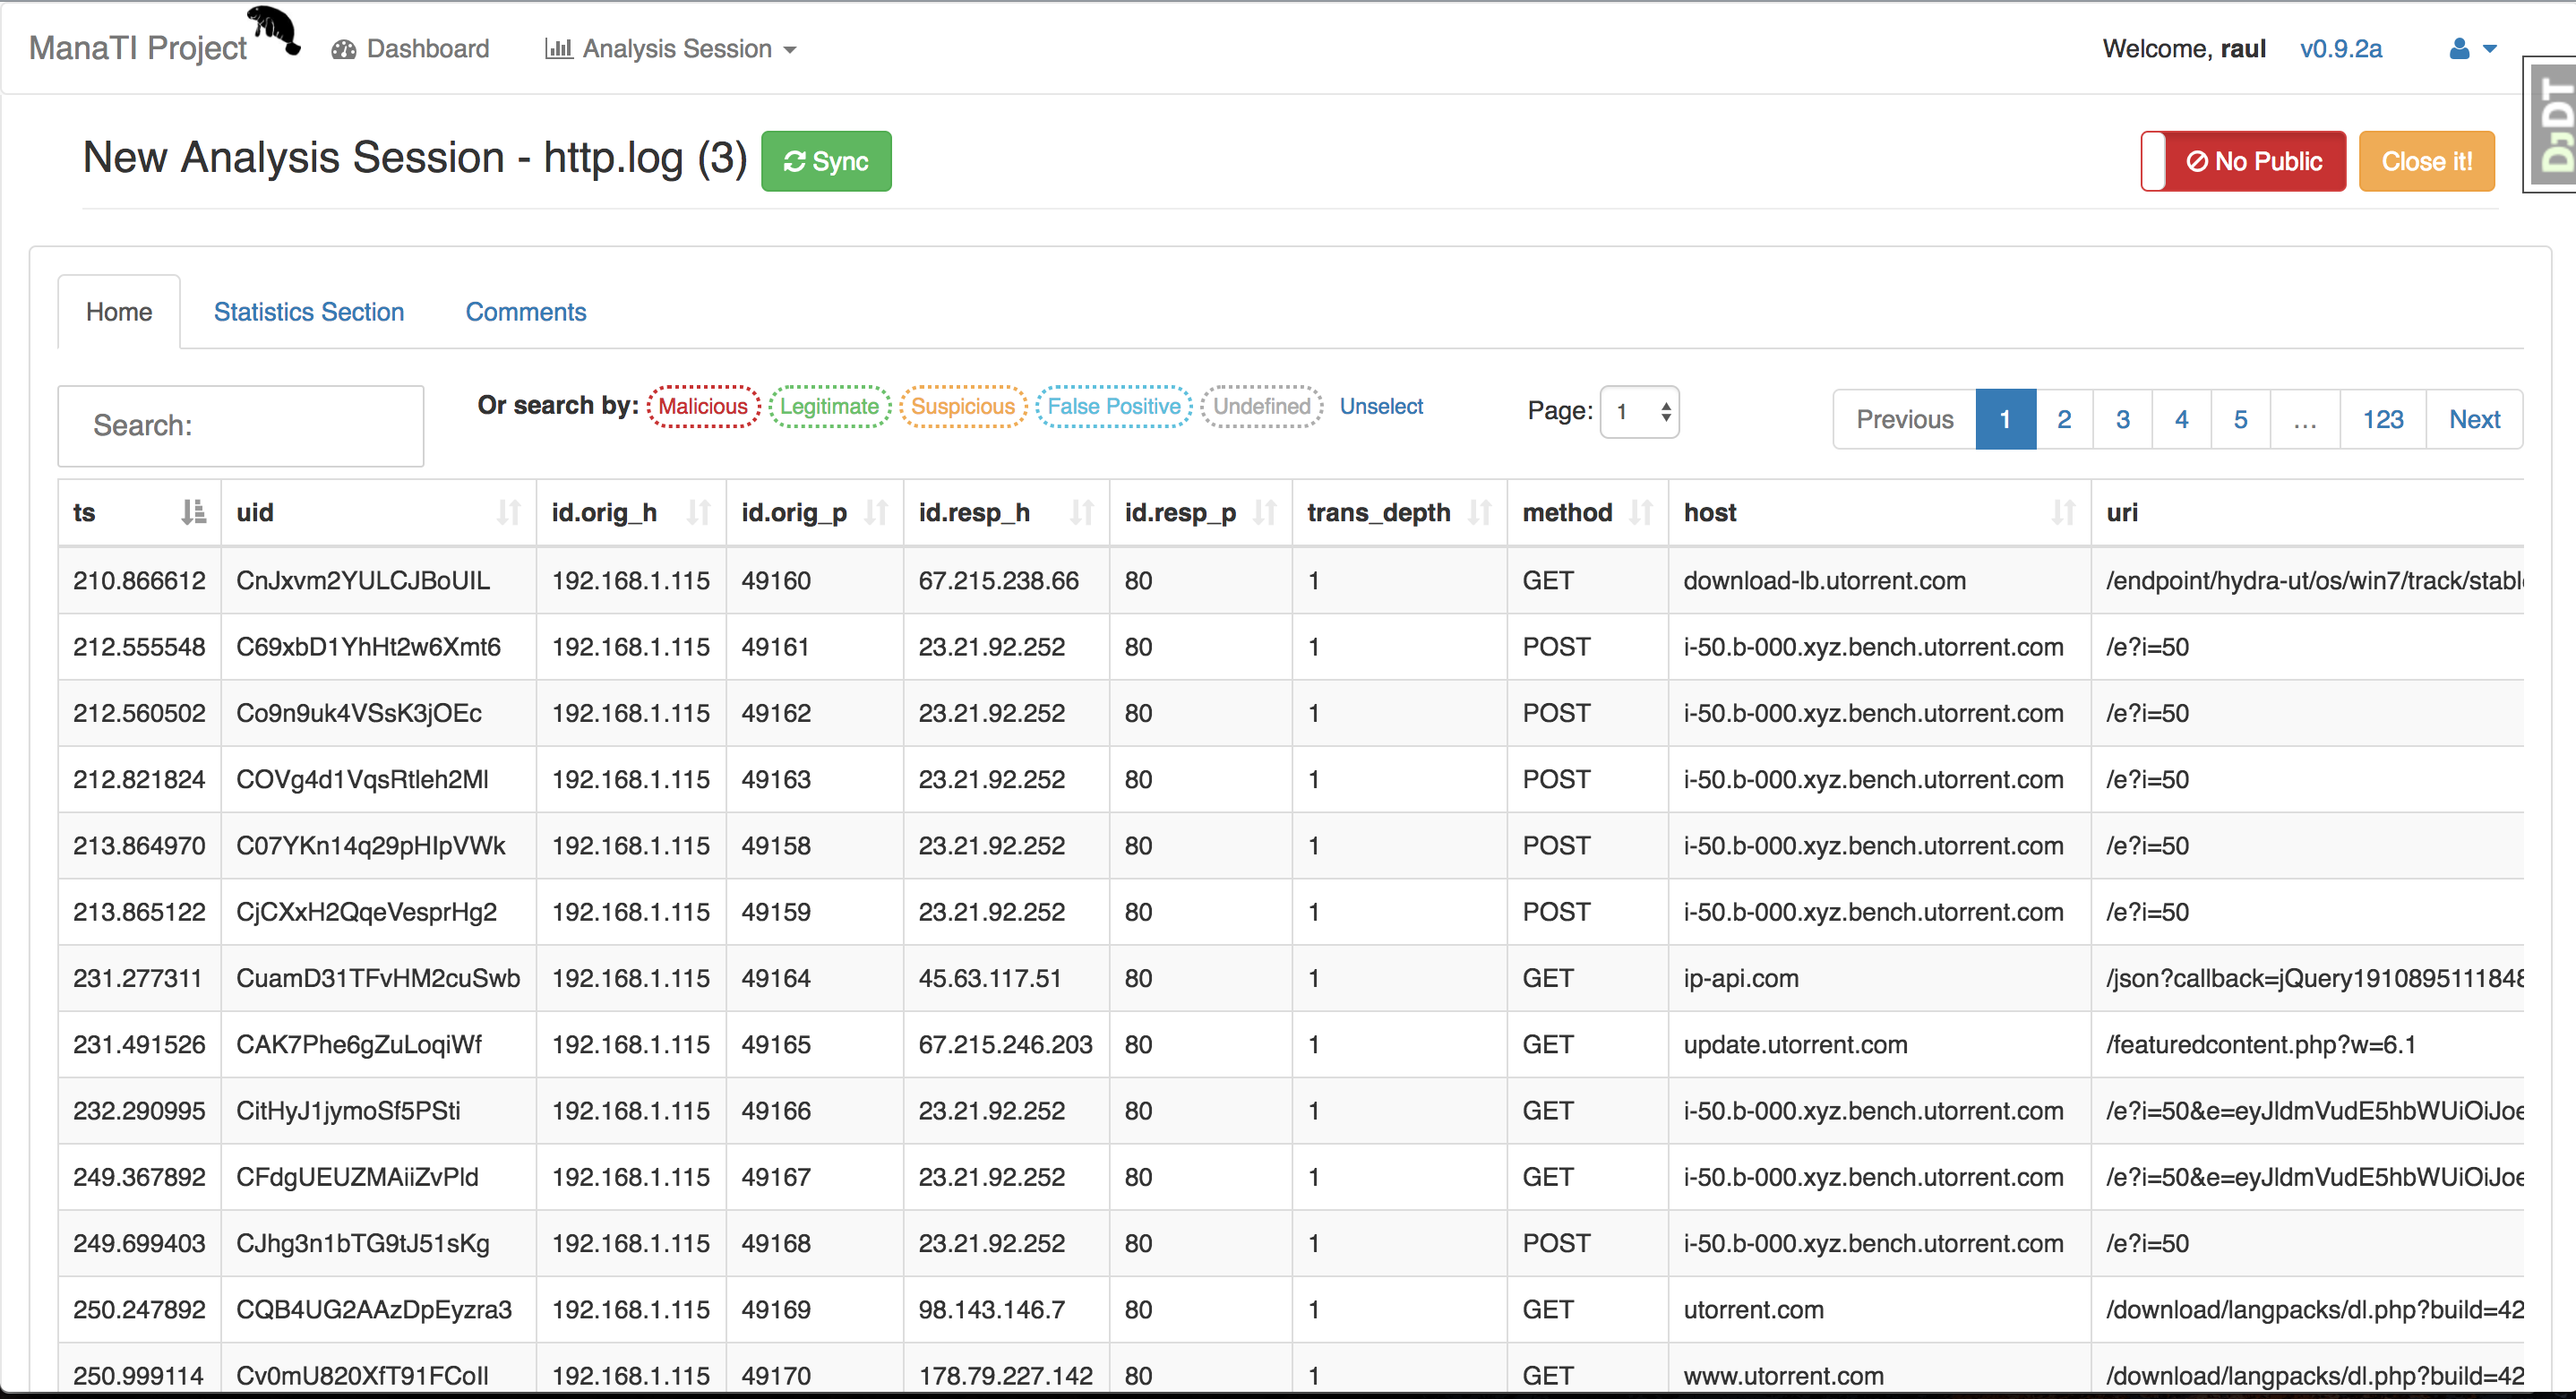 stratosphereips/manati
Uno strumento basato sul web per assistere il lavoro degli analisti delle minacce intuitivi.
 krisnova/xpid
Scoperta di processi Linux. Libreria C, binding Go, Runtime.
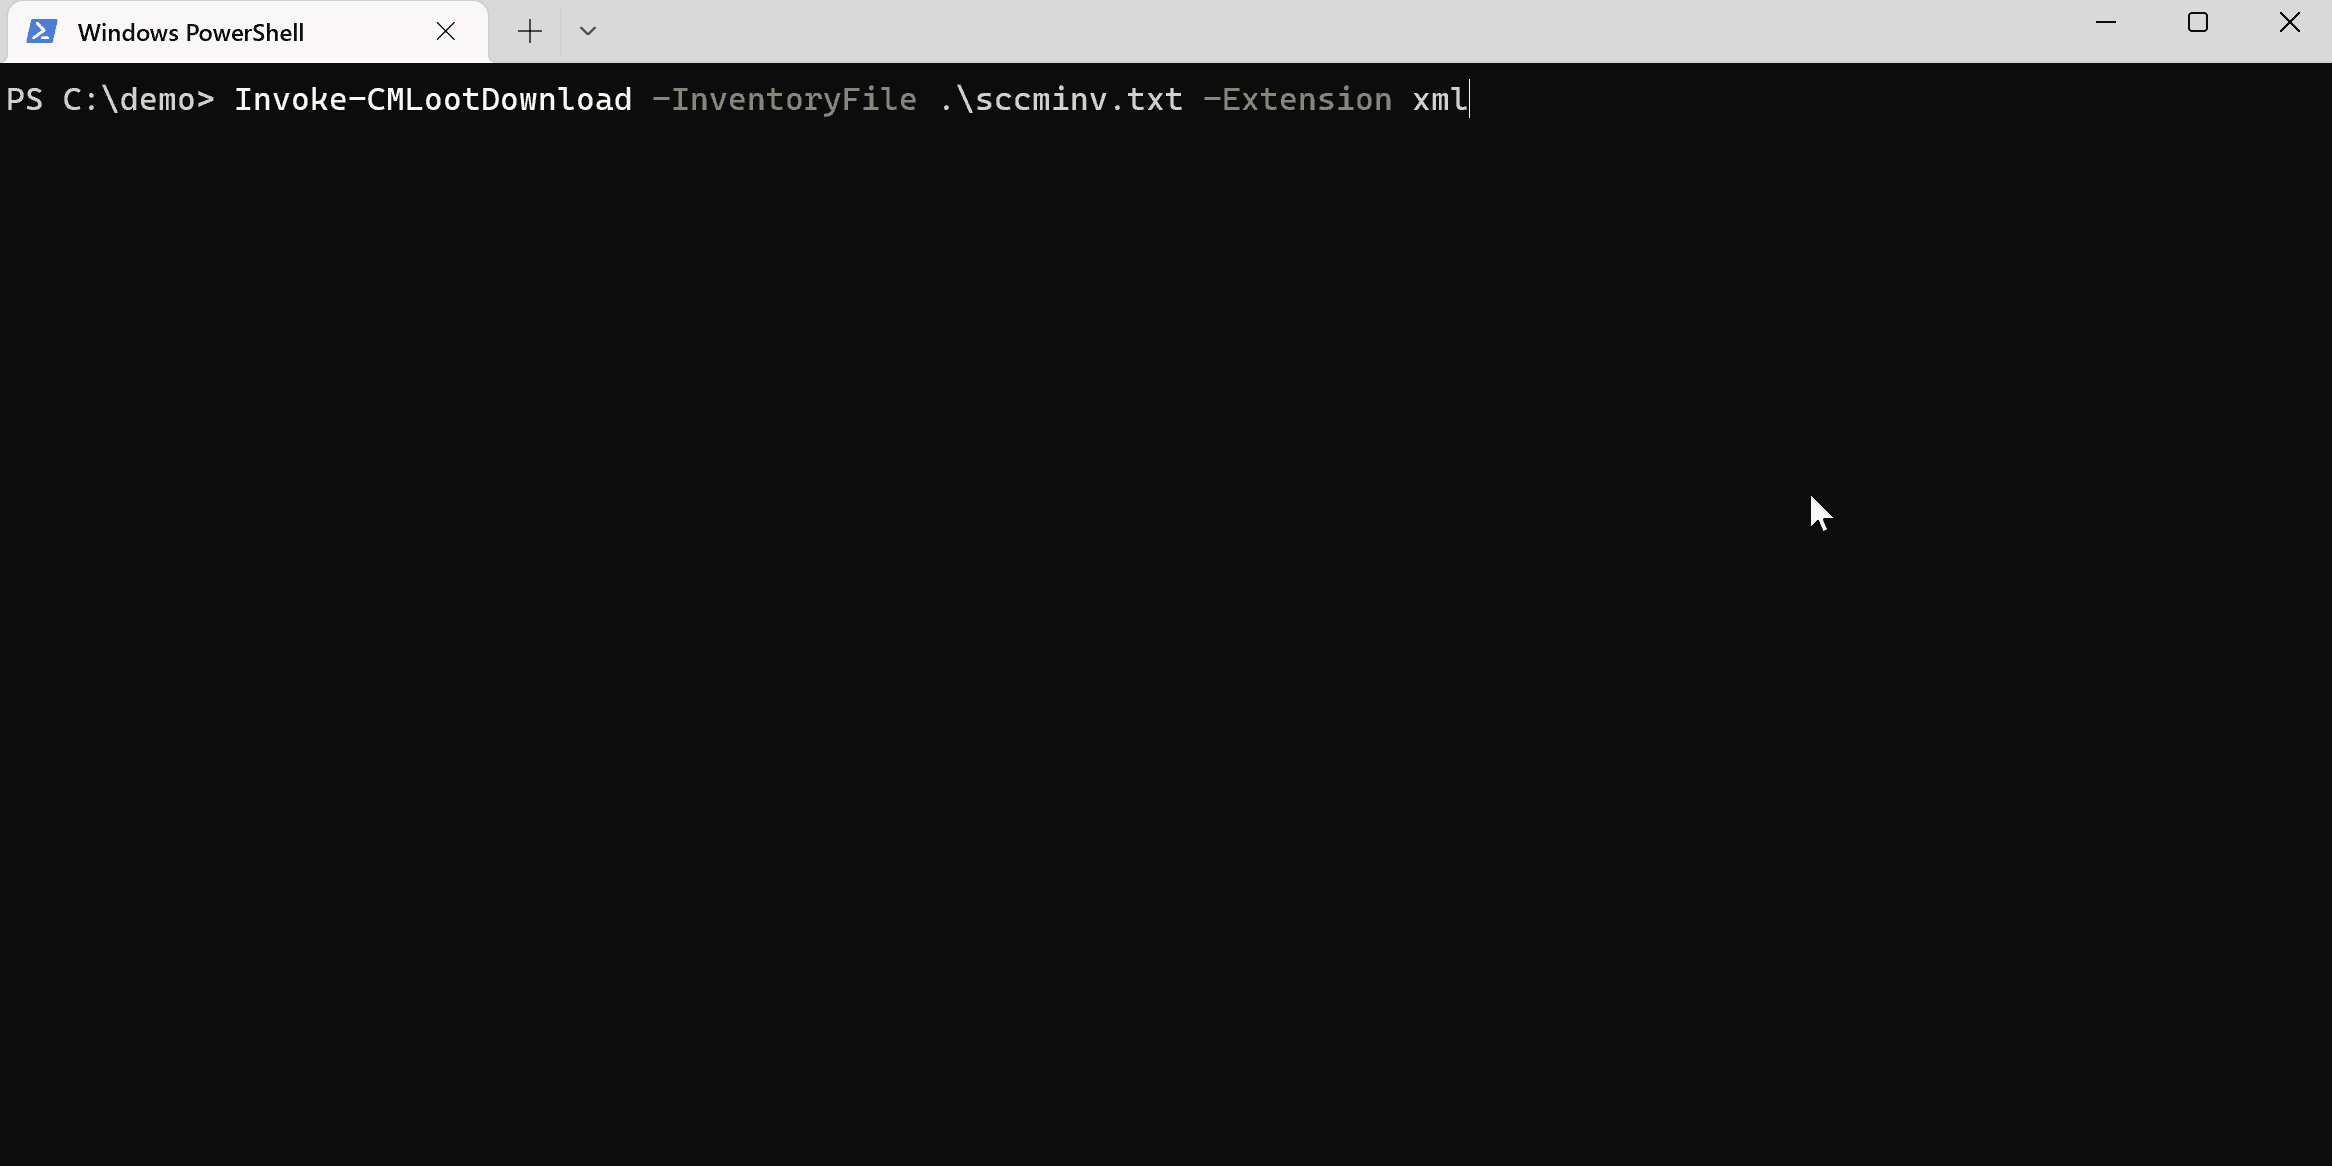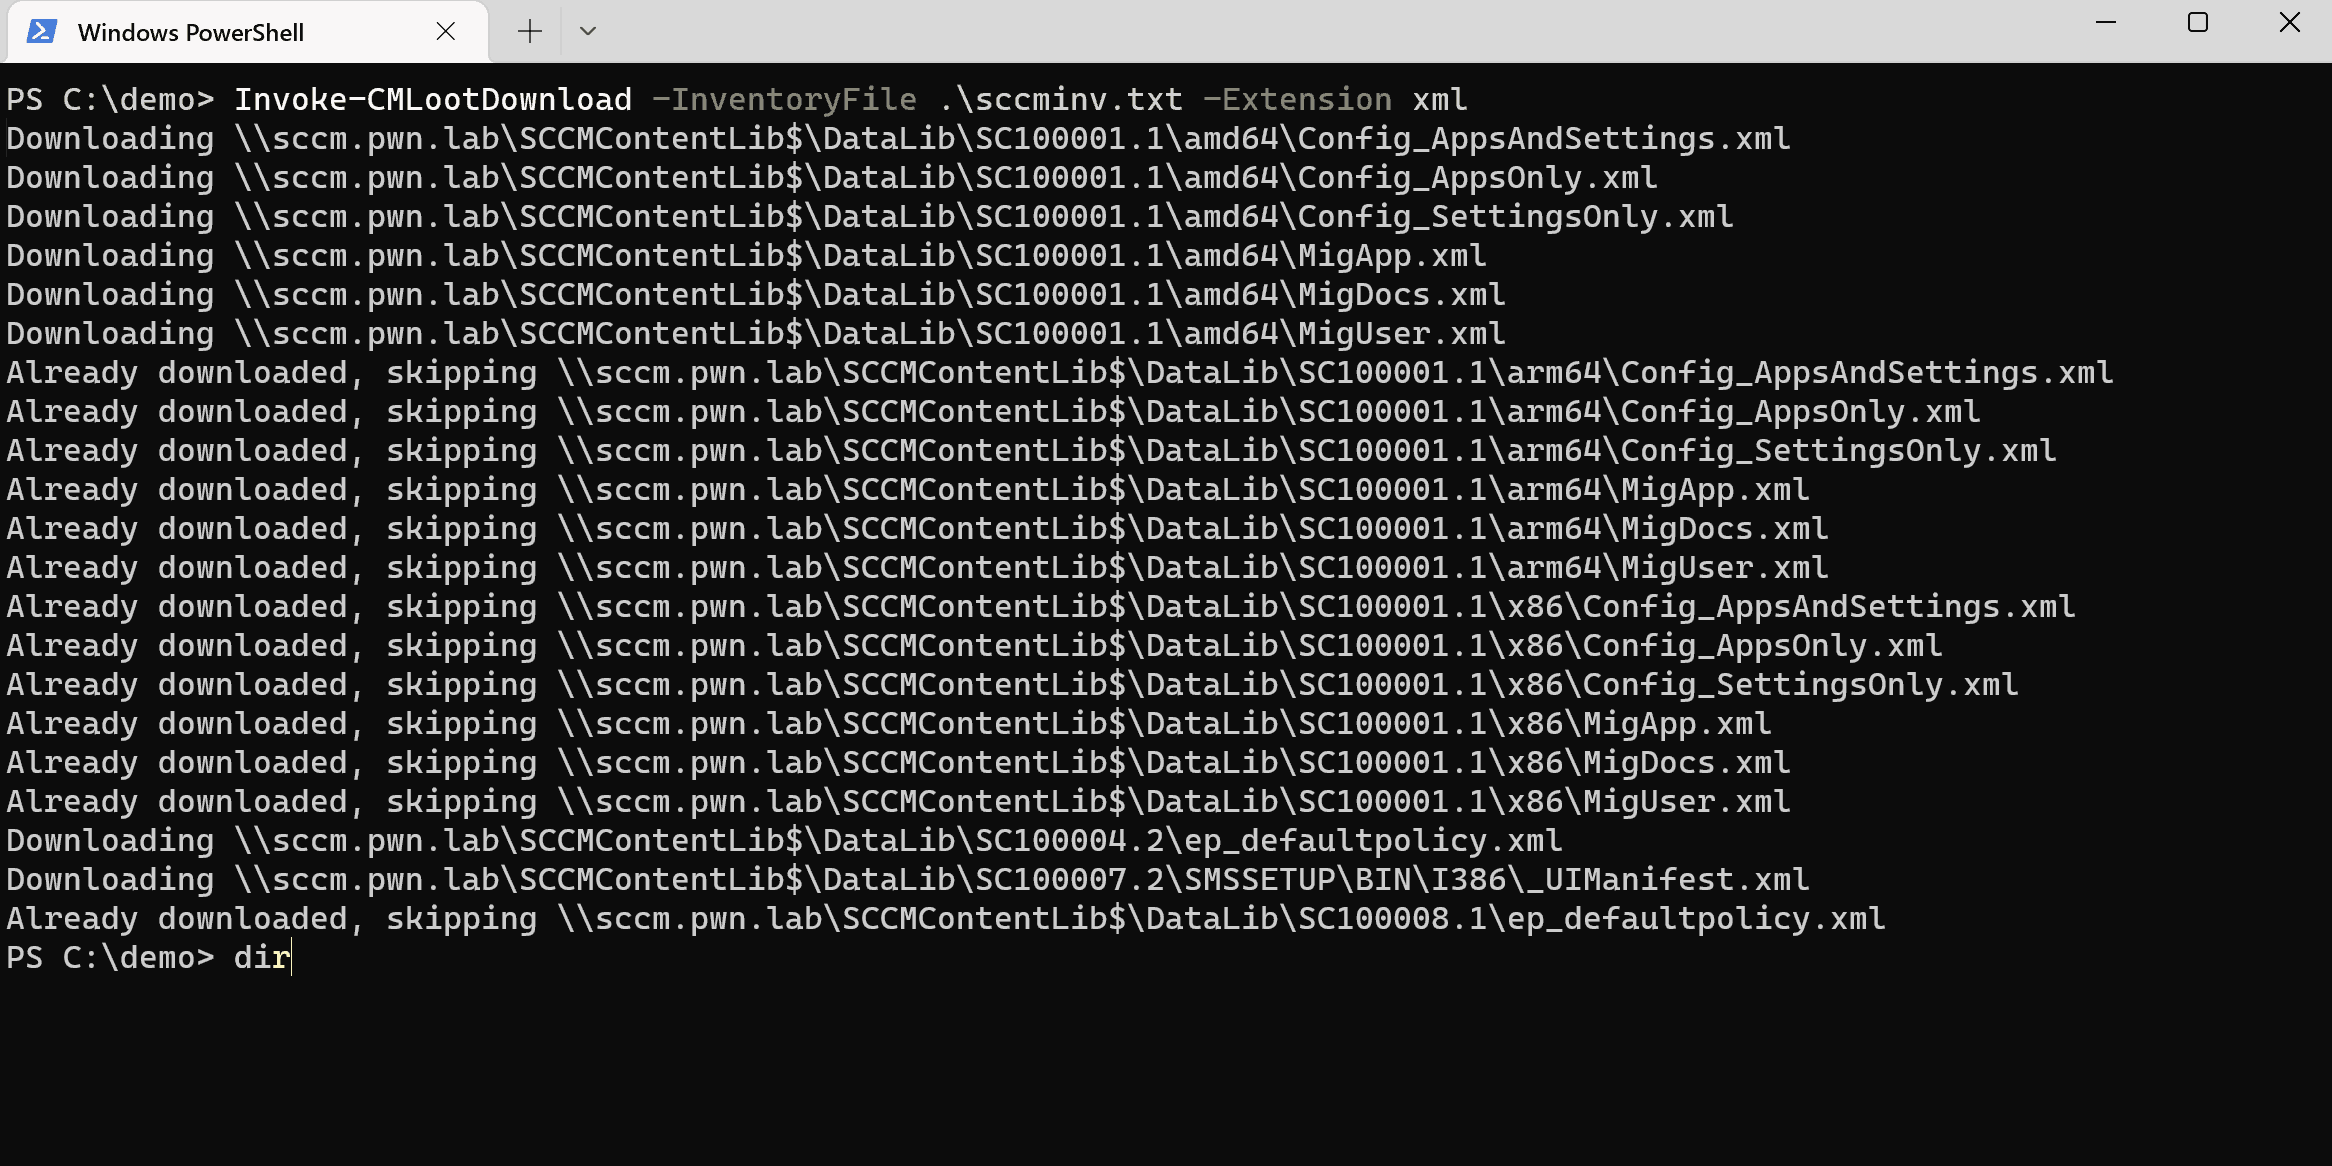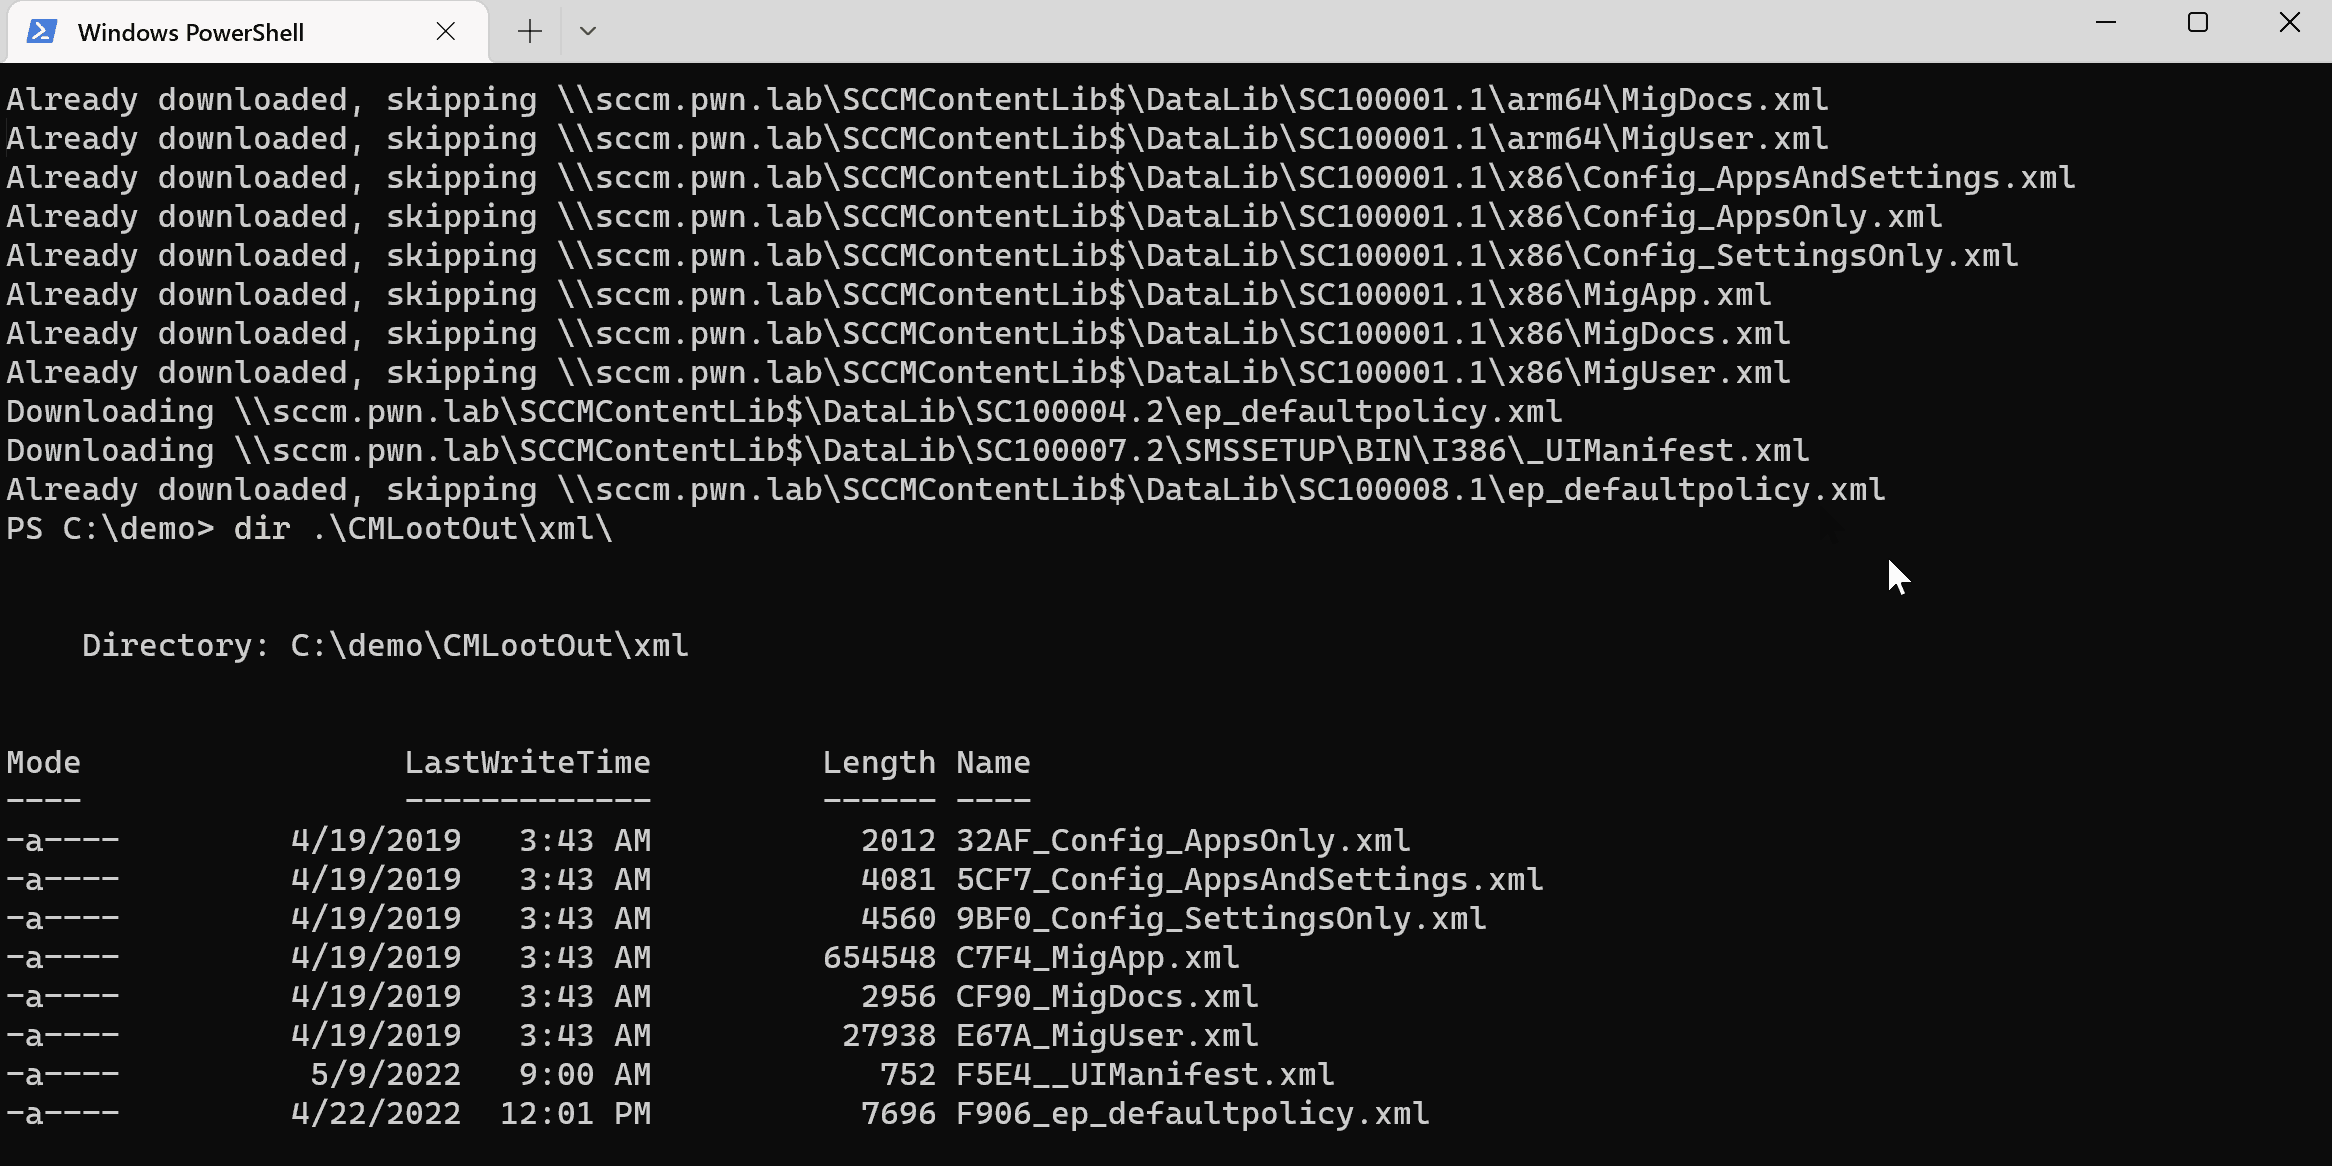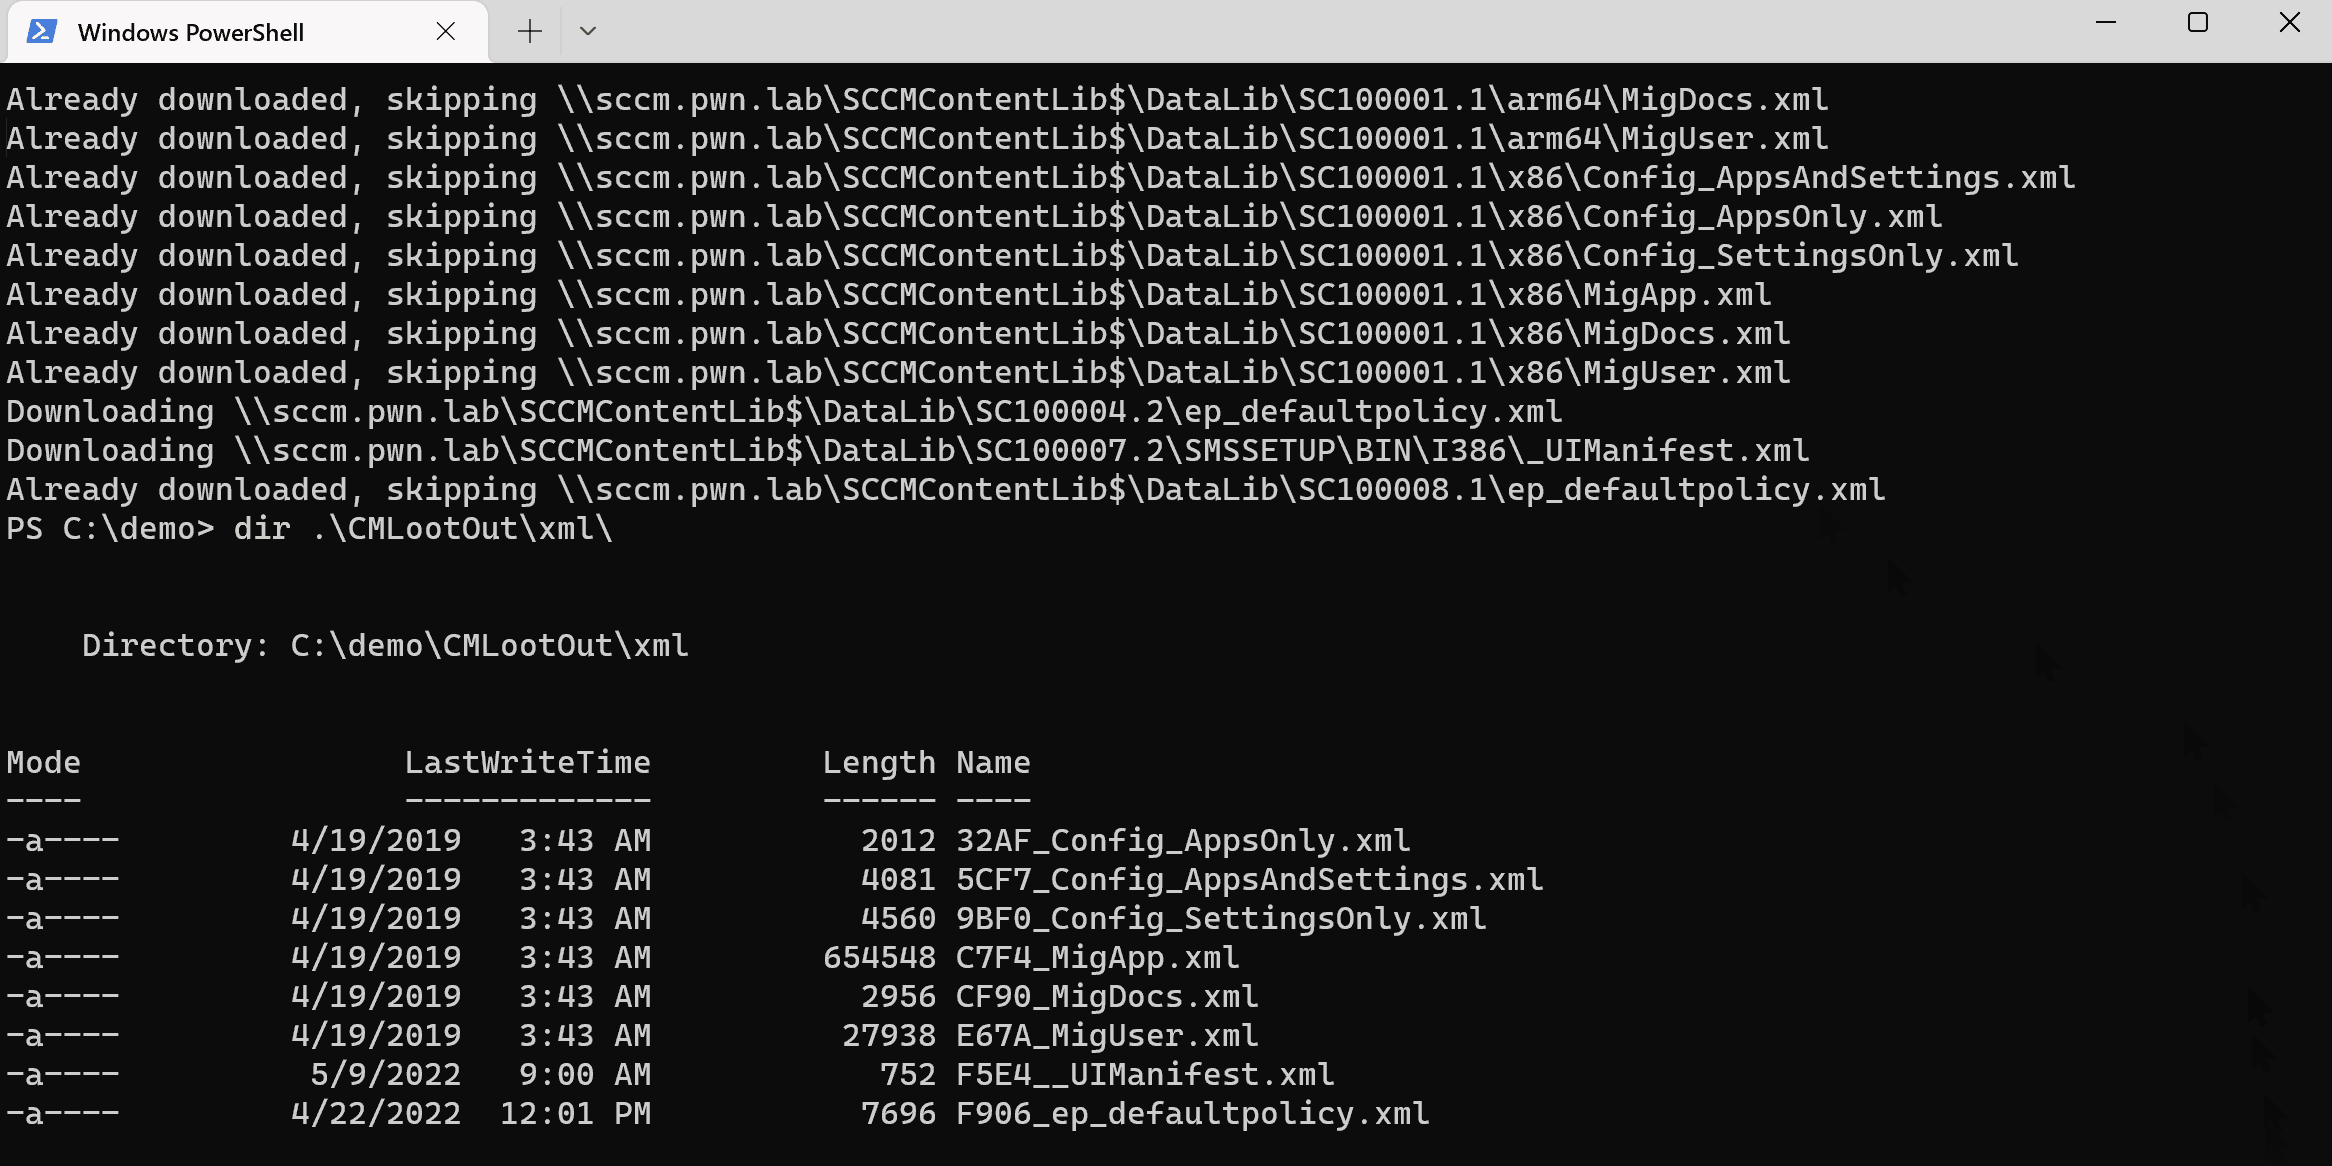 1njected/cmloot
Trova file interessanti archiviati su (System Center) Configuration Manager (SCCM/CM) SMB shares
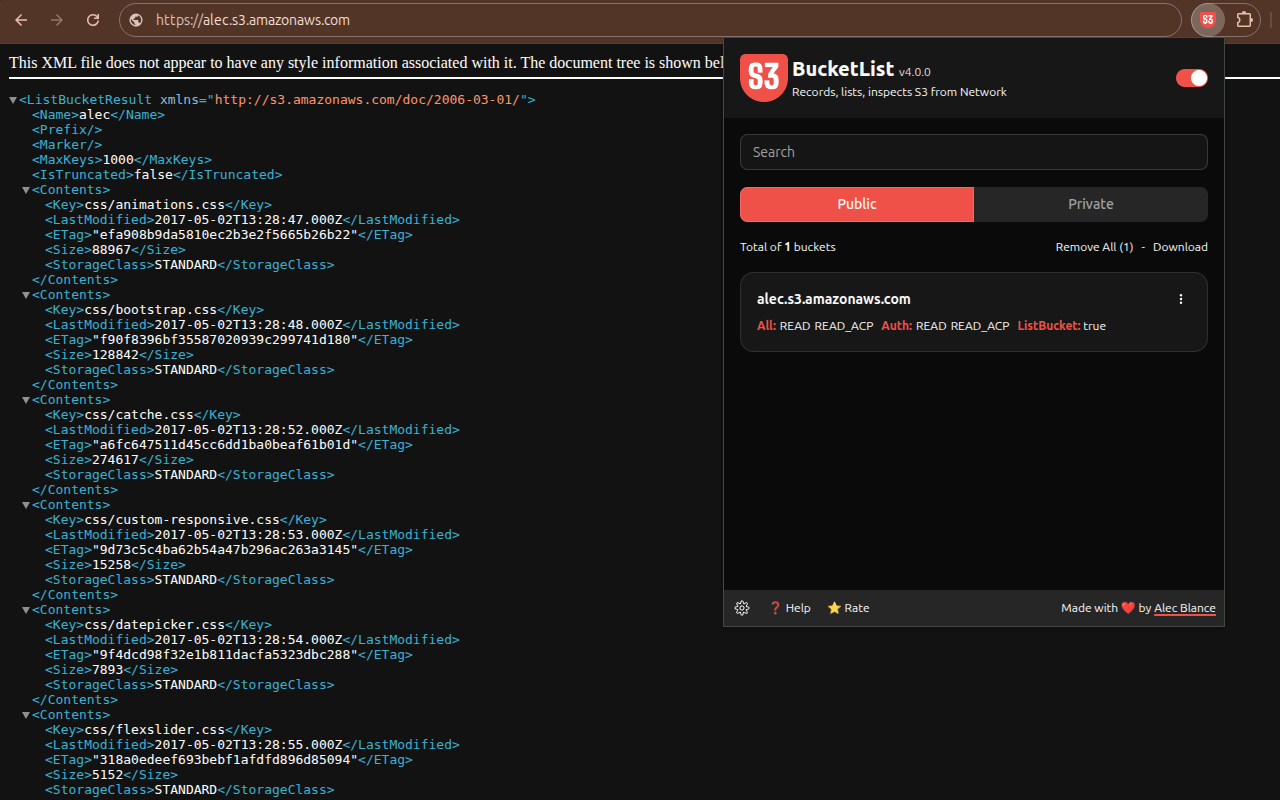 alecblance/s3bucketlist
Estensione per Chrome e Firefox che elenca i bucket Amazon S3 durante la navigazione.
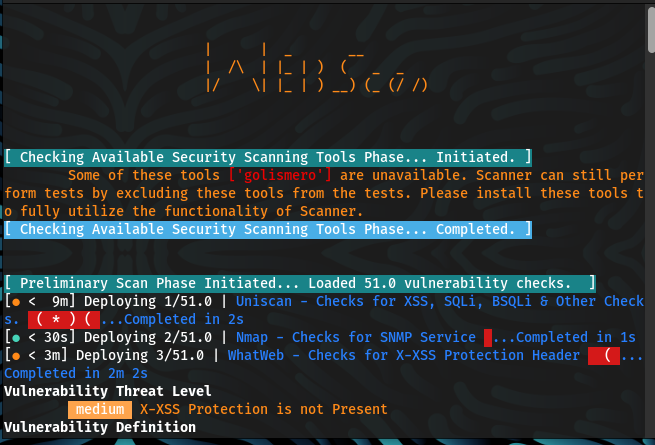 malwareman007/scanner-and-patcher
Uno scanner di vulnerabilità web e patcher
 ad0nis/ntlm_relay_gat
Automatizza lo sfruttamento del relay NTLM utilizzando ntlmrelayx.py per l'enumerazione delle condivisioni SMB, l'esecuzione di shell, il dump dei…
 d4vinci/bugz-tools
Una raccolta di strumenti che ho scritto per il bug bounty o per hacking e non mi dispiace pubblicare :smile:








