
 #1
Strumenti generici per la raccolta di vari tipi di informazioni sui target.
Raccomandato da Kitploit

 nh-red-team/rusthound
Ingestore di dati di Active Directory per BloodHound Legacy scritto in Rust. 🦀
 rvrsh3ll/bof_collection
Vari BOF di Cobalt Strike
 lsecqt/offensivecpp
Questo repo contiene snippet C/C++ che possono essere utili in specifici scenari offensivi.
 digitalbond/redpoint
Nmap NSE scripts per la scoperta e l'enumerazione di ICS/SCADA—BACnet, EtherNet/IP, CoDeSys, Fox, Modicon, Omron, S7—tramite query di protocollo per…
 m4cs/babysploit
👶 BabySploit Toolkit/Framework di Pentesting per Principianti Scritto in Python 🐍
 trustedsec/cve-2019-19781
Questo è uno strumento pubblicato per la vulnerabilità di Citrix ADC (NetScaler). Stiamo divulgando questo solo perché altri hanno pubblicato per…
 yunemse48/403bypasser
Automatizza le tecniche di bypass del controllo di accesso HTTP 403 utilizzando manipolazione degli header, offuscamento del percorso e conversione…
 mazen160/firefox-security-toolkit
Uno strumento che trasforma i browser Firefox in una suite di test di penetrazione
 xaitax/cve-2024-6387_check
CVE-2024-6387_Check è uno strumento leggero ed efficiente progettato per identificare server che eseguono versioni vulnerabili di OpenSSH.
 tomnomnom/unfurl
Estrai frammenti di URL forniti su stdin
 reverseclabs/awspx
Uno strumento basato su grafi per visualizzare le relazioni effettive di accesso e risorse negli ambienti AWS.
 hackerest/pwneye
Il tuo compagno per telecamere ONVIF e RTSP per scoprire e hackerare telecamere di sicurezza reali 🎥
 raikia/uhoh365
Uno script che può verificare se un indirizzo email è valido in Office365 (enumerazione utenti/email). Non effettua tentativi di login, non ha limiti…
 wslyvh/paperweight
Paperweight esamina la tua casella di posta per mappare la tua impronta digitale, poi ti aiuta a riprendere il controllo e cancellare i tuoi dati.…
 maldev-academy/dumpbrowsersecrets
Estrae dati memorizzati nei browser come token di aggiornamento, cookie, credenziali salvate, carte di credito, voci di compilazione automatica,…
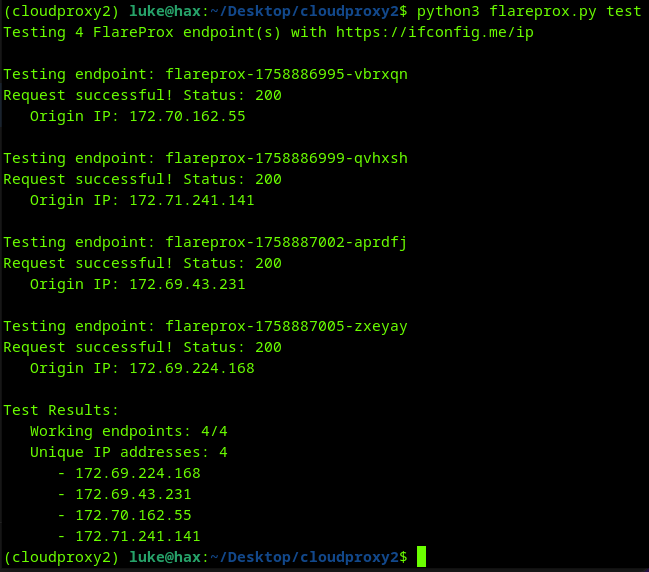 mrturvey/flareprox
Usa Cloudflare per creare proxy HTTP pass-through per la rotazione di IP unici, simile a fireprox.
 deibit/cansina
Strumento di scoperta di contenuti web
 chiefautism/privacy-parser
inverso del filtro privacy di openai. stesso modello 1.5b, restituisce i pii come span strutturati invece di mascherarli








