
 #1
Strumenti generici per la raccolta di vari tipi di informazioni sui target.
Raccomandato da Kitploit
 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Exploit critico di bypass dell'autenticazione per cPanel/WHM CVE-2026-41940. Sfrutta l'iniezione CRLF nel demone cpsrvd per ottenere accesso root a…
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — strumento di scansione cybersecurity gratuito e open-source per reti OT/SCADA ferroviarie e di trasporto pubblico. Scanner…
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - Vulnerabilità critica che consente l'accesso non autenticato ai backup del…
 digicred-oss/caos-os
Customer Assurance Operating System. Rispondi una sola volta ai questionari di sicurezza che i tuoi clienti ti inviano.
 imbas007/cve-2026-64638-poc
CVE-2026-64638: PoC di XSS pre-autenticazione su WordPress → RCE (XSS2Shell)
 twappz/htb-silentium-writeup
Hack The Box - Writeup della macchina Silentium | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 al14s/rawr
Valutazione rapida delle risorse web
 srcx404/cve-2024-39722
Strumento di exploit per CVE-2024-39722, una vulnerabilità di divulgazione dell'esistenza di modelli in Ollama. Esegue controlli di versione, esplora…
 nanaao/cve-2022-24934
CVE-2022-24934
 edsonjt81/cve-2024-6387_check
Scanner leggero in Python che identifica server vulnerabili a OpenSSH regreSSHion (CVE-2024-6387) tramite recupero rapido del banner su IP, domini e…
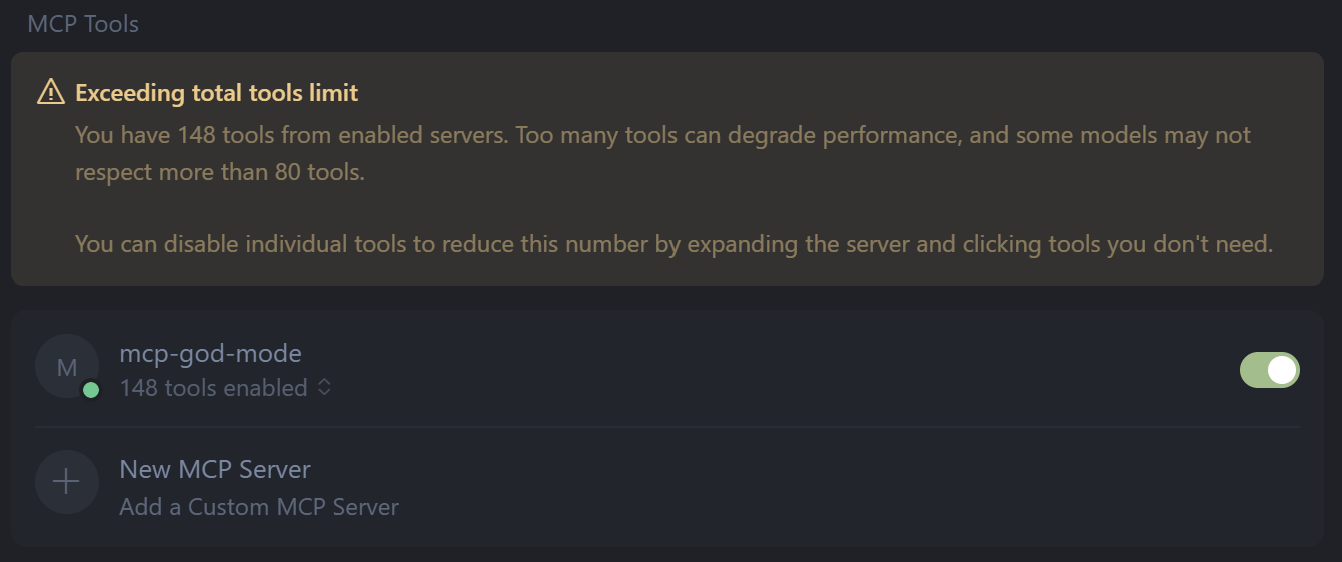 gmh5225/mcp-god-mode
Hai mai desiderato che facesse tutto? 148 POTENTI strumenti Infosec/Admin su un singolo server MCP.
 msuhanov/easy_triage
Script per il triage di sistemi compromessi (Linux, ESXi, FreeBSD/NetScaler)
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 openai/privacy-filter
Modello bidirezionale di token-classification per il rilevamento e la mascheratura di PII nel testo, con CLI per redazione, valutazione e finetuning…
 raptoratack/copyfail-scanner-cve-2026-31431
Scansiona i sistemi per CVE-2026-31431 (vulnerabilità CopyFile), enumera i dettagli di sistema, valuta l'esposizione, segnala lo stato di…
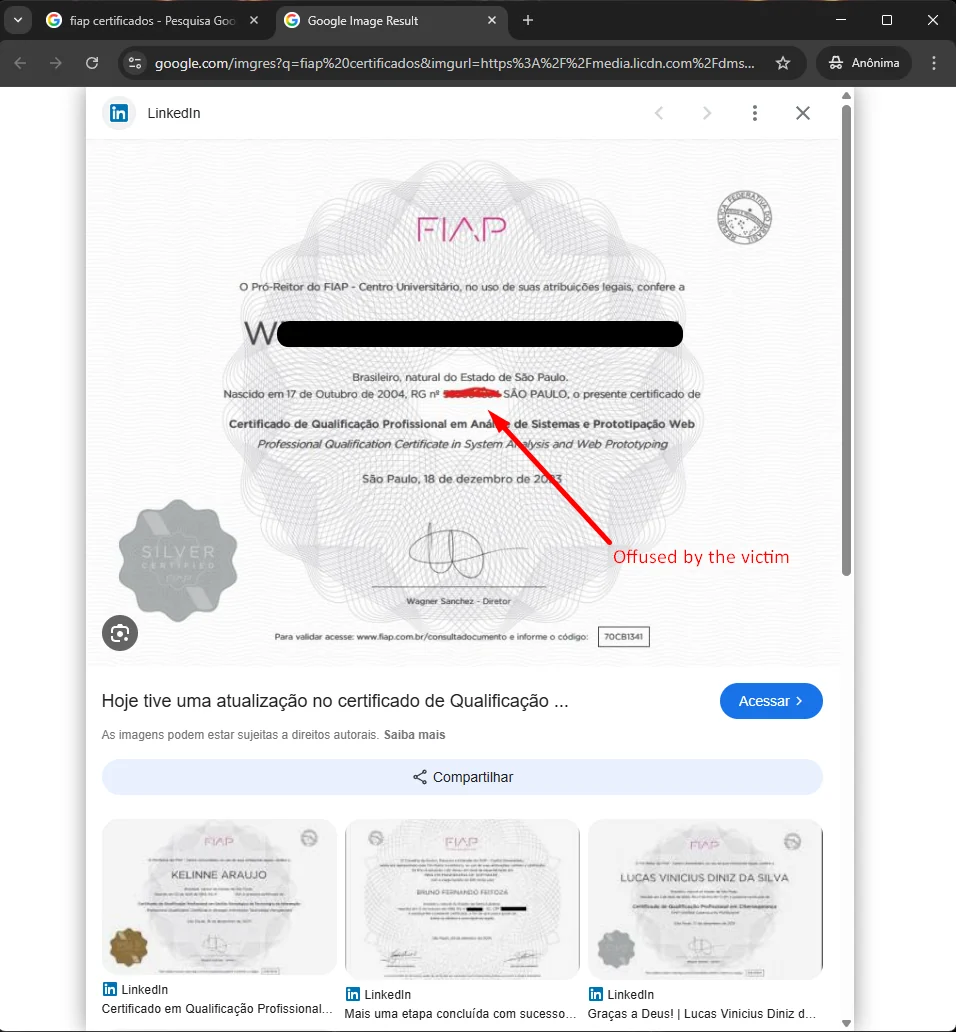 rrespxwnss/cve-2026-36374
Dimostra una vulnerabilità di enumerazione non autenticata in un endpoint pubblico di consultazione di certificati, esponendo dati personali come CPF…
 toxy4ny/rinhit
Raccoglie artefatti di macOS e iOS per creare timeline di attività di rete, identità tra dispositivi e correlazione della posizione fisica per…
 renzi25031469/cve-2026-19478
Rileva CVE-2026-19478 in GitLab CE/EE con un template Nuclei non distruttivo che attiva l'invocazione del metodo del campo di fallback GraphQL…








