
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Risposta agli Incidenti — Pagina 4 | Kitploit
Categorie

Risposta agli Incidenti

Playbook IR, triage, gestione casi, raccolta prove e strumenti di gestione incidenti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2k0 giorni fa
osquery preview#2

osquery

GitHubosquery/osquery
23.4k8h 21m fa
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5k4 giorni fa
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3k14 giorni fa
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5k1 mese fa
fleet preview#6

fleet

GitHubfleetdm/fleet
7.0k7h 18m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k20h 39m fa
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2k1 giorno fa
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
mvt preview#10

mvt

GitHubmvt-project/mvt
15.6k17h 5m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1434 risultati
plaso preview

plaso

GitHublog2timeline/plaso

Motore di digital forensics che analizza log, file e artefatti di sistema per costruire super timeline, consentendo la correlazione cronologica degli…

disk-forensicsioc-managementforensics+5
2.2k1 giorno fa
ProcDump-for-Linux preview

ProcDump-for-Linux

GitHubmicrosoft/procdump-for-linux

Una versione per Linux dello strumento Sysinternals ProcDump
dynamic-analysis-sandboxingmemory-forensicsdebuggers+2
3.1k10 giorni fa
LogonTracer preview

LogonTracer

GitHubjpcertcc/logontracer

Investigare gli accessi dannosi a Windows visualizzando e analizzando il registro eventi di Windows

digital-forensicsthreat-intelligenceincident-response+2
3.2k2 mesi fa
autopsy preview

autopsy

GitHubsleuthkit/autopsy

Autopsy® è una piattaforma di digital forensics e interfaccia grafica per The Sleuth Kit® e altri strumenti di digital forensics. Può essere…

disk-forensicsforensicsmobile-forensics+3
3.3k5 mesi fa
fibratus preview

fibratus

GitHubrabbitstack/fibratus

Sensore di sicurezza per il rilevamento e la protezione in tempo reale delle minacce

defensive-toolsmemory-forensicsforensics+3
2.5k1 giorno fa
yeti preview

yeti

GitHubyeti-platform/yeti

La tua intelligence sulle minacce quotidiana
ioc-managementosintthreat-feeds-aggregators+8
2.0k1 giorno fa
DeTTECT preview

DeTTECT

GitHubrabobank-cdc/dettect

Rileva Tattiche, Tecniche e Minacce di Combattimento

defensive-toolsscada-ics-securitymobile-security+4
2.3k7 giorni fa
OSXAuditor preview

OSXAuditor

GitHubjipegit/osxauditor

OS X Auditor è uno strumento forense gratuito per computer Mac OS X.
disk-forensicsmemory-forensicsforensics+4
3.1k6 anni fa
packetfence preview

packetfence

GitHubinverse-inc/packetfence

PacketFence è una soluzione di controllo degli accessi di rete (NAC) libera e open source, completamente supportata e affidabile. Vantando…

authentication-authorizationdefensive-toolsvulnerability-scanners+6
1.7k14h 9m fa
Digital-Forensics-Guide preview

Digital-Forensics-Guide

GitHubmikeroyal/digital-forensics-guide

Guida alla Digital Forensics. Impara tutto su Digital Forensics, Computer Forensics, Mobile device Forensics, Network Forensics, e Database Forensics.
memory-forensicsnetwork-forensicsforensics+7
3.1k2 anni fa
netwatch preview

netwatch

GitHubmatthart1983/netwatch

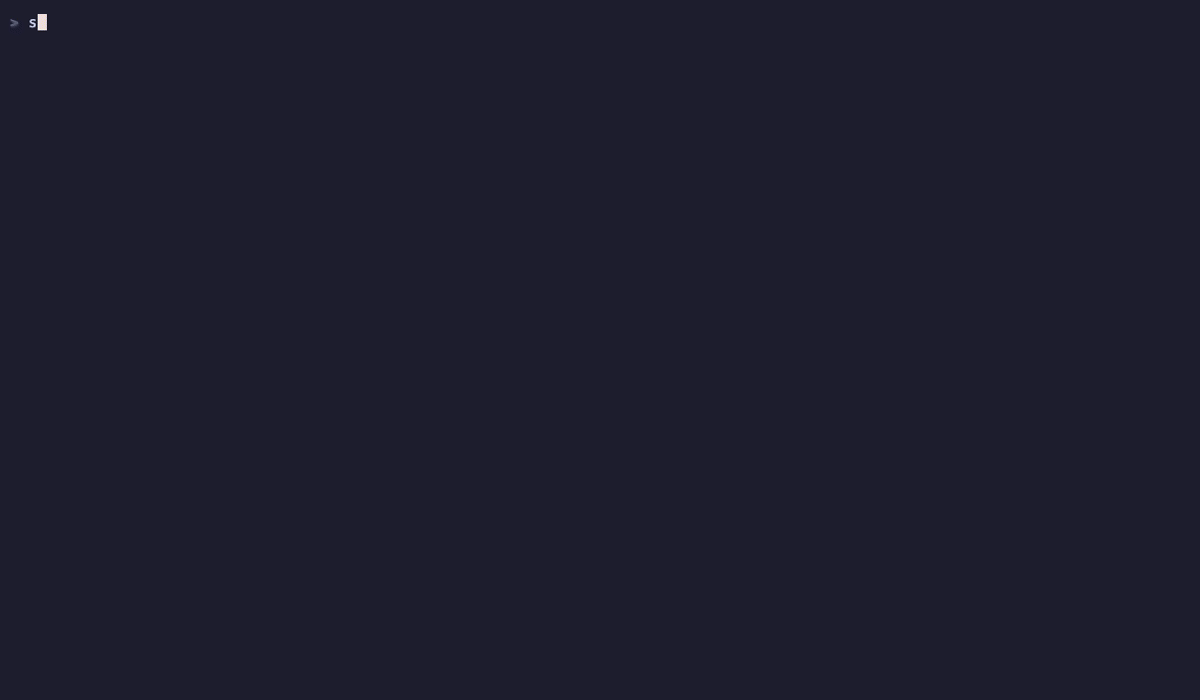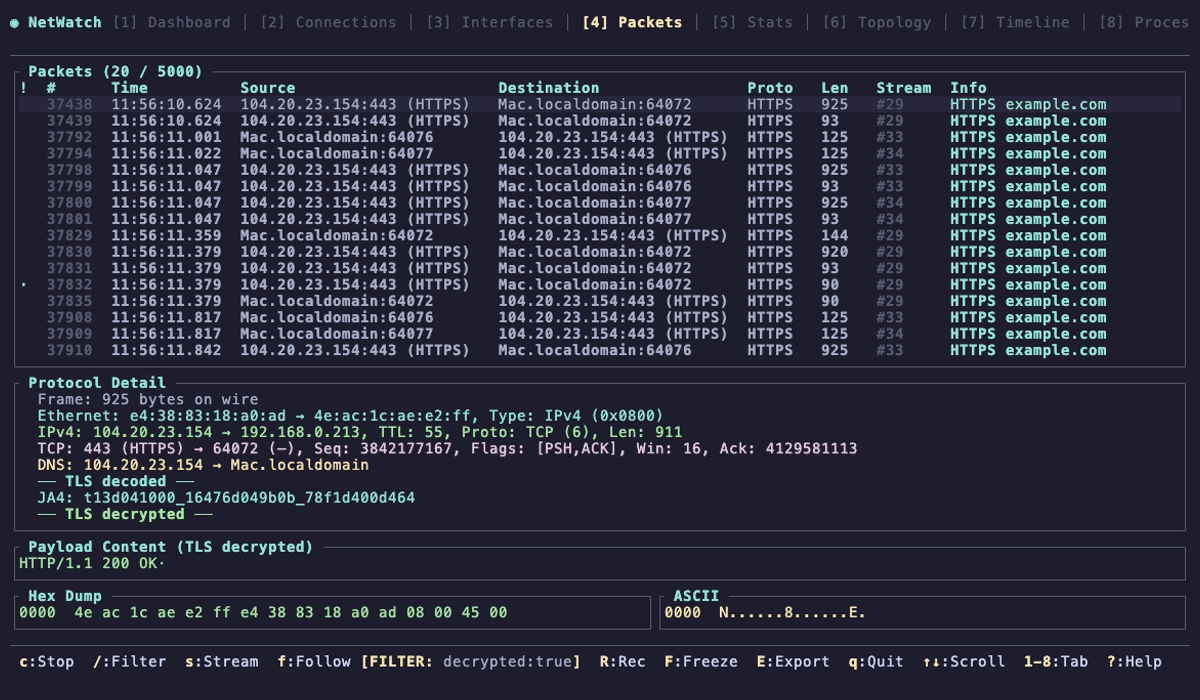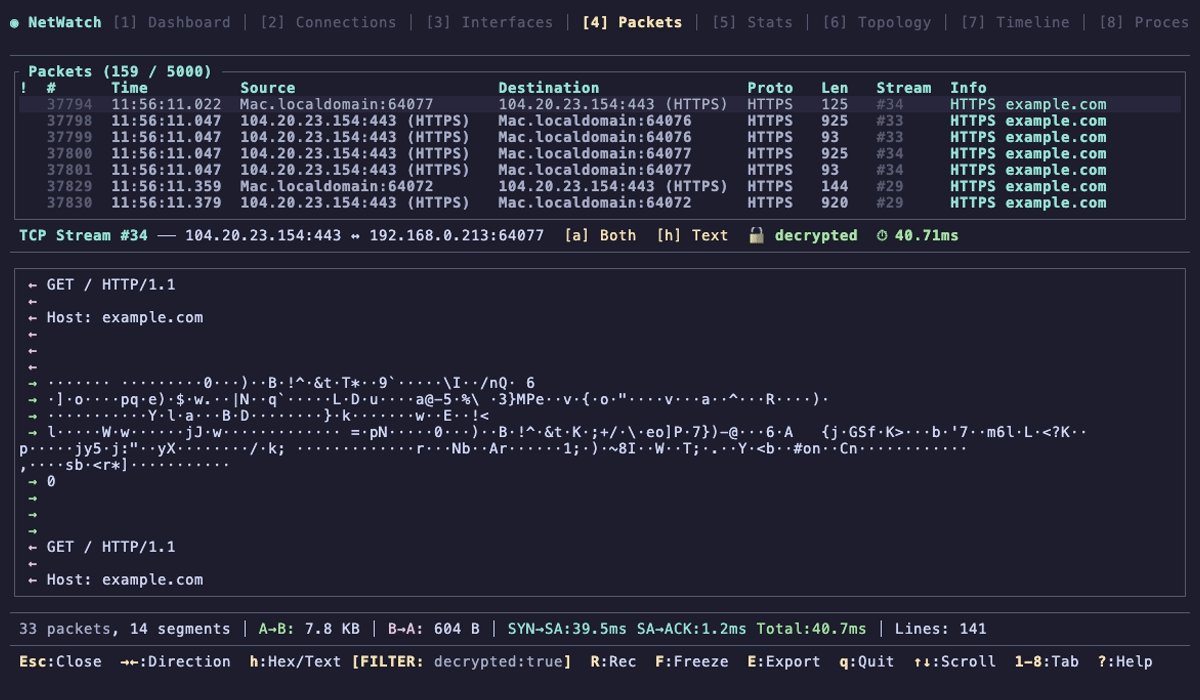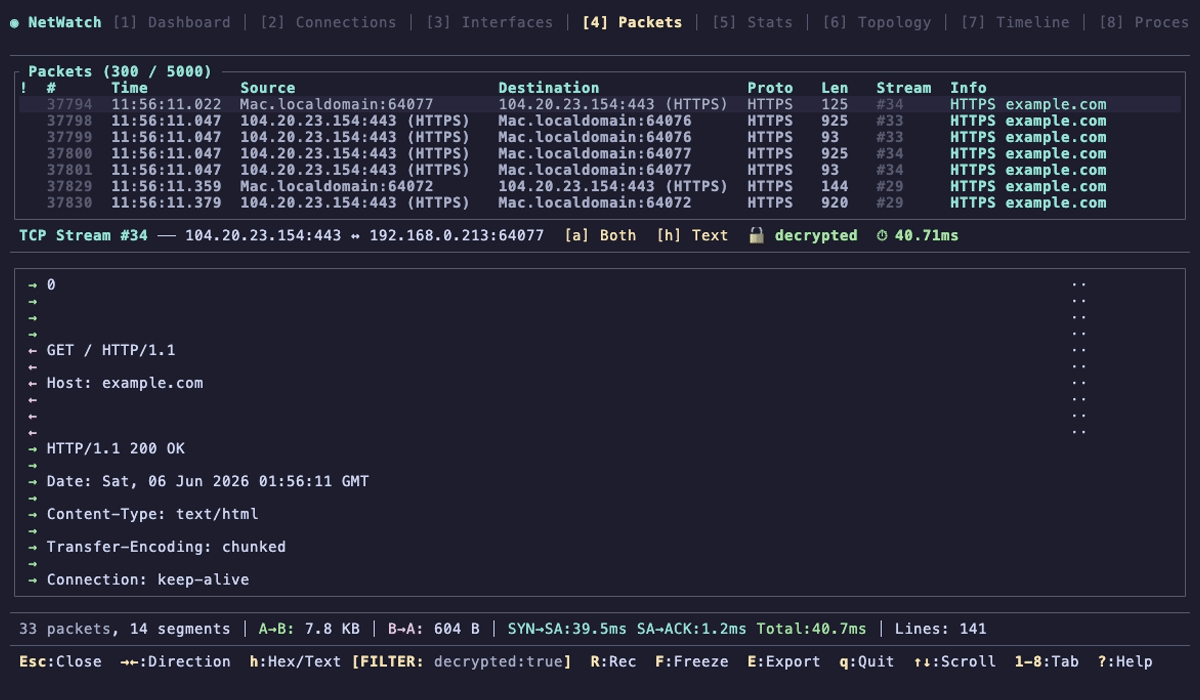
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.

defensive-toolspacket-sniffing-analysisencryption-decryption-tools+8
2.3k0 giorni fa
passivedns preview

passivedns

GitHubgamelinux/passivedns

A network sniffer that logs all DNS server replies for use in a passive DNS setup
network-forensicsforensicsinformation-gathering+3
1.7k8 giorni fa
opencanary preview

opencanary

GitHubthinkst/opencanary

Honeypot a basse risorse che emula i servizi di rete comuni per rilevare l'attività degli aggressori post-violazione, con moduli di protocollo…

defensive-toolsnetwork-securitythreat-intelligence+3
3.1k1 mese fa
msticpy preview

msticpy

GitHubmicrosoft/msticpy

Strumenti di sicurezza di Microsoft Threat Intelligence
ioc-managementosintinformation-gathering+6
2.0k11 giorni fa
DeepBlueCLI preview

DeepBlueCLI

GitHubsans-blue-team/deepbluecli

Strumento di caccia alle minacce basato su PowerShell che analizza i log degli eventi di Windows per rilevare attività dannose, inclusi attacchi alle…
malware-analysisdigital-forensicsintrusion-detection+2
2.4k3 anni fa
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

Non pensavi che avrei lasciato fuori la blue team, vero?

memory-forensicsnetwork-forensicsmalware-analysis+5
1.8k1 mese fa
Loki preview

Loki

GitHubneo23x0/loki

Scanner basato su IOC e YARA per il rilevamento di indicatori di compromesso tramite regex su nomi di file, firme YARA, corrispondenza di hash e…
disk-forensicsioc-managementvulnerability-scanners+11
3.8k9 mesi fa
KapeFiles preview

KapeFiles

GitHubericzimmerman/kapefiles

Questo repository funge da punto di raccolta per Target e Moduli creati dalla community, da utilizzare con KAPE.


disk-forensicsforensicsdigital-forensics+2
8647 giorni fa
Precedente1…345…80Successivo





