
 #1
Strumenti per la creazione di identità false, la falsificazione delle comunicazioni e l'impersonificazione dei target per l'ingegneria sociale.
Raccomandato da Kitploit
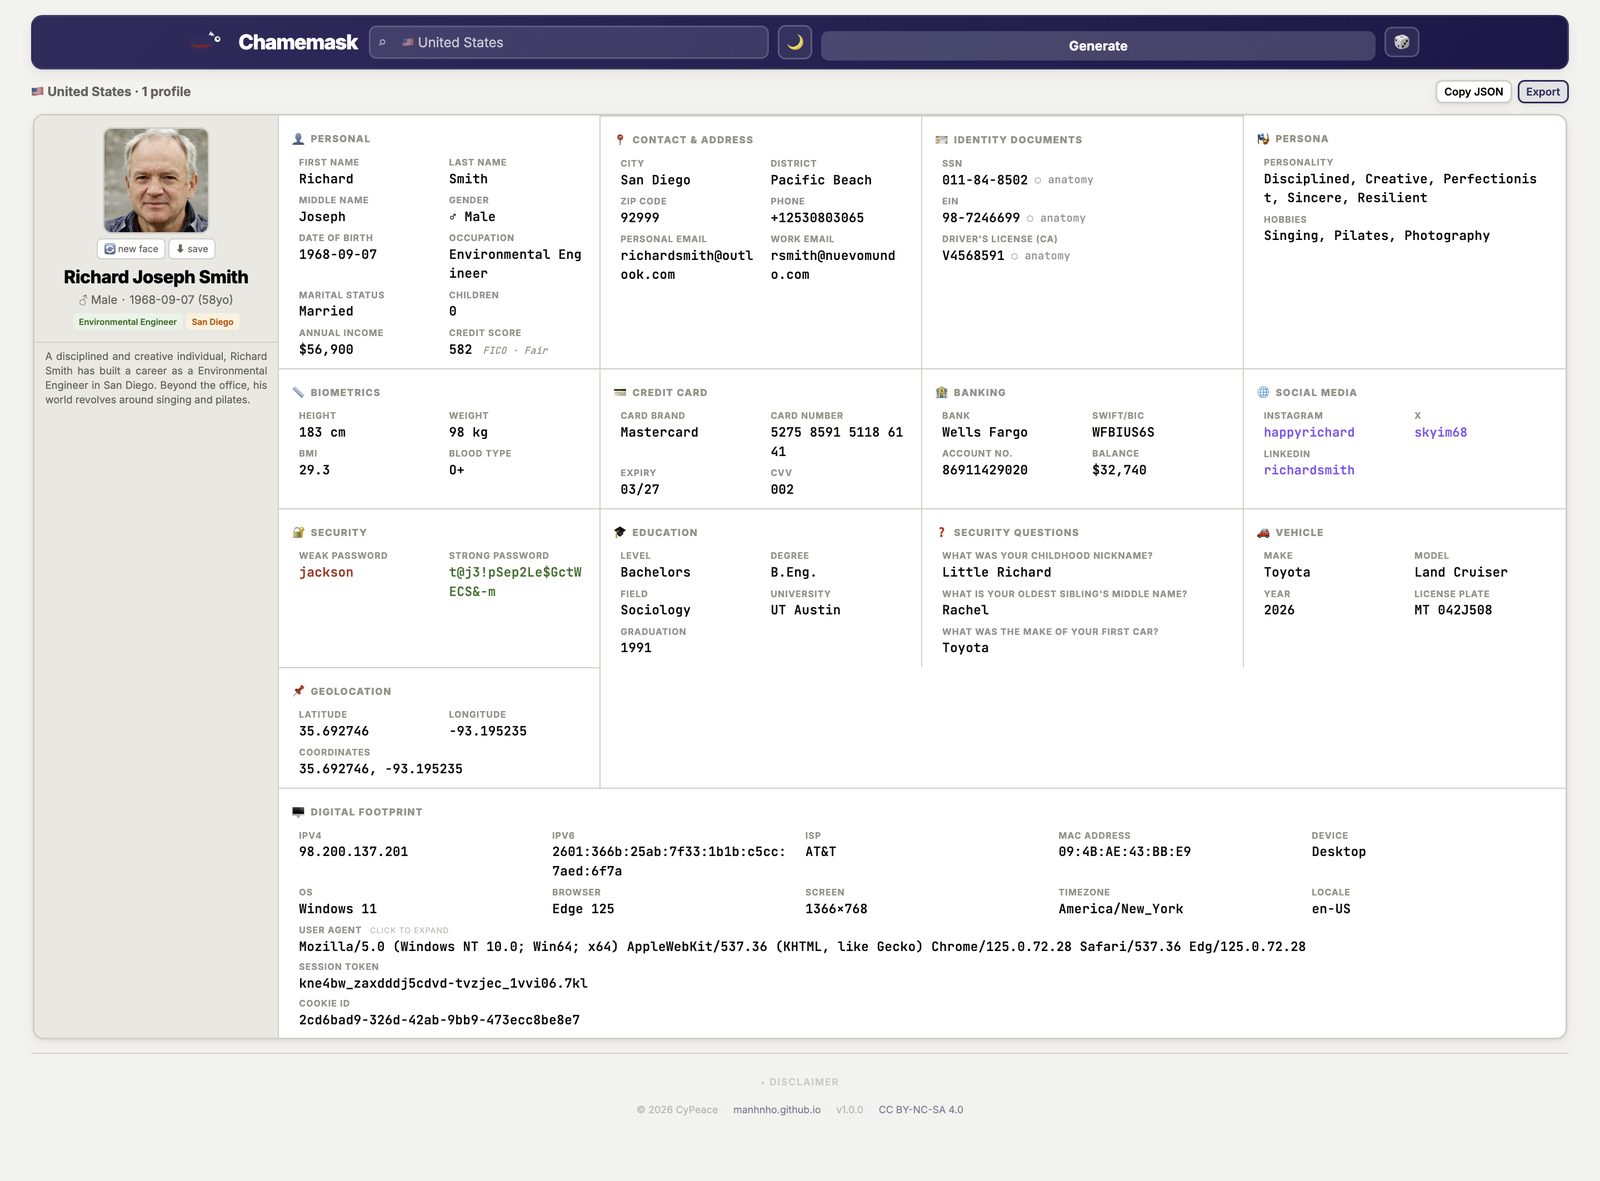
 manhnho/chamemask
Generatore di identità false. 102 paesi, un unico file HTML, nessuna configurazione.

 dtrecherel/dnsspoof
Uno strumento DNS spoofer scritto in Python3.
 quinnbast/malicious-mcp
Un repository proof-of-concept che mostra come un server MCP non affidabile possa rubare letteralmente tutto...
 sam00/poc-cve-2026-54121-certighost
Toolkit di exploit per AD CS CVE-2026-54121: utenti di dominio con privilegi bassi possono impersonare un Domain Controller, forgiare certificati e…
 eliangonzi00/pockeycloakcve-2023-0264
Exploit proof-of-concept per CVE-2023-0264 (dirottamento di sessione OIDC di Keycloak) con un frontend per la sostituzione di session_id e un agente…
 kernelfl00d/incriminator
Incriminator è un progetto Open Source con scopi educativi che ti permette di incriminare altri dispositivi durante un crimine informatico.
 sanupl/cve-2021-46067
CVE-2021-46067 - In Vehicle Service Management System 1.0 un attaccante può rubare i cookie portando a un completo dirottamento dell'account.
 x48ps/cve-2026-8181
Questa vulnerabilità consente a utenti non autenticati che conoscono un nome utente amministratore valido di impersonare quell'admin durante le…
 cappricio-securities/socialengineering
Framework SEt
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Insecure Direct Object Reference (vulnerabilità IDOR) in SOGo Webmail permette a un utente di inviare email per conto di un altro utente.
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 noto anche come BIAS (Bluetooth Impersonation Attack)
 gmh5225/pcileech-asus-xg-c100c
Travestito da scheda di rete ASUS XG C100C e implementa una funzione di comunicazione con traffico fittizio
 gar-re/cve-2022-27438
Proof-of-concept exploit per CVE-2022-27438, che dimostra l'esecuzione remota di codice tramite un server di aggiornamento spoofato in Advanced…
 b0marek/cve-2023-4279
Repository per la vulnerabilità CVE-2023-4279.
 b0marek/cve-2023-4281
Repository per la vulnerabilità CVE-2023-4281.
 abdurahmon3236/cve-2022-4539
Exploit per CVE-2022-4539 che falsifica gli header X-Forwarded-For per bypassare le restrizioni di login e logging basate su IP del WAF WordPress.…
 b0marek/cve-2023-4631
Repository per la vulnerabilità CVE-2023-4631.








