
 #1
Strumenti per bypassare i sistemi di rilevamento e prevenzione delle intrusioni (IDS/IPS) e i controlli di sicurezza della rete.
Raccomandato da Kitploit
 funnywolf/pystinger
Bypassare il firewall per l'inoltro del traffico utilizzando webshell
 vanhauser-thc/thc-ipv6
Toolkit per attacchi IPv6
 thekingofduck/burpfakeip
Estensione Burp Suite per la falsificazione degli indirizzi IP nelle richieste HTTP, che consente di testare le restrizioni IP lato server e di…
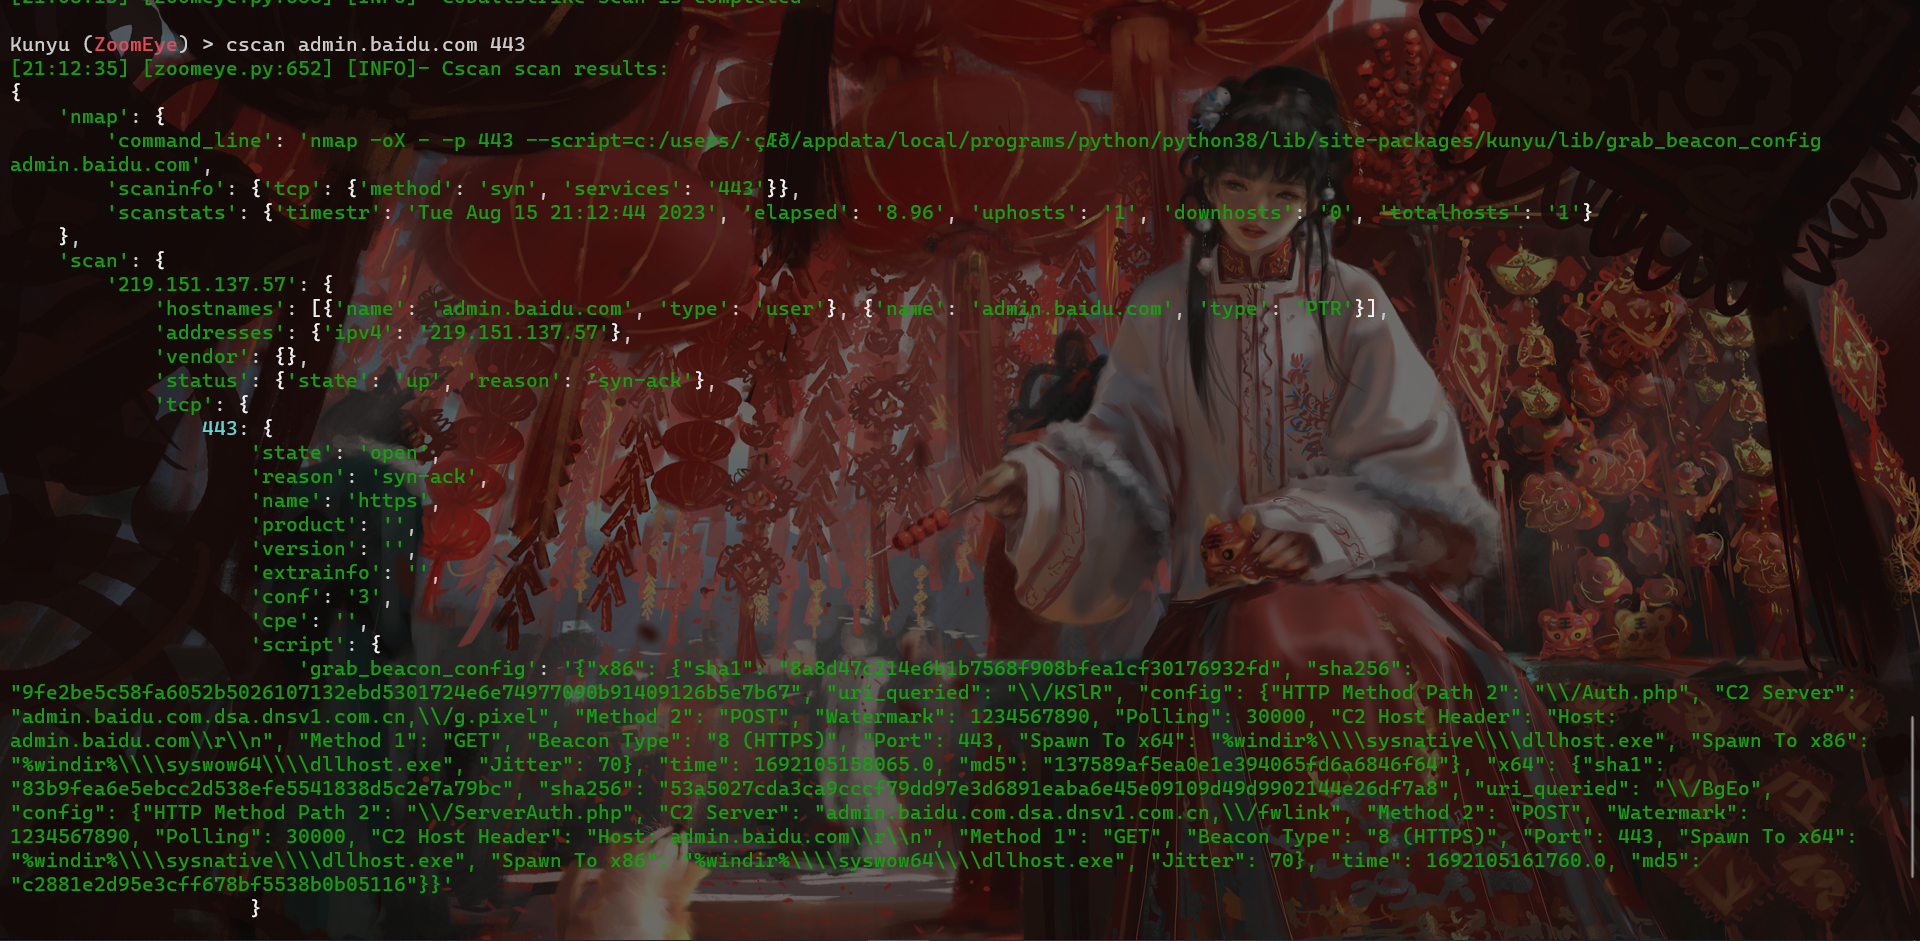 wikiz/redguard
Strumento di controllo del flusso frontale C2 con randomizzazione delle impronte JA3/JARM, domain fronting, convalida del profilo C2 malleabile e…
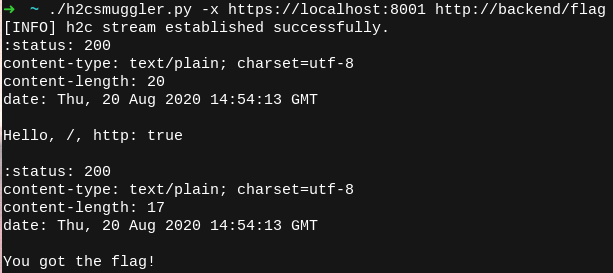 bishopfox/h2csmuggler
Smuggling di richieste HTTP su HTTP/2 in chiaro (h2c)
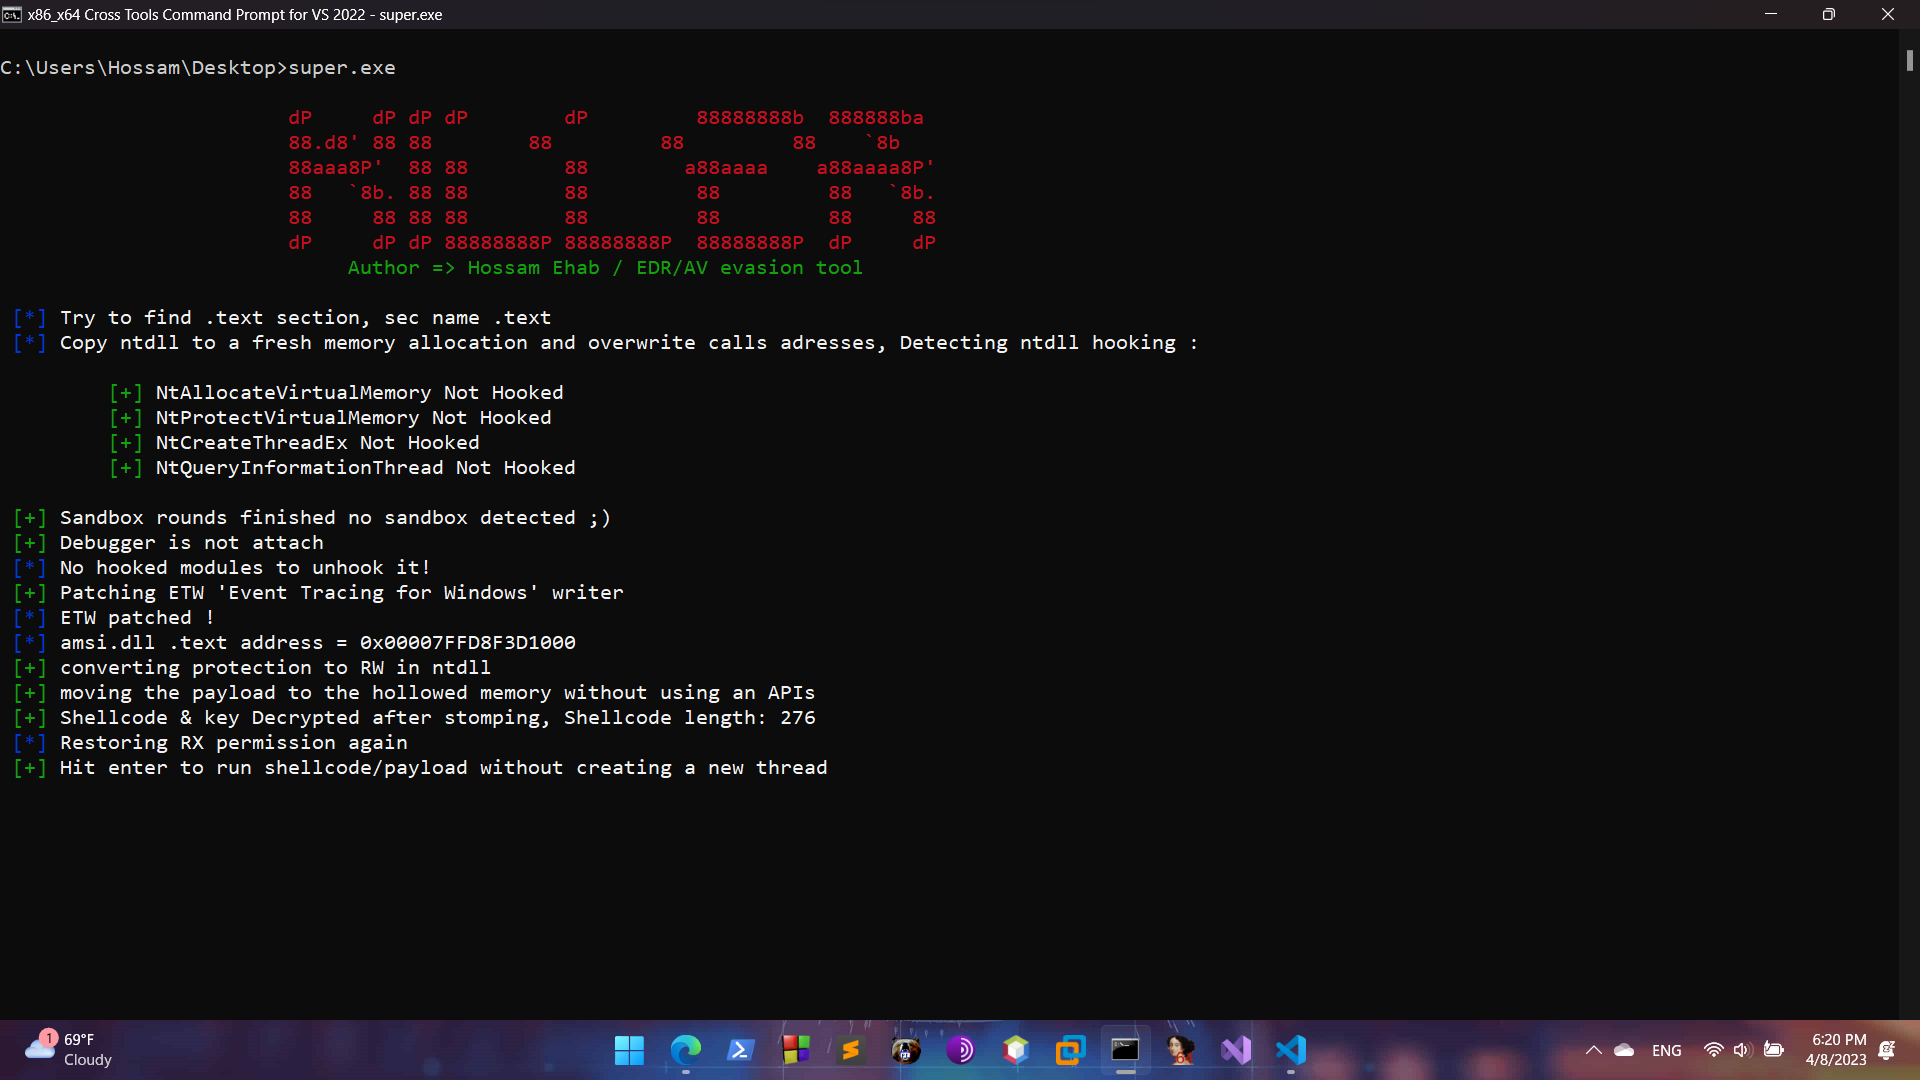 0xhossam/killer
Killer è uno strumento super semplice progettato per bypassare i tool di sicurezza AV/EDR utilizzando varie tecniche elusive e usato dal gruppo…
 nccgroup/abptts
TCP tunneling su HTTP/HTTPS per server di applicazioni web
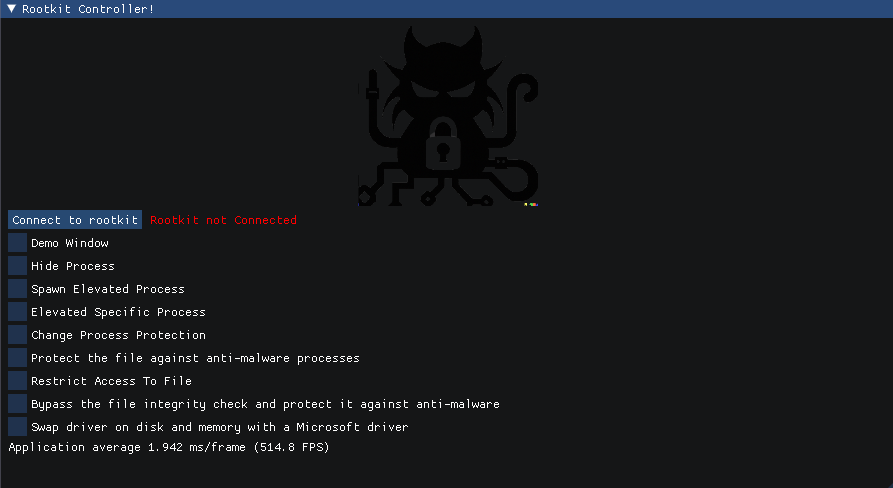 zeromemoryex/chaos-rootkit
Ora mi vedi, ora non mi vedi
 aircrack-ng/mdk4
Strumento di test IEEE 802.11 Wi-Fi per lo sfruttamento delle debolezze del protocollo, inclusi beacon flooding, deauthentication, packet fuzzing e…
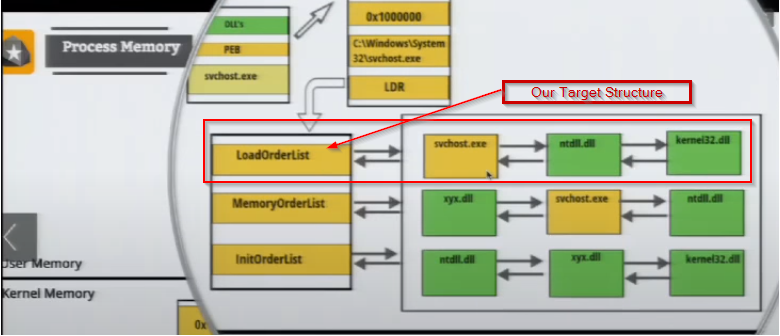 reveng007/darkwidow
Indirect Dynamic Syscall, SSN + Syscall address sorting tramite Modified TartarusGate approach + Remote Process Injection via APC Early Bird + Genera…
 d00movenok/bounceback
↕️🤫 Reindirizzatore furtivo per la sicurezza delle operazioni red team
 r00t-3xp10it/morpheus
Morpheus - Automazione di Ettercap TCP/IP (strumento di dirottamento MITM)
 tiliondev/fortress
Stealth Chromium engine that stops scrapers and browser agents from getting blocked, with one line of code change.
 nccgroup/socksoverrdp
Supporto proxy Socks5/4/4a per Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
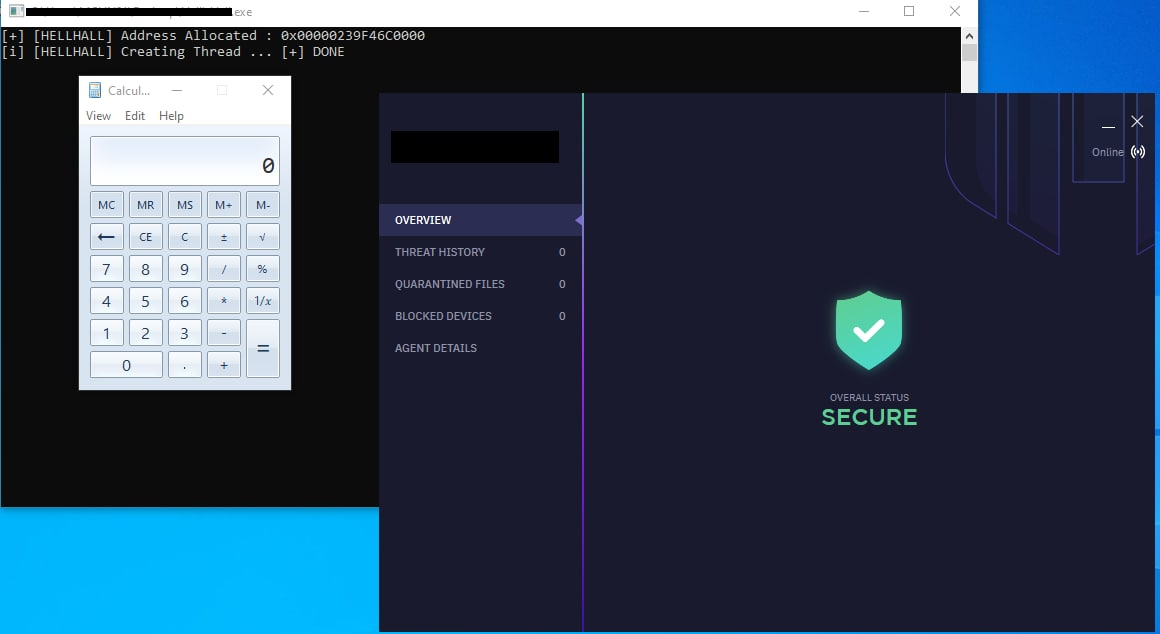 maldev-academy/hellhall
Esecuzione di syscall pulite indirette
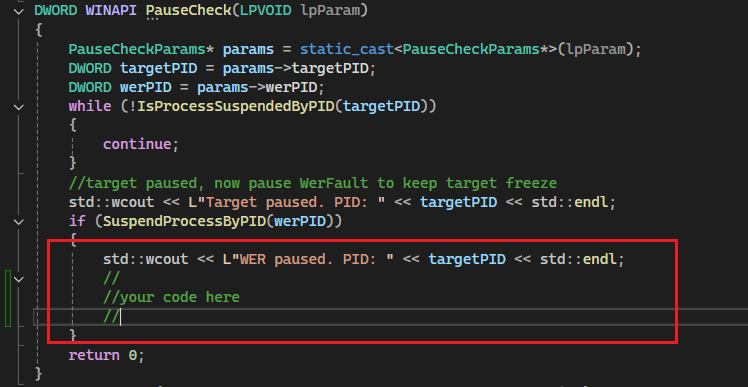 twosevenonet/edr-freeze
EDR-Freeze è uno strumento che mette in stato di coma un processo di EDR, AntiMalware.
 fortra/no-consolation
Un BOF che esegue PE non gestiti inline
 d35ha/callobfuscator
Offusca API specifiche di Windows con API diverse








