
 #1
Strumenti per bypassare i sistemi di rilevamento e prevenzione delle intrusioni (IDS/IPS) e i controlli di sicurezza della rete.
Raccomandato da Kitploit
 beetlechunks/redsails
RedSails è un progetto post-exploitation basato su Python volto a bypassare il monitoraggio di sicurezza e la registrazione basati su host.…
 saadahla/d1rkldr
Shellcode Loader con implementazione di syscall dinamica indiretta, shellcode in formato MAC, risoluzione API da PEB, chiamata syscall e risoluzione…
 infobyte/spoilerwall
Spoilerwall introduce un concetto completamente nuovo nel campo dell'hardening di rete. Evita di essere scansionato spoilando film su tutte le tue…
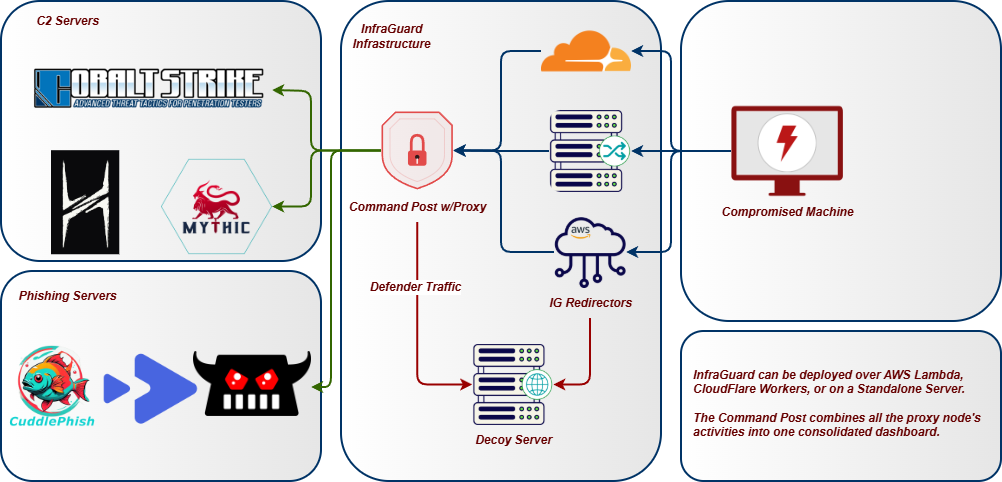 whispergate/infraguard
InfraGuard è un proxy e gestore di reindirizzamento Command & Control che protegge la tua infrastruttura Red Team dall'attribuzione delle minacce.
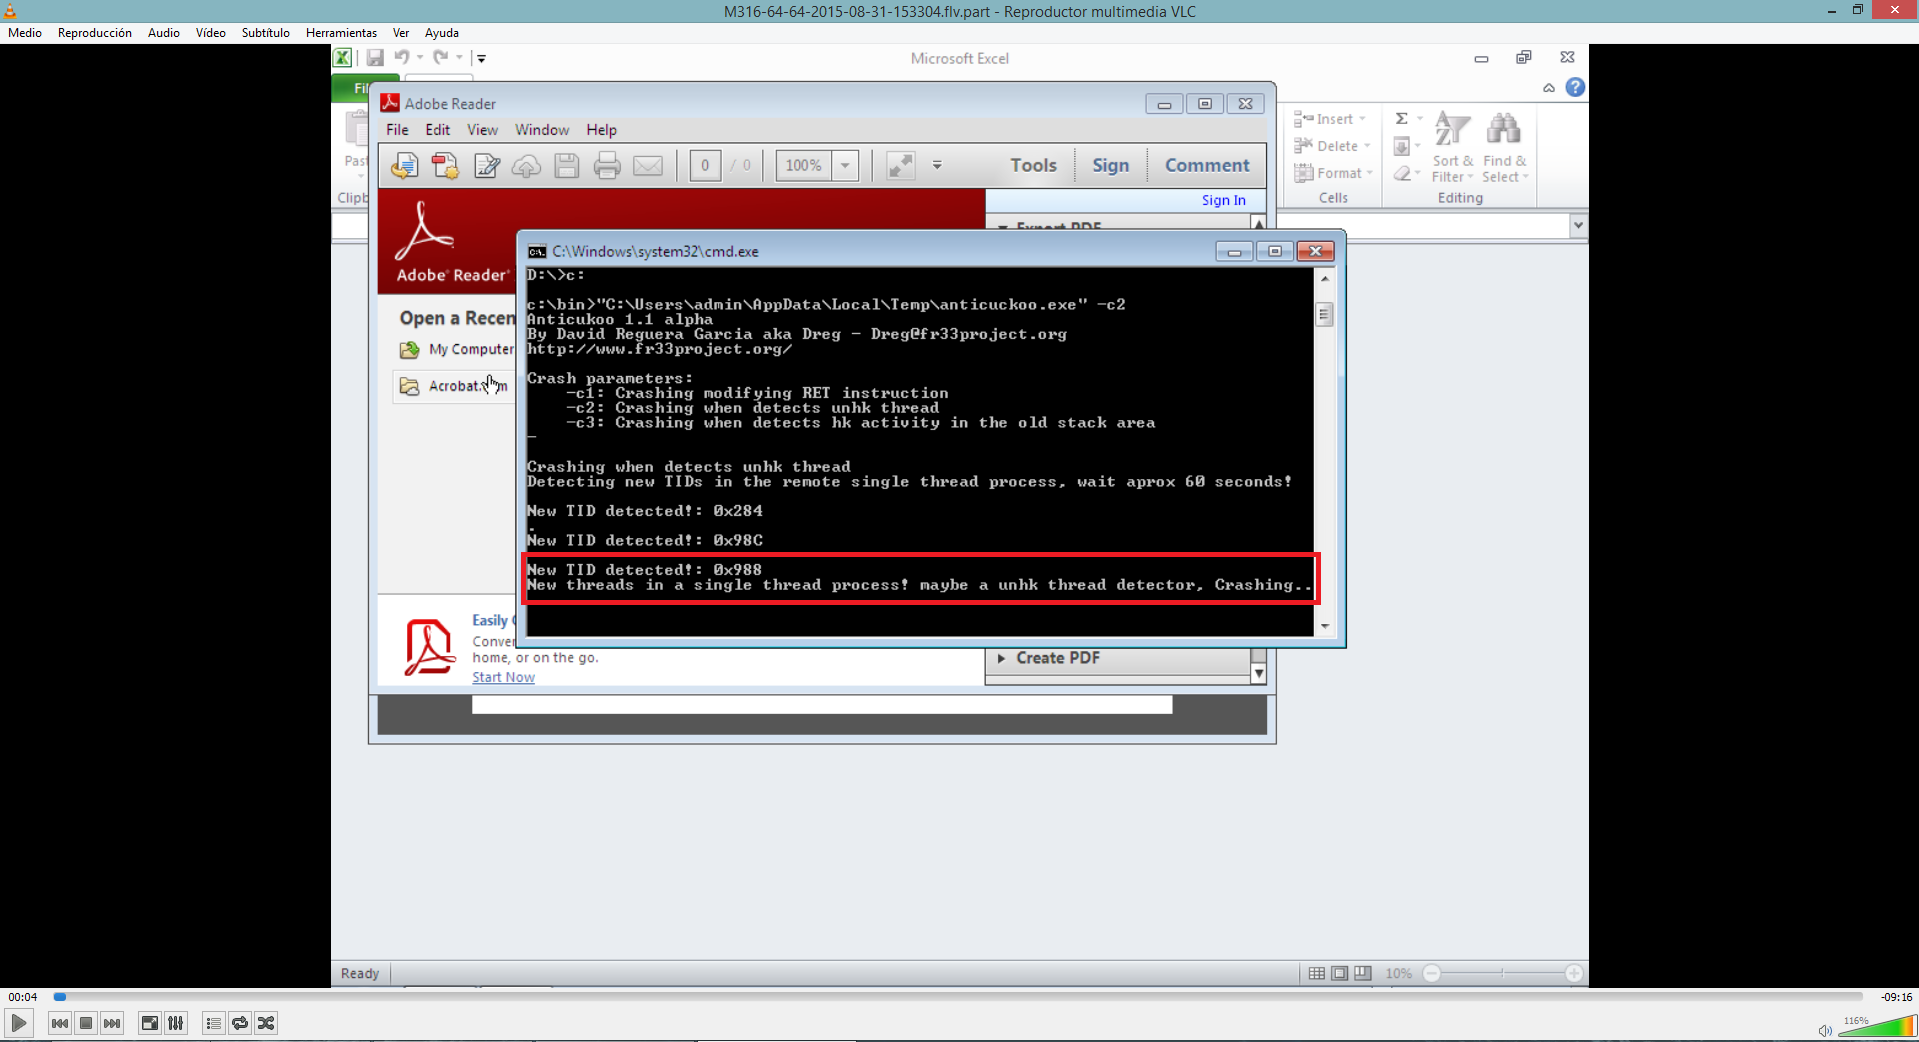 therealdreg/anticuckoo
Uno strumento per rilevare e crashare Cuckoo Sandbox
 twosevenonet/injectsetconsole
Proof of Concept per l'iniezione di codice di processo senza utilizzare WriteProcessMemory
 4w4k3/insanity-framework
Genera Payloads e Controlla Macchine Remote. [Interrotto]
 nccgroup/metasploitavevasion
Strumento di evasione AV per Metasploit
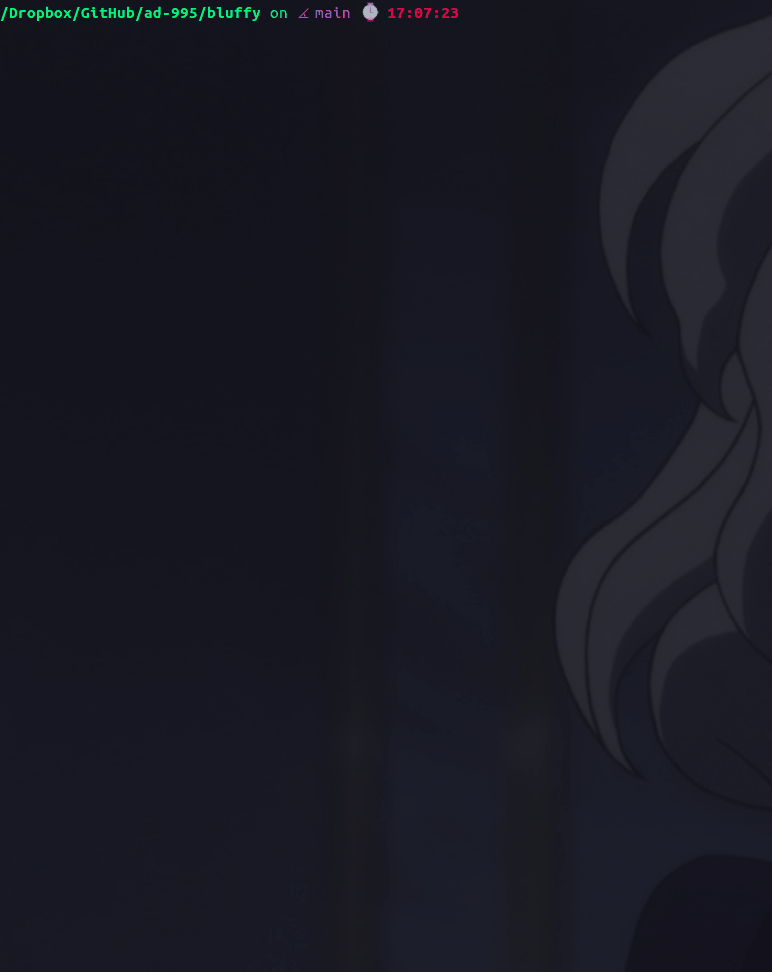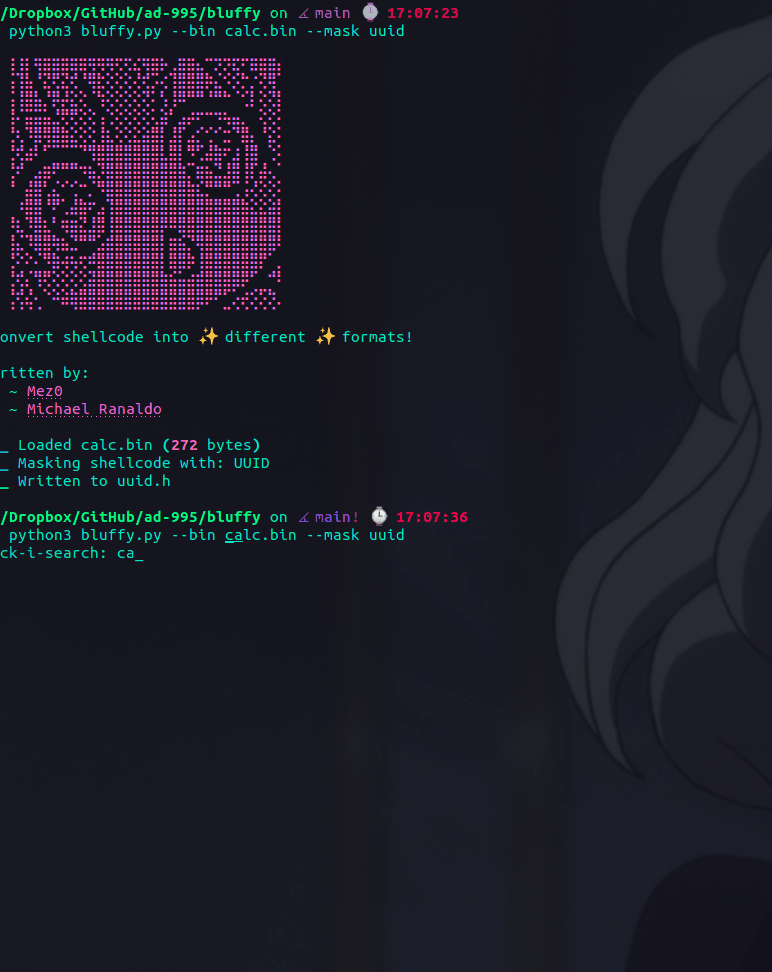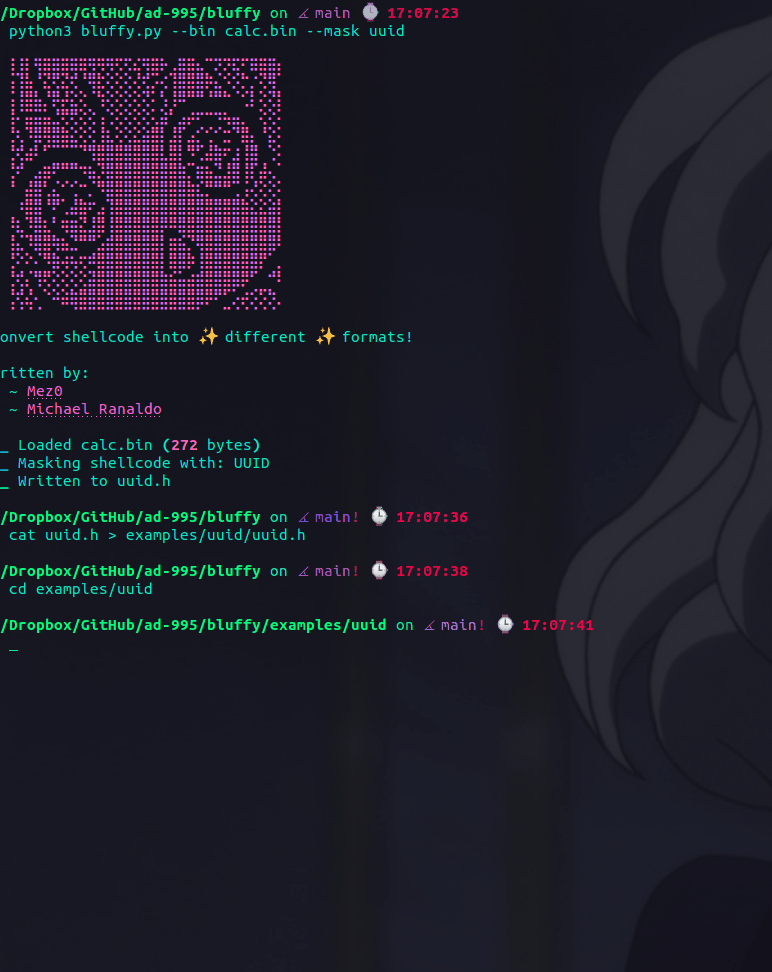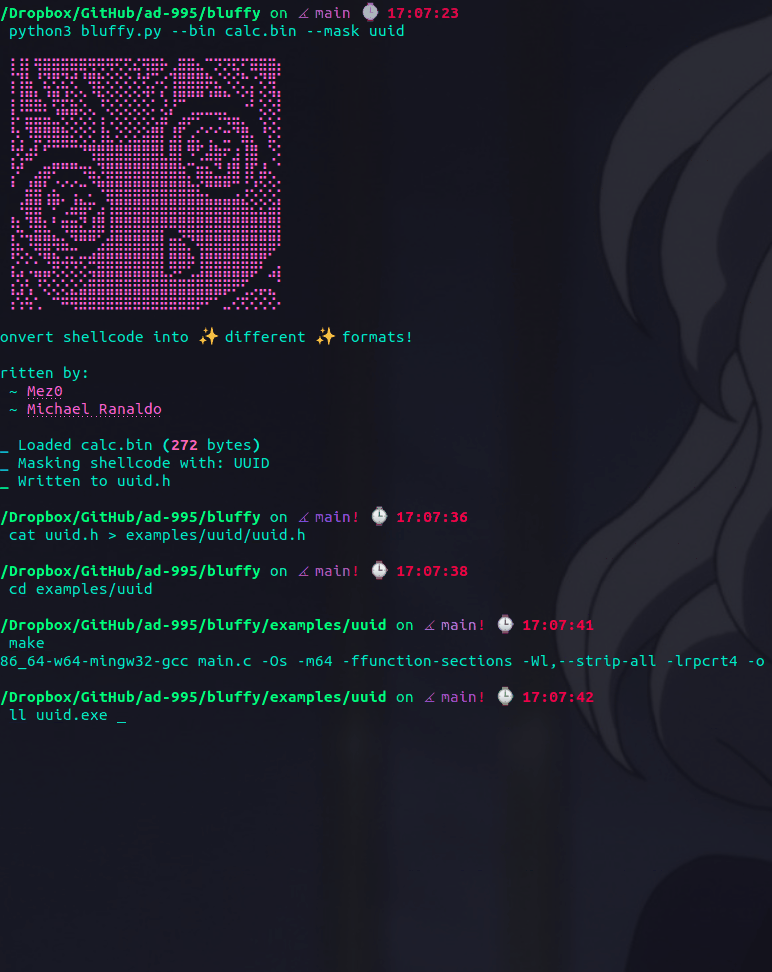 preemptdev/bluffy
Converti shellcode in :sparkles: diversi :sparkles: formati!
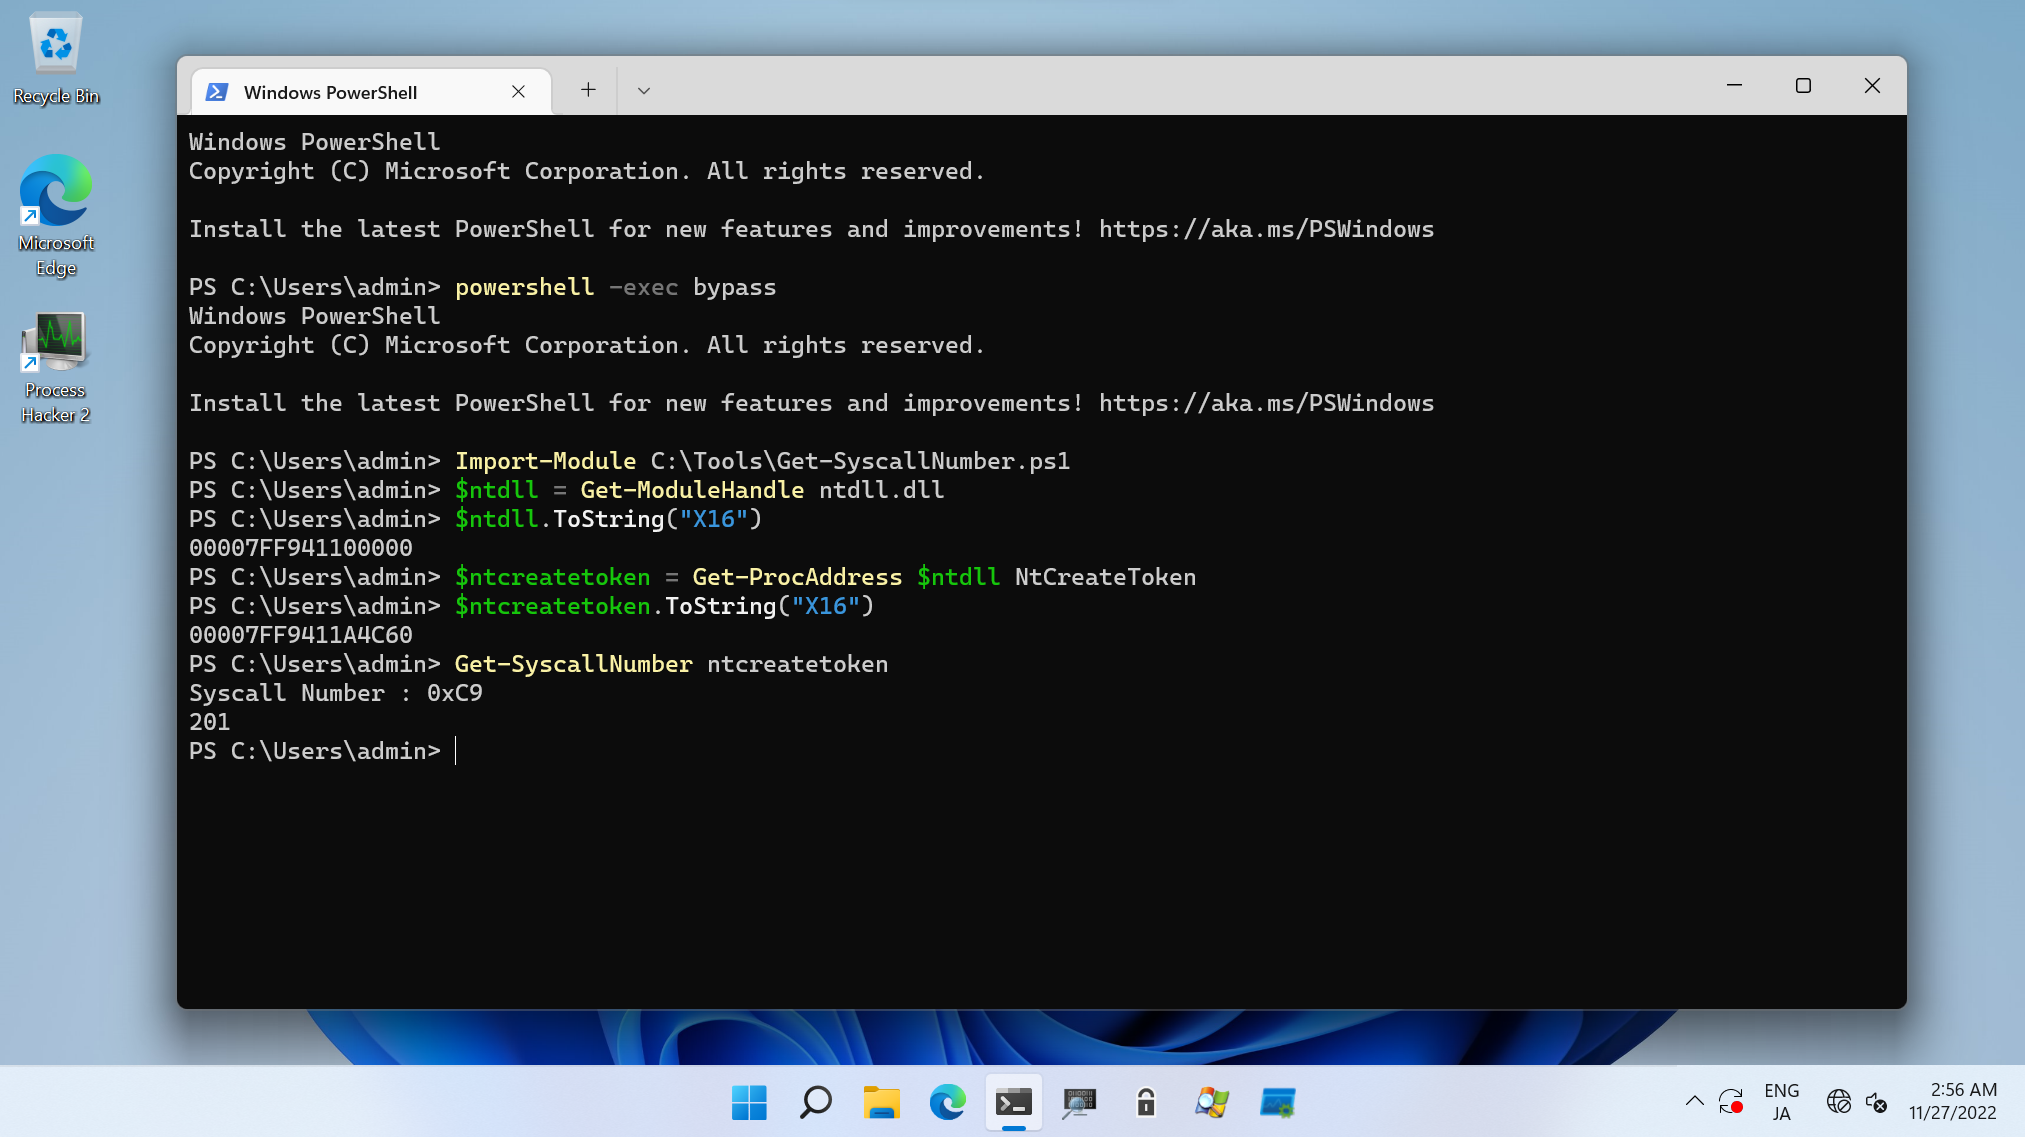 daem0nc0re/atomicsyscall
Strumenti e PoC per l'analisi delle syscall di Windows.
 lepotekil/msfmania
Strumenti di evasione AV in Python
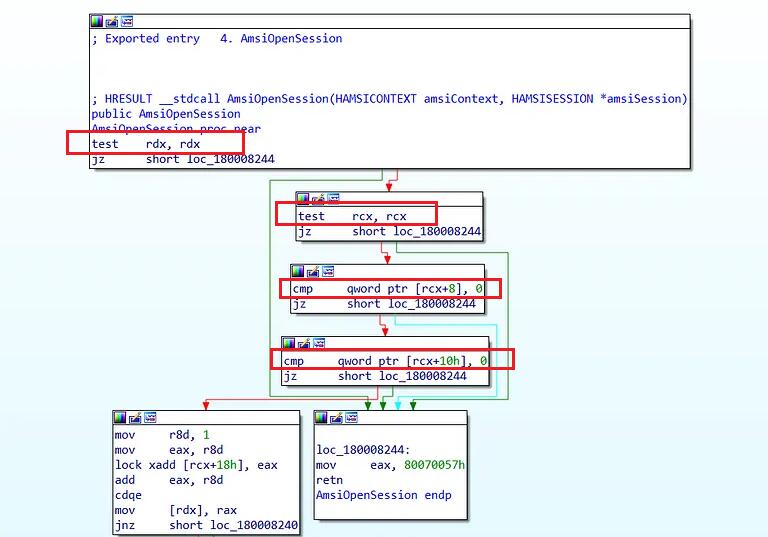 senzee1984/amsi_bypass_in_2023
Payload di bypass Amsi che funziona su Windows 11
 initstring/evil-ssdp
Spoof le risposte SSDP e crea dispositivi UPnP falsi per phishing di credenziali e challenge/response NetNTLM.
 klezvirus/driverjack
Dirottamento di servizi driver validi per caricare driver arbitrari (firmati) abusando dei collegamenti simbolici nativi e dei percorsi NT.
 0xdea/blindsight
Strumento di red teaming per effettuare il dump della memoria di LSASS, aggirando le contromisure di base.
 codextf2/burp2malleable
Utility python rapida che ho scritto per convertire le richieste HTTP di burp suite in profili Malleable C2 di Cobalt Strike.
 depthsecurity/relayking-depth
Domina il dominio. Inoltra ai reali.
 ivan-sincek/powershell-reverse-tcp
Script PowerShell per comunicare con un host remoto.








