
 #1
Strumenti per bypassare i sistemi di rilevamento e prevenzione delle intrusioni (IDS/IPS) e i controlli di sicurezza della rete.
Raccomandato da Kitploit

 antisurveillanceagency/shadownet
ShadowNet è un protocollo di routing anonimo che forza tutte le connessioni (a livello di sistema) a passare attraverso Tor, implementando al…
 nicocha30/ligolo-ng
Uno strumento avanzato, ma semplice, per tunneling/pivoting che utilizza un'interfaccia TUN.
 weedhashpeddler/rc4decryption
Abusa del LOLBin tlscsp.dll firmato da Microsoft per eseguire cifratura/decifratura RC4 tramite LsCsp_EncryptHwid, applicando una patch alla chiave…
 ymsniper/kto
Strumento automatizzato di deautenticazione Wi-Fi che scansiona continuamente i client su un SSID target ed espelle i dispositivi non in whitelist.…
 danthegoodman1/netfence
Come Envoy xDS, ma per filtri eBPF
 shadowy-pycoder/go-http-proxy-to-socks
Proxy MITM CLI che converte SOCKS4/SOCKS5 in un proxy HTTP/HTTPS/HTTP2/HTTP3 con reindirizzamento trasparente TCP/UDP, spoofing ARP/NDP/DNS, sniffing…
 4n4s4zi/tfo-connect-bypass
Utilizzo di TCP Fast Open per aggirare le regole di rete basate su syscall (PoC CVE-2026-63828/CVE-2026-72243)
 davidsonrafaelk/evillimiter
Strumento che monitora, analizza e limita la larghezza di banda dei dispositivi sulla rete locale senza accesso amministrativo
 cifertech/esp32-div
ESP32DIV è un toolkit wireless offensivo e difensivo multiuso basato su ESP32.
 iamsopotatoe-coder/tinyload
Packer e crypter PE open source per Windows x64. Comprime e crittografa gli eseguibili tramite una macchina virtuale personalizzata, racchiudendoli…
 drk1wi/portspoof
Emula porte aperte e firme di servizio su tutte le 65535 porte TCP per rallentare la ricognizione, confondere gli scanner e sprecare risorse…
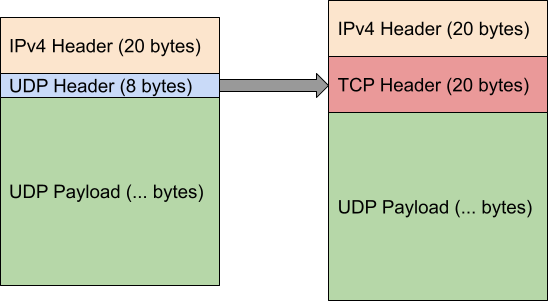 dndx/phantun
Trasforma flussi UDP in (falsi) flussi TCP che possono attraversare firewall/NAT di Layer 3 e Layer 4 (NAPT).

 jvoisin/snuffleupagus
Modulo di sicurezza per php7 e php8 - Elimina le classi di bug e applica il virtual-patching al resto! https://snuffleupagus.rtfd.io
 whispergate/lldp
Profilo C2 per Mythic che instrada il traffico crittografato peer-to-peer degli agenti attraverso TLV specifici dell'organizzazione LLDP IEEE 802.1AB…
 blacksnufkin/byovd
Casi d'uso di ricerca BYOVD che presentano scoperta di driver vulnerabili e metodologia di reverse engineering. (CVE-2025-52915, CVE-2025-1055,…
 1neptune/shieldbreak
Proof-of-concept di vulnerabilità 0day in Windows Defender che dimostra un bypass della patch per CVE-2026-69414, mirato a Windows 11 25H2 e Server…
 cenobyte-vincit/dyen
Caricatore in-memory di dylib Mach-O per Python macOS standard; decifra, mappa ed esegue payload senza dlopen o scrittura su disco, con…
 cenobyte-vincit/memdumper
Abusa delle entitlement di debugger di macOS e di DYLD_INSERT_LIBRARIES per eseguire il dump o la ricerca nella memoria di un processo in esecuzione,…







