
 #1
Moduli di sicurezza hardware, TPM, enclave sicura e strumenti di fiducia hardware.
Raccomandato da Kitploit

 christophe.duvernois/usb-spy
Intercetta e analizza il traffico USB Mass Storage a livello di blocco e file, emula dispositivi USB e supporta stub Python personalizzati per…
 cartosys/domestic-system
Utilizzando @charmbracelet per creare un browser Ethereum con stile
 xcracker000/cve-2024-56426
CVE-2024-56426 Exploit Bootrom Exynos9830 - SM-G985F
 d0rb/logofail-poc
Questa è una dimostrazione ipotetica del processo coinvolto nello sfruttamento di LogoFail, che include teoricamente i passaggi necessari.
 manucuf/cve202015808
Una prova di concetto dell'exploit della vulnerabilità CVE-2020-15808 sulla scheda STM32F4 Discovery
 qcomms/cqptoolkit
Framework per il controllo di dispositivi QKD e la gestione di chiavi simmetriche. Vedi la [pagina del progetto…
 aalex954/whisperpair-poc-tool
Uno strumento di ricerca sulla sicurezza che identifica e dimostra la vulnerabilità CVE-2025-36911: Fast Pair Pairing Mode Bypass
 freax13/cve-2024-21978-poc
Exploit per la vulnerabilità del firmware AMD SEV-SNP CVE-2024-21978, che consente la decrittazione di memoria guest arbitraria tramite corruzione…
 szymonh/android-gadget
CVE-2022-20009 - Descrizione ed exploit di esempio per Android USB Gadgets
 pro-me3us/cve_2022_38181_gazelle
CVE-2022-38181 POC per FireTV 3rd gen Cube (gazelle)
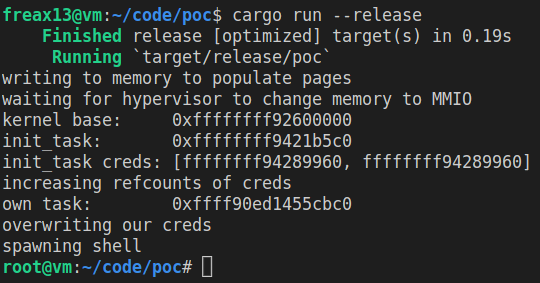 freax13/cve-2023-46813-poc
Exploit di prova di concetto per CVE-2023-46813 mirato ad AMD SEV-SNP. Escala i privilegi manipolando i cambiamenti del tipo di memoria…
 code-byter/cve-2022-28113
Exploit RCE non autenticato per Fantec MWiD25-DS
 freax13/cve-2023-31355-poc
Exploit per la vulnerabilità del firmware AMD SEV-SNP (CVE-2023-31355) che decifra la memoria arbitraria di guest dismessi corrompendo il seed della…
 nikameru/nxboot
Strumento di iniezione di payload per console Nintendo Switch vulnerabili a CVE-2018-6242 ("Fusée Gelée")
 engrbilal992/deaddialect
Una ISA RISC-V unica per sessione — ogni avvio parla un dialetto diverso. I vecchi binari diventano invalidi. Il malware non può persistere.
 yt2w/cve-2025-9961
Exploit per overflow del buffer dello stack su TP-Link AX10/AX1500 in CWMP (TR-069) che consente l'esecuzione remota di codice tramite ret2libc con…
 retr0reg/tenda-ac8v4-rop
Exploit per overflow basato su stack su Tenda Ac8v4 per esecuzione di codice remoto tramite Mipsel Ropping (CVE-2023-33669 - CVE-2023-33675)
 jas502n/nfc-ic-keys-dict
chiavi per ic








