
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 idoka/awesome-automotive-can-id
🚜 Raccolta di CAN ID e dei relativi payload per varie marche/modelli di auto in un unico posto. Può essere utile per ricercatori di sicurezza…
 hydrabus/hydrabus
Scheda hardware multi-tool open source per hacking embedded, debugging e penetration testing, con firmware HydraFW, supporto NFC/NAND e porte…
 mafarricos/badbox-tv-audit
Esegue l'audit dei dispositivi Android TV e Google TV tramite ADB alla ricerca dei malware BadBox, XCPE e Vo1d, con una sentinella del traffico VPN,…
 akari-sora/synology-nas-cli
CLI Python e server MCP senza dipendenze per Synology DSM 7 che verifica la configurazione del NAS rispetto alla campagna ransomware C3RB3R/.L0CK3D,…
 nero22k/cve-2025-41450_poc
Proof of concept in Python per CVE-2025-41450: deriva il codice del giorno del Danfoss AK-SM 800A dai dati dell'orologio del dispositivo e verifica…
 msuiche/fromagegate
PoC e toolkit di rilevamento per Danfoss AK-SM 8xxA CVE-2025-41450/-41451/-41452: bypass dell'autenticazione code-of-the-day, RCE da alarm-to-mail e…
 ivica00/sony-a6400-research
Ambiente di esecuzione clean-room e harness di ricerca per il firmware delle fotocamere Sony BIONZ X, con emulazione ARM, contratti hardware e…
 wnduddld0513/lenovo-qcom-rpmb-poc
Strumento di ricerca proof-of-concept (PoC) a scopo didattico che dimostra il bypass della verifica ABL di CVE-2026-24090 per ispezionare e testare…
 virtualabs/btlejuice
Framework Man-in-the-Middle per BLE che intercetta, riproduce e modifica il traffico GATT tra dispositivi Bluetooth Smart e app mobili tramite un…
 jopohl/urh
Universal Radio Hacker: Indaga sui protocolli wireless come un boss
 osqzss/gps-sdr-sim
Simulatore di segnali GPS definito via software
 trungnguyen1909/qemu-t8030
iPhone 11 emulato su QEMU
 thiagoralves/openplc_v3
OpenPLC Runtime versione 3
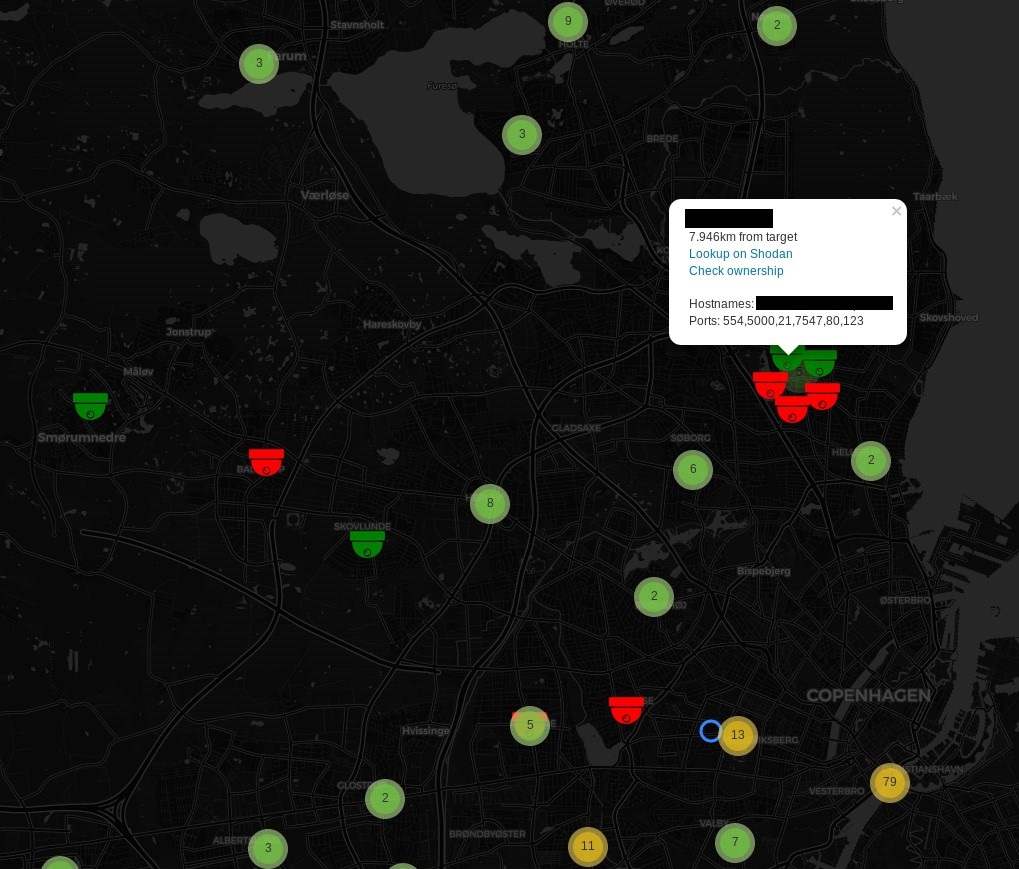 woj-ciech/kamerka
Crea una mappa interattiva delle telecamere da Shodan
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), un framework di exploitation basato su Python.
 evilsocket/bleah
Questo repository è DEPRECATO, per favore utilizza bettercap poiché questo strumento è stato portato ai suoi moduli BLE.










