
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 secgroundzero/warberry
WarBerryPi - Sfruttamento Tattico
 kevinherron/stack-overflow-poc
PoC per CVE-2018-12086 che colpisce vari stack OPC UA
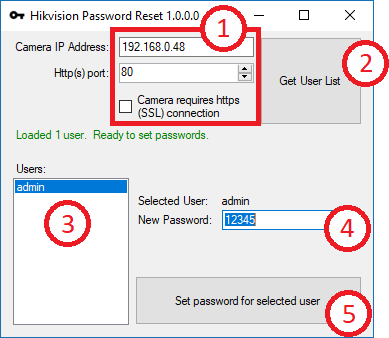 bp2008/hikpasswordhelper
Uno strumento che sfrutta una backdoor nei firmware delle telecamere Hikvision del periodo 2014-2016 per aiutare il proprietario a cambiare una…
 finn79426/cve-2012-5960-poc
CVE-2012-5960, CVE-2012-5959 Prova di concetto
 badnack/d_link_880_bug
CVE-2017-14948 per D-Link 880 Firmware
 armissecurity/urgent11-detector
Strumento di rilevamento URGENT/11 di Armis
 busescanfly/pretty
"PRinter Exploitation Toolkit" strumento di automazione LAN
 nccgroup/dapr
Piattaforma di attacco per Linux
 matheus-garbelini/esp32_esp8266_attacks
Prova di concetto delle vulnerabilità Wi-Fi di ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 nccgroup/nobex
nOBEX consente di emulare i profili PBAP, MAP e HFP per testare i sistemi di infotainment dei veicoli e dispositivi simili che utilizzano questi…
 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
Strumento di exploit per CVE-2018-9995 che estrae le credenziali da dispositivi DVR esposti tramite richiesta HTTP con bypass dei cookie, mirando a…
 synacktiv/yealink_tools
Script di reverse engineering progettati per estrarre i file di aggiornamento VOIP Yealink
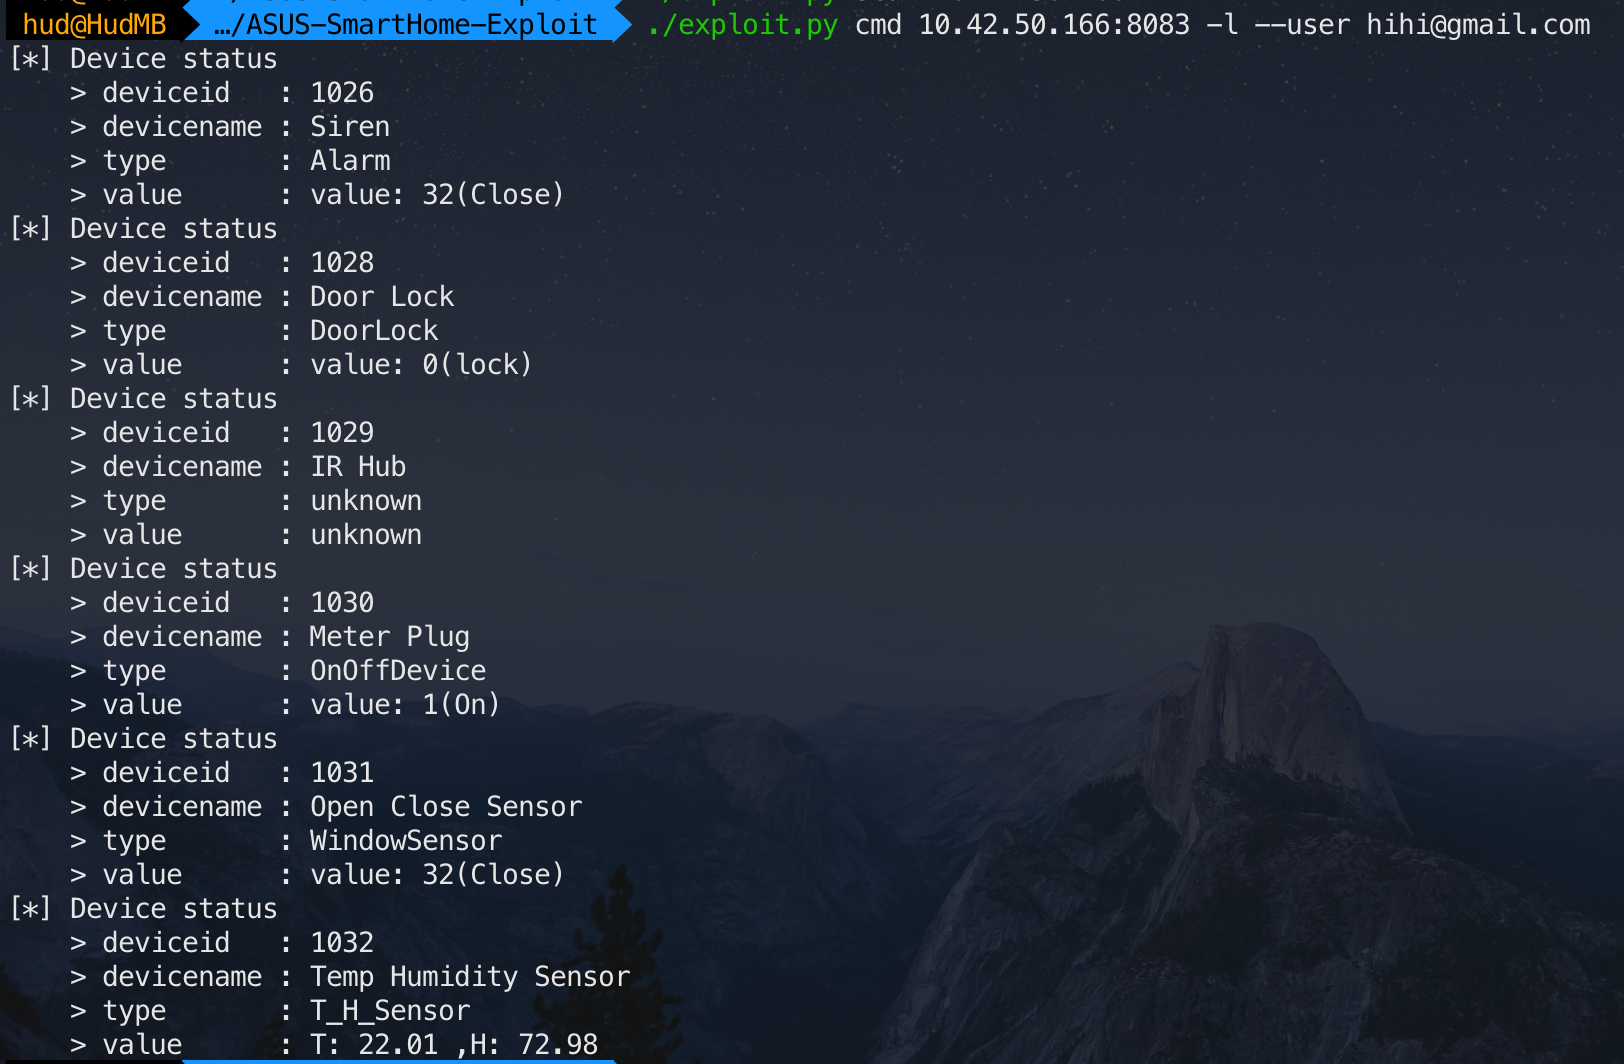 tim124058/asus-smarthome-exploit
Exploit ASUS SmartHome per CVE-2019-11061 e CVE-2019-11063
 henkaku/henkaku
Abilitatore Homebrew per PS Vita
 pagalaxylab/unifuzzer
Uno strumento di fuzzing per binari closed-source basato su Unicorn e LibFuzzer
 laginimaineb/cve-2015-6639
QSEE Exploit di elevazione dei privilegi tramite comandi PRDiag* (CVE-2015-6639)
 lodi-g/cve-2019-13361
I dispositivi Smanos W100 1.0.0 presentano Permessi non sicuri, sfruttabili da un attaccante sulla stessa rete Wi-Fi.
 securelayer7/pwnfb50
:unlock: trasferisci a te stesso la proprietà di qualsiasi smart lock FB50 (CVE-2019-13143)








