
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 seemoo-lab/internalblue
Framework di sperimentazione Bluetooth per chip Broadcom e Cypress.
 baroi-ai/cve-2024-42658
CVE-2024-42658 Un problema in wishnet Nepstech Wifi Router NTPL-XPON1GFEVN v1.0 consente a un attaccante remoto di ottenere informazioni sensibili…
 jjensn/cve-2024-36877
Proof-of-concept exploit per CVE-2024-36877 che mira a vulnerabilità del firmware, con analisi dettagliata e tecniche di sfruttamento binario.
 hoangrealer/cve-2023-27216
Approccio da neofita all'hacking del firmware
 abrarkhan/external_sonivox_cve-2024-23709
Proof-of-concept per CVE-2024-23709, una vulnerabilità di scrittura fuori dai limiti nella libreria di sintesi audio Sonivox di Android, che dimostra…
 revoltsecurities/cve-2024-7339
Uno strumento di rilevamento e sfruttamento delle vulnerabilità per CVE-2024-7339
 geniuszly/cve-2022-45701
è script progettato per sfruttare alcune vulnerabilità nei router inviando payload tramite SNMP (Simple Network Management Protocol). Lo script…
 vatsalgupta67/all-in-one-cybersecurity-resources
Elenco di risorse per la cybersicurezza e alcuni diversi sotto-domini della cybersicurezza
 uthrasri/system_bt_cve-2024-0030
 kyssk00l/cve-2024-40617
CVE-2024-40617 Exploit PoC
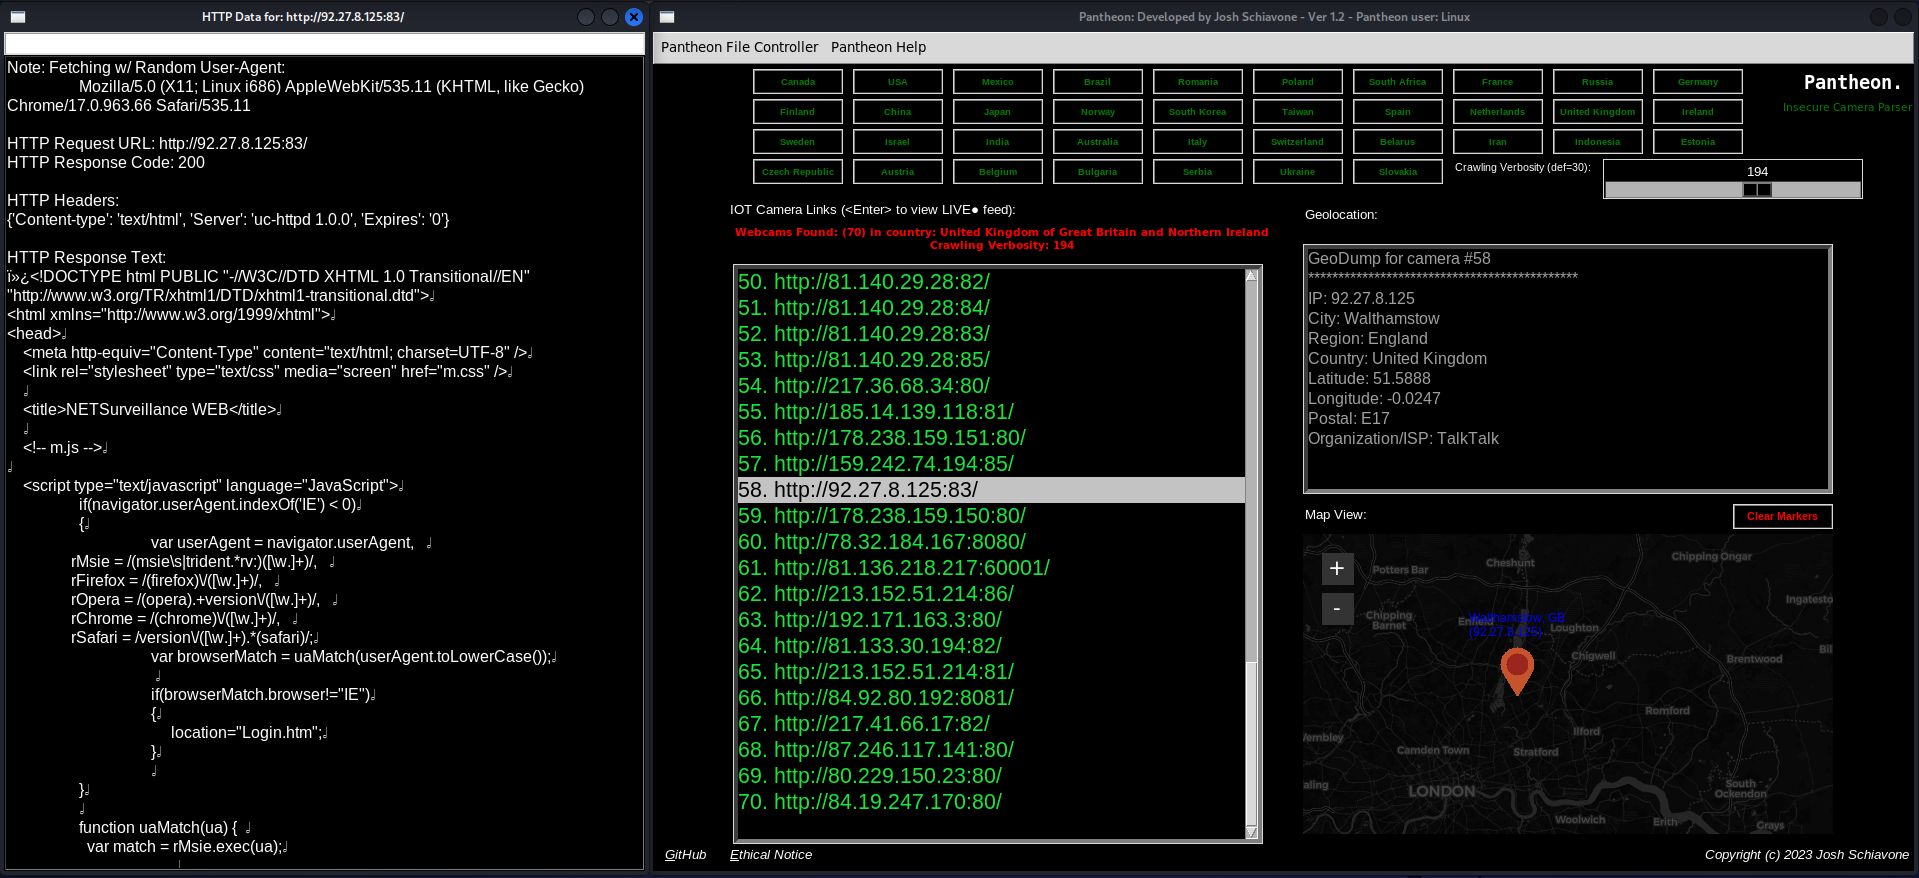 josh0xa/pantheon
Ricognizione di telecamere IoT e visualizzatore live
 abrarkhan/g3_frameworks_av_cve-2024-0023
Proof-of-concept exploit per CVE-2024-0023 in frameworks/av di Android, implementato in C++ per dimostrare la vulnerabilità del framework…
 flojboj/cve-2021-31630
Exploit POC per CVE-2021-31630 scritto in Python3 e che utilizza una reverse shell in C con modalità non bloccante
 vulncheck-oss/cisco-ios-xe-implant-scanner
Scanner basato su Go che rileva sistemi Cisco IOS XE compromessi inviando richieste HTTP appositamente craftate per identificare dispositivi…
 manuelsantosiglesias/cve-2021-31630
OpenPLC 3 WebServer Esecuzione Remota di Codice Autenticata
 ret2/pwn2own-auto-2024-charx
Exploit funzionante per Phoenix Contact CHARX SEC-3100 che utilizza pacchetti Ethernet grezzi di Scapy per innescare vulnerabilità e ottenere una…
 adikso/cve-2024-5633
PoC per CVE-2024-5633
 firmadyne/firmadyne
Piattaforma per l'emulazione e l'analisi dinamica di firmware basato su Linux








