
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 dodge-mptc/cve-2023-35794-webssh-hijacking
Il repository contiene la descrizione per CVE-2023-35794 scoperta da Dodge Industrial Team per la piattaforma Dodge OPTIFY.
 swzhouu/cve-2022-48311
Vulnerabilità Cross Site Scripting (XSS) nella pagina di configurazione HTTP della stampante HP Deskjet 2540 series con versione firmware…
 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Vulnerabilità di indicizzazione delle directory
 robertguetzkow/cve-2021-37740
PoC per la vulnerabilità DoS CVE-2021-37740 nel firmware v3.0.3 di SCN-IP100.03 e SCN-IP000.03 di MDT. Il bug è stato corretto nel firmware v3.0.4.
 rauc/rauc-1.5-integration
esempi di integrazione per la correzione di CVE-2020-25860
 qurbat/cve-2020-8958
Prova di concetto per l'esecuzione arbitraria di comandi del sistema operativo su dispositivi ONU Guangzhou/V-SOL 1GE (CVE-2020-8958)
 prisect/hichipreset
Script di reset della password admin Hicip IP che utilizza CVE-2020-9529. Realizzato ovviamente solo a scopo educativo.
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
Questo file Python decritterà il file di configurazione utilizzato dalle telecamere Hikvision vulnerabili a CVE-2017-7921.
 bytereaper77/cve-2025-9090
Iniezione di comandi in Tenda AC20 16.03.08.12 (/goform/telnet)
 bytereaper77/cve-2025-7795
Exploit proof-of-concept per una vulnerabilità di buffer overflow nei router Tenda. Invia richieste POST non autenticate appositamente formulate per…
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Sblocco del bootloader utilizzando CVE-2022-38694 per Retroid Pocket 3+
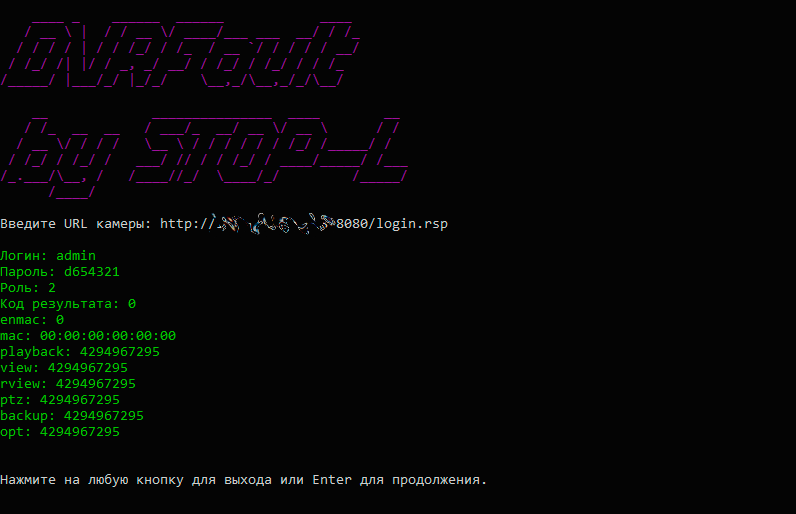 st0pl/dvrfaultnet
Applicazione console .NET che sfrutta la vulnerabilità CVE-2018-9995
 rosesecurity/apologee
APOLOGEE è uno script Python e un modulo Metasploit che enumera una directory nascosta sui Siemens APOGEE PXC BACnet Automation Controllers (tutte le…
 microsoft/hvloader
HvLoader.efi è un'applicazione EFI per caricare un loader di hypervisor esterno.
 trungnguyen1909/qemu-t8030
iPhone 11 emulato su QEMU
 iot-ptv/iot-pt-v1
Un ambiente virtuale per il pentesting di dispositivi IoT










