
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 theofficialflow/h-encore
Exploit del kernel completamente concatenato per PS Vita sui firmware 3.65-3.68
 antoinet/obike
Reverse engineering del protocollo di comunicazione oBike (BLE e HTTP)
 ayushman4/tp-link-archer-cr-700-xss-exploit
Sfruttamento del router TP-Link Archer CR-700. (Divulgato responsabilmente a TP-Link)
 coldfusion39/vertxploit
Sfruttamento dei sistemi di controllo accessi HID VertX e EDGE
 ebux/cable-modems
Valutazione di sicurezza black-box di cinque gateway modem/router via cavo di ISP, con analisi delle immagini firmware e documentazione di oltre 35…
 h00die/msf-testing-scripts
Moduli Metasploit in fase di test
 embedi/dir8xx_poc
Exploit proof-of-concept per router D-Link DIR8xx

 aseemjakhar/kcmd
Kankun Smart Socket Hijacker and Sniffer. La presa intelligente Kankun e la sua app mobile utilizzano una chiave AES a 256 bit hardcoded per cifrare…
 dudux/routerfirmwares
Un mucchio di immagini firmware di router. Principalmente quelle che non sono disponibili e che devono essere estratte tramite JTAG, UART,…
 elttam/publications
Offensive security research hub aggregating original vulnerability advisories, CVE proof-of-concept exploits, conference talks, and internal tooling…
 0xdea/advisories
Una raccolta dei miei advisory di sicurezza pubblici.
 armissecurity/urgent11-detector
Strumento di rilevamento URGENT/11 di Armis
 lyrebirds/sagemcom-fast-3890-exploit
Exploit per modem via cavo Sagemcom F@ST 3890 che implementa la vulnerabilità Cable Haunt per ottenere l'esecuzione remota di codice tramite buffer…
 contiki-ng/tinydtls
Una versione di tinyDTLS rifattorizzata per essere più facile da usare "standalone" (ad esempio senza binding a uno stack IP specifico).
 cvonkleist/vxworks_hash
codice per decifrare gli hash delle password di vxworks 5.x
 darkarnium/secpub
Vulnerabilità di sicurezza pubblicate, ricerche e informazioni correlate.
 elvanderb/tcp-32764
alcuni codici e note sul backdoor in ascolto su TCP-32764 in Linksys WAG200G.
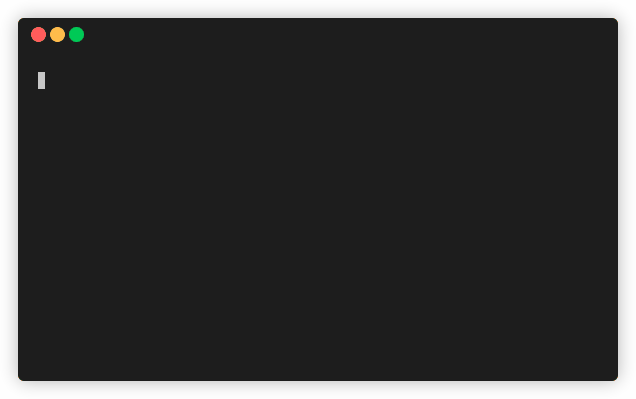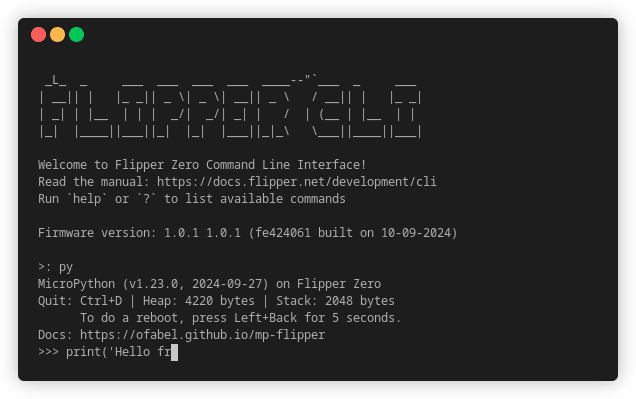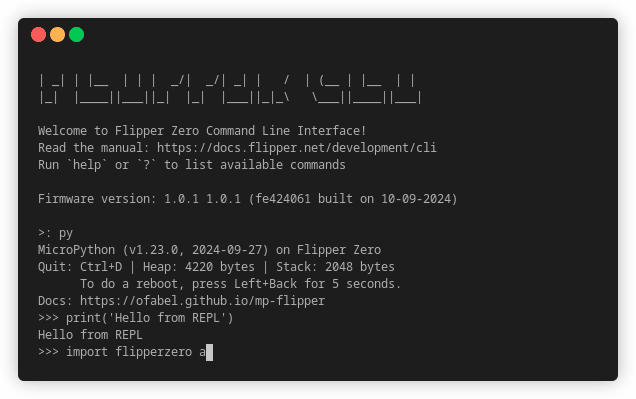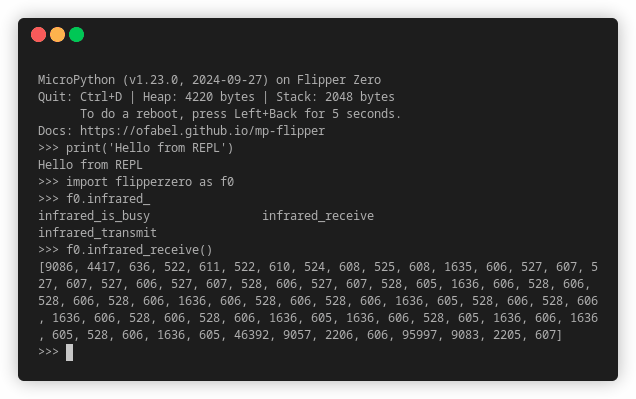 ofabel/mp-flipper
Supporto Python per Flipper Zero








