
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 h4ckusaur/cve-2024-57366
Exploit di esecuzione remota di codice per CVE-2024-57366 che mira ai router WAVLINK tramite bypass della validazione dell'indirizzo MAC e iniezione…
 deepwoodssec/cve-2026-36522
Exploit proof-of-concept per CVE-2026-36522: iniezione NaN non autenticata tramite MAVLink PARAM_SET in ArduPilot ArduPlane, che causa DoS o…
 alxsourin/firmware-cve-2025-7545
Setup dell'exploit per CVE-2025-7545 che mira a Binutils vulnerabili in ambienti firmware, inclusa la configurazione dell'ambiente e la…
 trinadh465/linux-4.19.72_cve-2019-19447
Albero dei sorgenti del kernel Linux 4.19.72 con una patch o un'analisi per CVE-2019-19447, una vulnerabilità use-after-free nel filesystem ext4.
 satheesh575555/system_bt_aosp10_r33_cve-2021-0589
Stack Bluetooth AOSP con una patch per CVE-2021-0589, che fornisce una versione vulnerabile per ricerca sulla sicurezza e sviluppo di exploit.
 blasty/wake-and-break
Exploit PSP per GPU AMD navi31 (RX 7900) che disabilita i controlli delle firme del firmware, consentendo alla scheda di caricare firmware SMU, SDMA,…
 innotecsystem/device-reversing
Questo repo contiene write-up di reversing di dispositivi.
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Codice sorgente dello stack Bluetooth Android Fluoride con focus su CVE-2021-0474, che fornisce una base per la ricerca di vulnerabilità e…
 ali-py3/exploit-cve-2026-2670
Proof-of-concept exploit per CVE-2026-2670, una vulnerabilità di command injection nei router Advantech WISE-6610, che consente ad attaccanti…
 rampagex/firmware-mod-kit
Esportato automaticamente da code.google.com/p/firmware-mod-kit
 icicle-emu/icicle
Fuzzer basato su emulazione per firmware MSP430 che trova e analizza bug di corruzione della memoria con report di crash dettagliati e input…
 chrisjd20/hikvision_cve-2017-7921_auth_bypass_config_decryptor
Questo file Python decritterà il file di configurazione utilizzato dalle telecamere Hikvision vulnerabili a CVE-2017-7921.
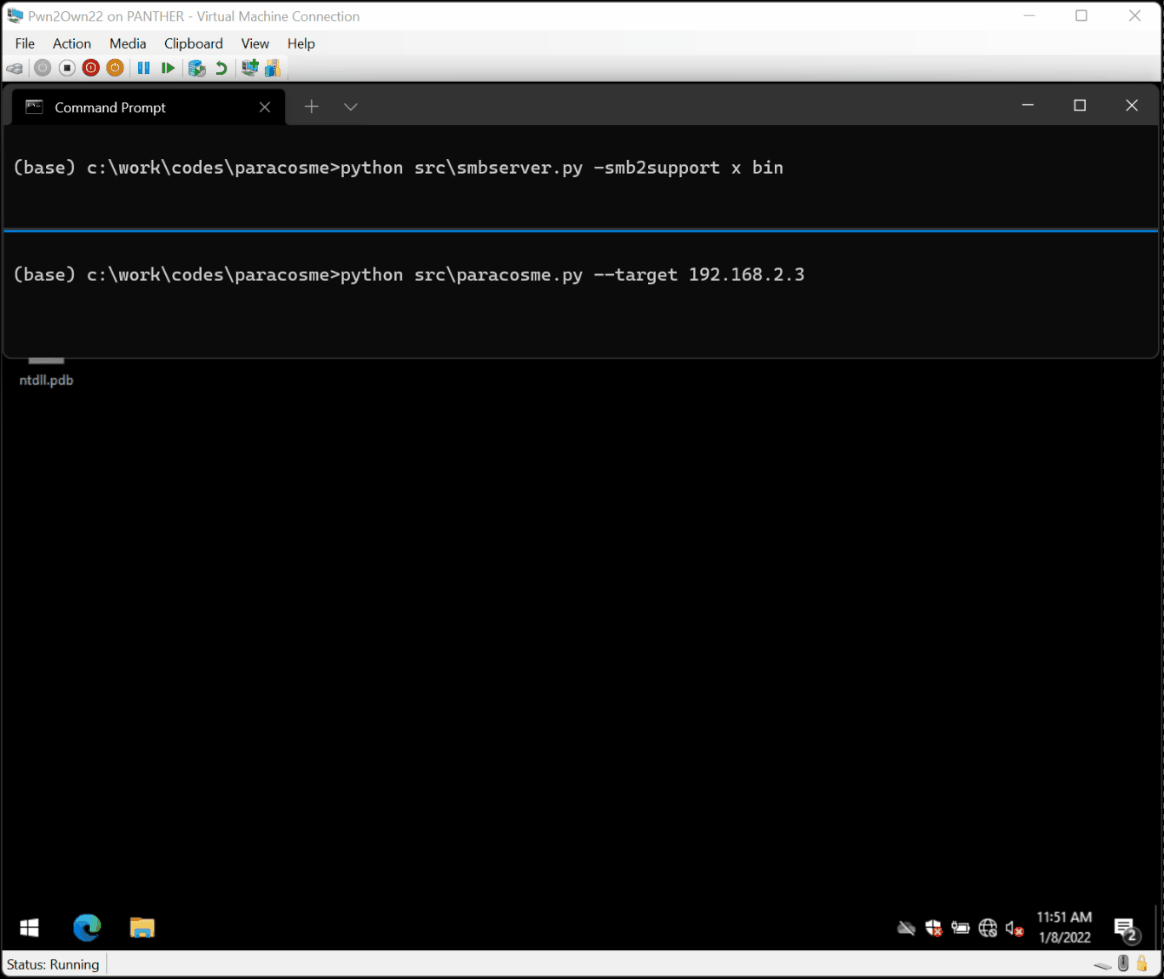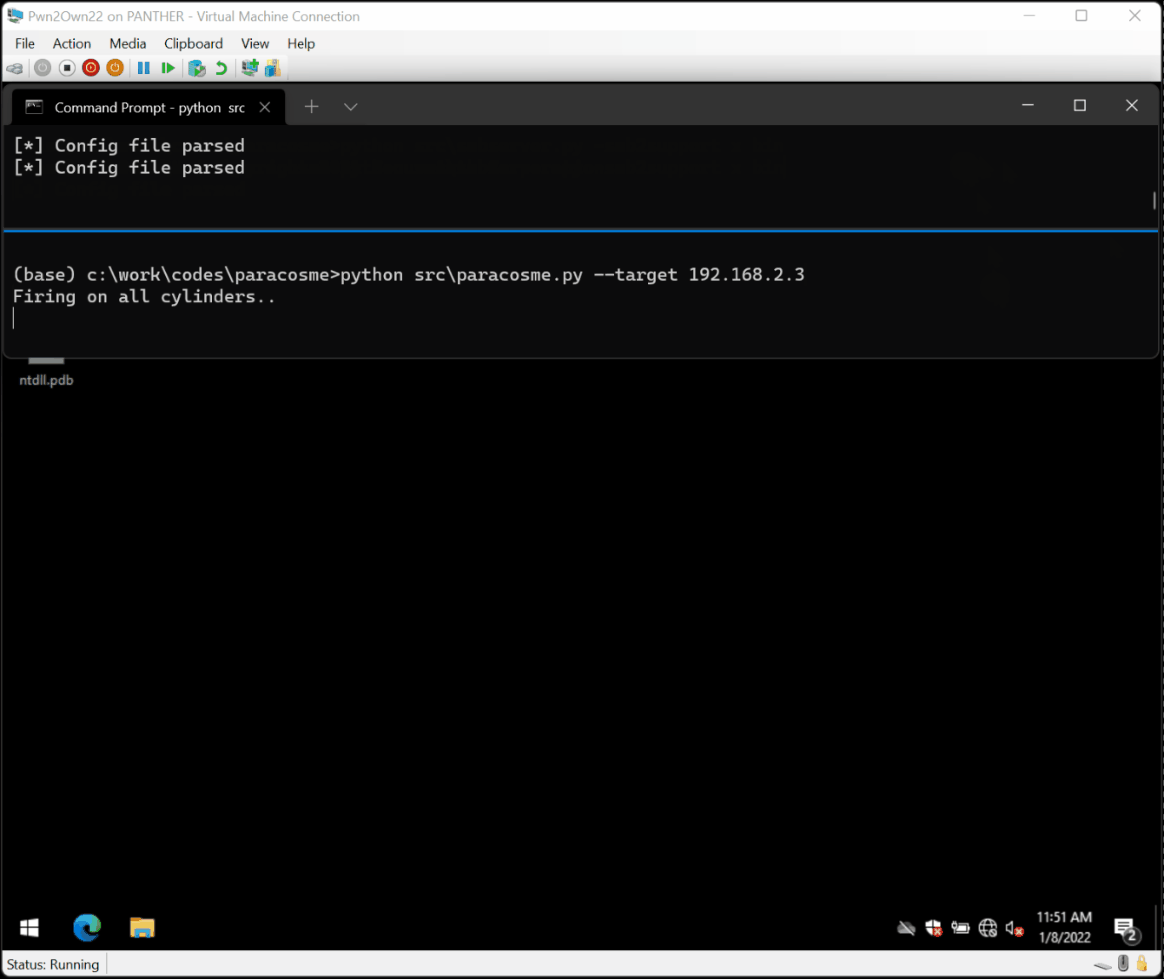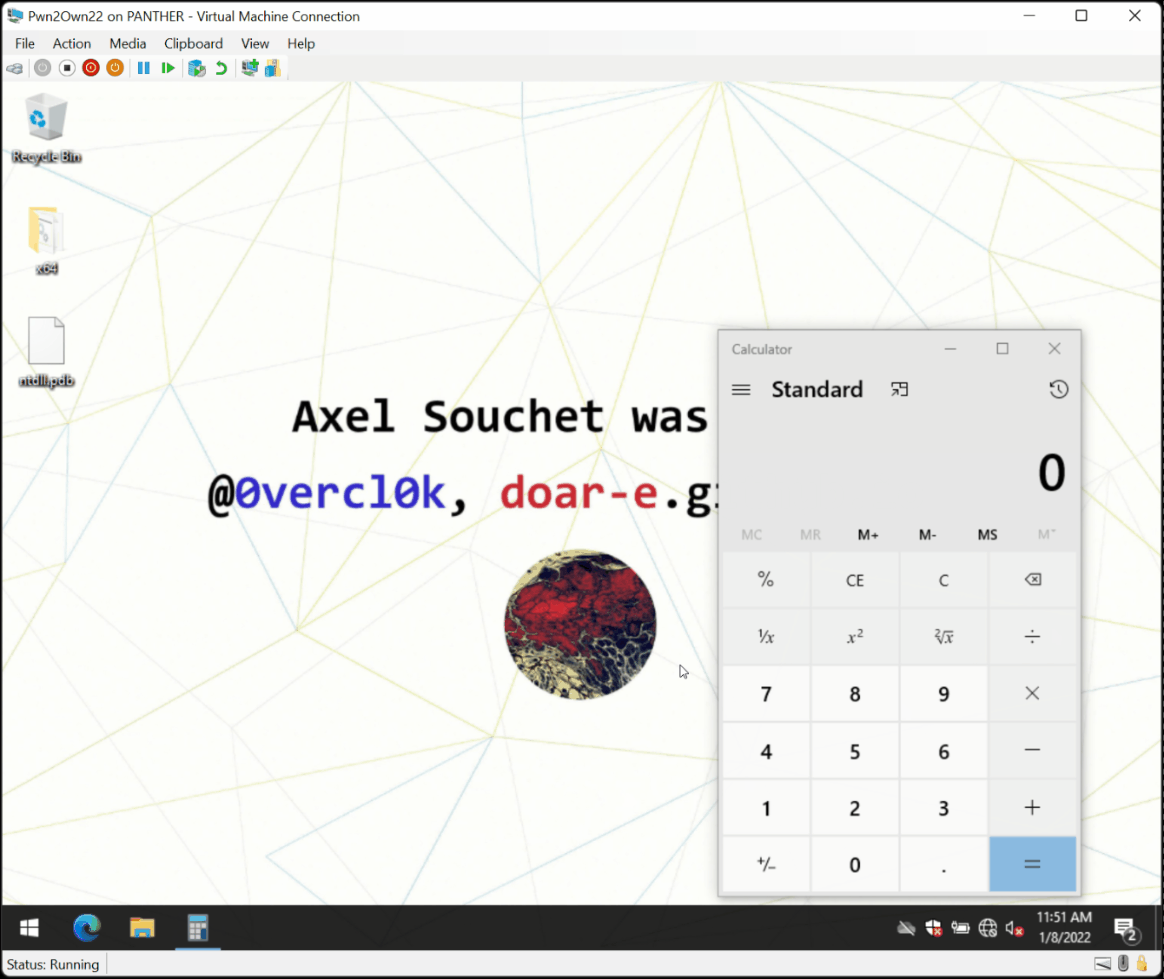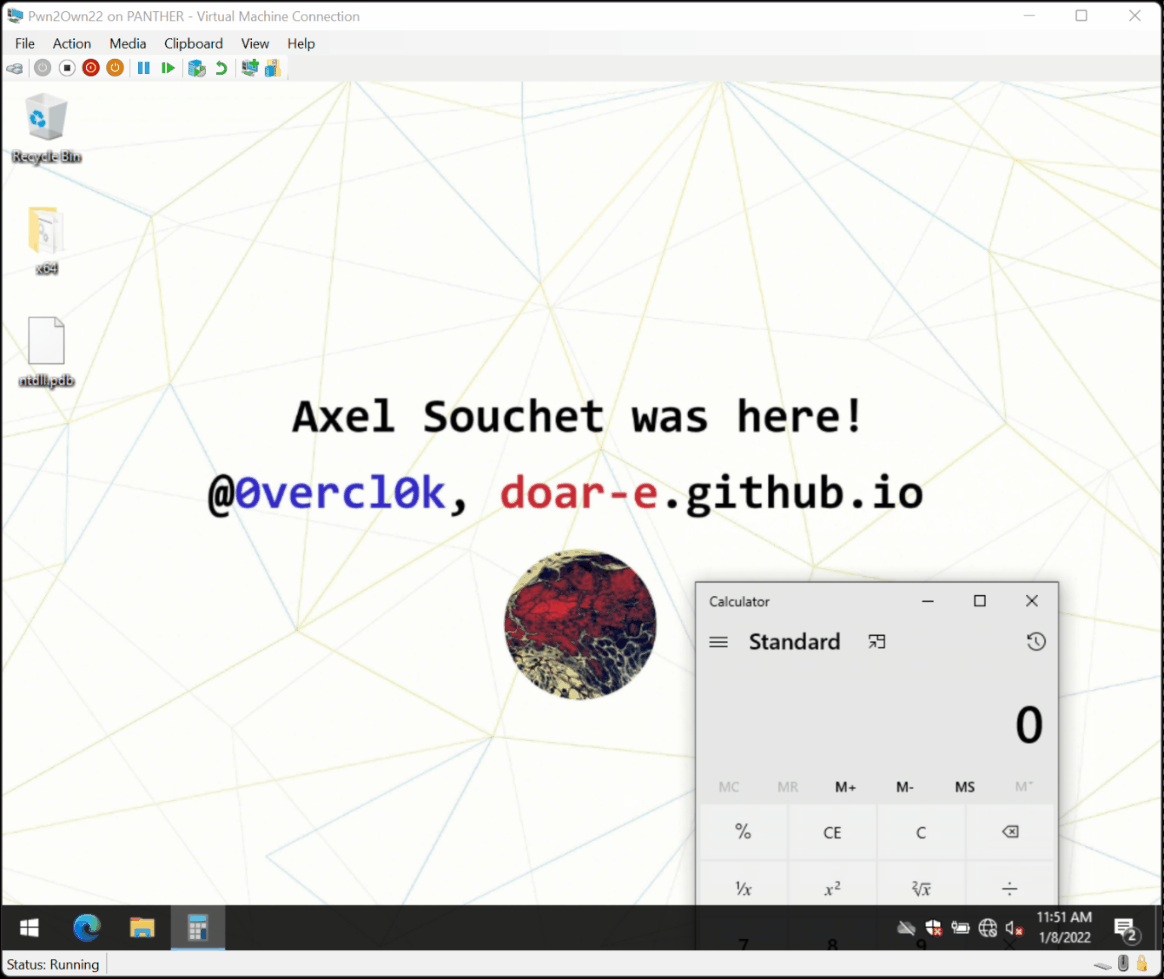 0vercl0k/paracosme
Paracosme è uno sfruttamento di corruzione della memoria remota zero-click che compromette ICONICS Genesis64, dimostrato con successo sul palco…
 armissecurity/urgent11-detector
Strumento di rilevamento URGENT/11 di Armis
 lachlan2k/cve-2023-35803
PoC exploit per CVE-2023-35803 buffer overflow non autenticato in Aerohive HiveOS/Extreme Networks IQ Engine, che consente l'esecuzione remota di…
 kiwidoggie/oni-framework
Software C2 per sistemi embedded scritto in C/C#
 fans0n-fan/treck20-related
PoC per CVE-2020-11896 stack TCP/IP Treck e indagine sugli asset dei dispositivi
 finngineering/apxutil
Uno strumento per manipolare i file di archivio dei PLC Schneider Electric








