
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 bertoldvdb/pcanexploit
CVE-2024-44610: Exploit remoto autenticato di root nei gateway Peak PCAN-Ethernet CAN-(FD)
 eyodav/cve-2025-34226
OpenPLC Runtime soffre di una vulnerabilità di denial of service (DoS) persistente nell'endpoint /upload-program-action.
 sermikr0/cve-2026-38426
CVE-2026-38426 — Overflow del buffer di stack in strcpy() in Tasmota fetch_jpg() boundary[40] (Tasmota <= 15.3.0.3)
 joelczk/cve-2025-48461
Divulgazione tecnica di una vulnerabilità di cookie di sessione prevedibile (CVE-2025-48461) nel portale IoT Advantech WISE-4060, che consente il…
 amazingout/tesla-cve-2020-10558
HACK DI TESLA MODEL 3
 pentdebra/scadashutdowntool
Strumento di test di sicurezza SCADA
 lamaper/cve-2026-52200
Security advisory che descrive un controllo degli accessi non corretto nell'API web MifiService di UZ801/ES-U3TS, che consente l'estrazione non…
 davidrxchester/smart-sketcher-upload
Sfrutta il bypass dell'autenticazione Bluetooth sul proiettore giocattolo smART Sketcher 2.0, consentendo connessione non autenticata e caricamento…
 szym0n13k/cve-2025-55972-remote-unauthenticated-denial-of-service-dos-in-tcl-smart-tv-upnp-dlna-avtransport
Un televisore smart TCL che esegue un'implementazione vulnerabile di UPnP/DLNA MediaRenderer è affetto da un Denial of Service (DoS) remoto non…
 eason-zz/bluetoothducky
Implementazione dell'exploit per CVE-2023-45866 che consente l'iniezione non autenticata di tasti Bluetooth tramite payload DuckyScript su Raspberry…
 tomasz-lisowski/swsim
Una scheda SIM software.
 henkaku/henkaku
Abilitatore Homebrew per PS Vita
 busescanfly/pretty
"PRinter Exploitation Toolkit" strumento di automazione LAN
 umair9747/genzai
Il toolkit di sicurezza IoT per aiutare a identificare dashboard relative all'IoT e scansionarle per password predefinite e vulnerabilità.
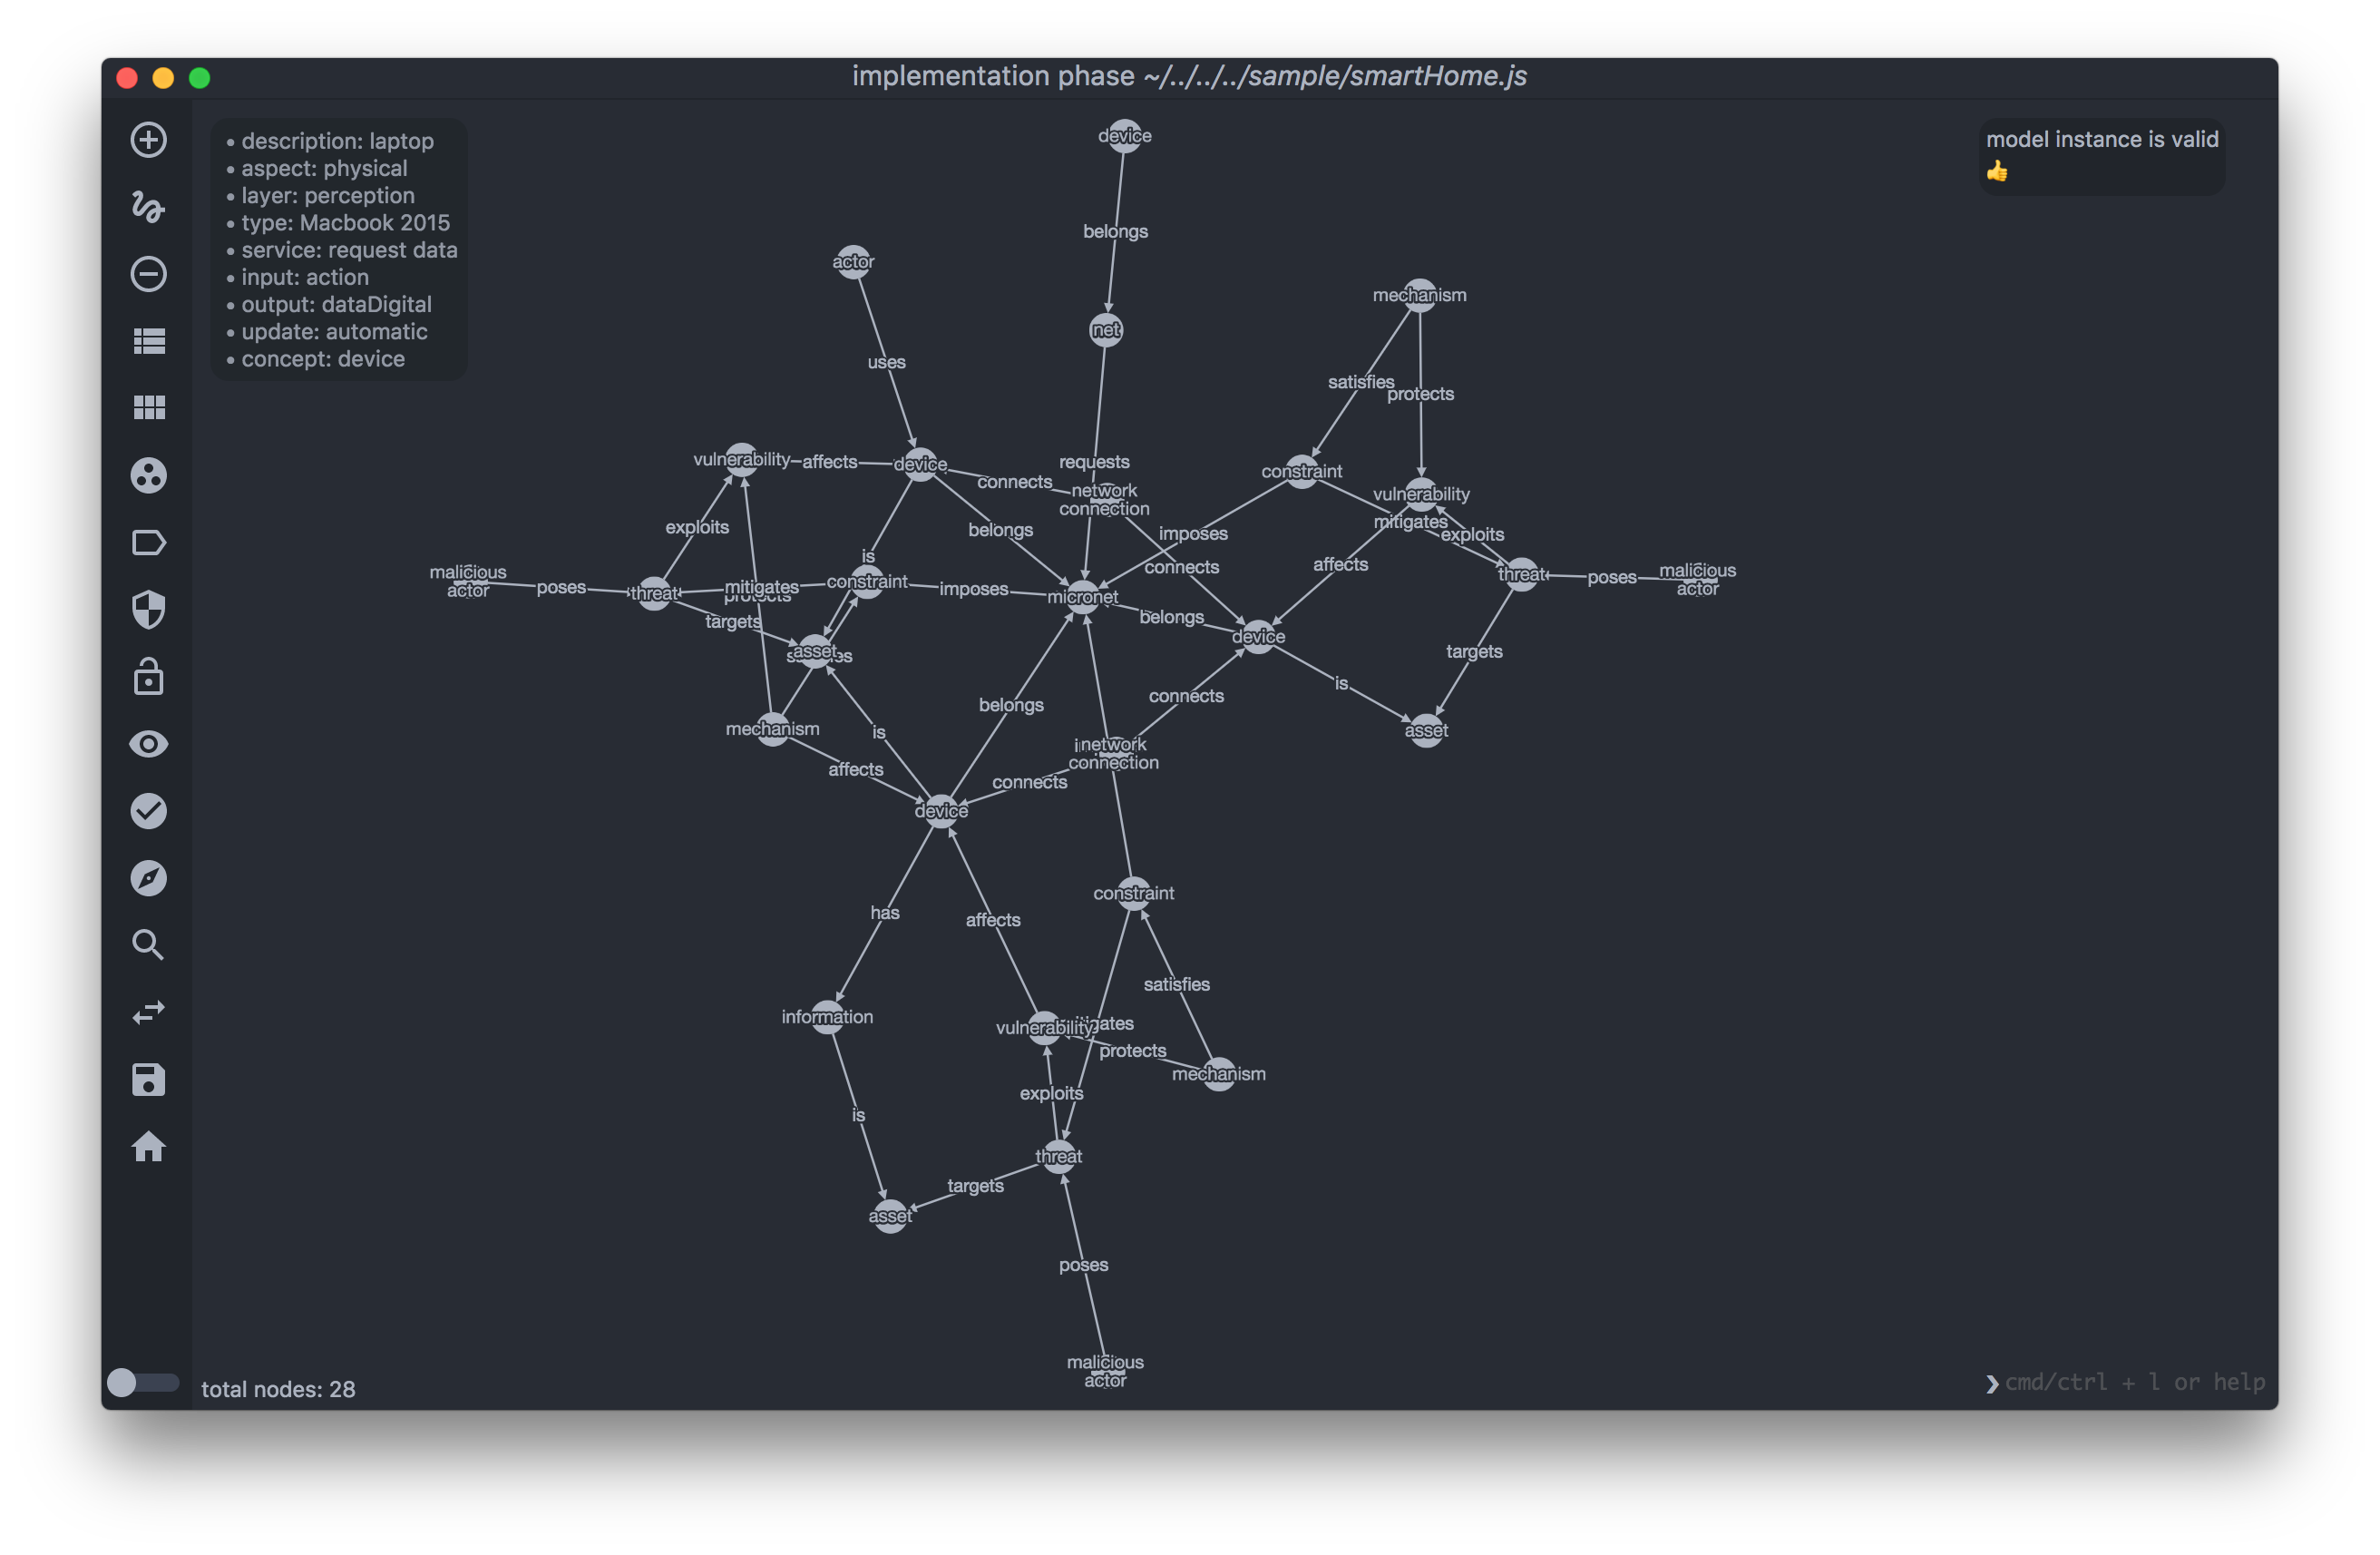 or3stis/apparatus
Uno strumento grafico di analisi della sicurezza per reti IoT
 cuerz/cve-2021-36260
Hikvision RCE Vulnerabilità - strumento di rilevamento e sfruttamento di massa
 otsmr/blackbox-fuzzing
Fuzzing di dispositivi IoT usando il router TL-WR902AC come esempio
 wkoszek/emuko
Emulatore RISC-V in Rust che avvia Linux con JIT su ARM64/x86_64 e memoria virtuale Sv39








