
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 watchfulip/tp-link-decrypt
Decrittare il firmware TP-Link
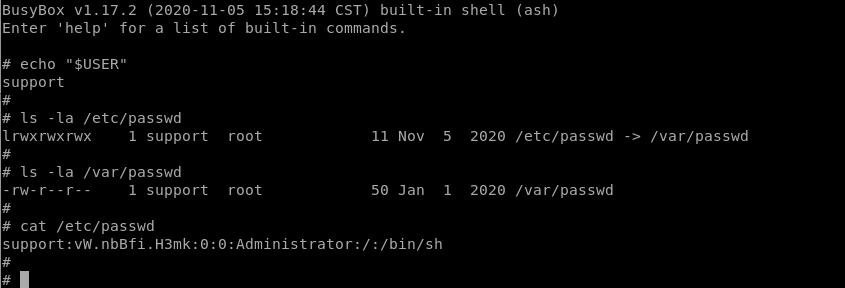 leoservalli/privilege-escalation-mitrastar
Vulnerabilità di escalation dei privilegi sui router MitraStar
 joshuapassos/cmf-watch-pro-2-ble-protocol
Protocollo BLE reverse-engineered per il CMF Watch Pro 2, con documentazione del layout GATT, frame di comando crittografati AES-128-CBC, handshake…
 itres-labs/usbcoercer
USBCoercer trasforma una scheda di sviluppo ESP32 con USB-OTG nativo in un gadget Ethernet-over-USB in grado di forzare la configurazione del proxy…
 lr-m/icseeu
Questa è una suite di strumenti/PoCs/exploit per telecamere che utilizzano l'applicazione iCSee. E sì - può eseguire giochi NES!
 occlum/occlum
Libreria OS multi-processo memory-safe per Intel SGX che esegue applicazioni legacy all'interno di enclave con filesystem crittografati e isolamento…
 vulncheck-oss/initial-access-community
Exploit basati su Go per vulnerabilità di rete non autenticate in router, VPN, appliance e IoT, corredati di PCAP, regole Suricata/Snort/YARA/Sigma e…
 jiaoxianjun/btle
Sniffer di pacchetti e trasmettitore Bluetooth Low Energy (BLE) sia per standard che non standard (bit grezzi) basato su Software Defined Radio (SDR).
 cecio/usbvalve
Espone l'attività USB al volo
 entysec/rombuster
RomBuster è uno strumento di sfruttamento dei router che consente di divulgare la password di amministrazione del router di rete.
 wh00hw/pyflipper
Wrapper CLI Python per Flipper Zero
 clearbluejar/pyghidra-mcp
Python Ghidra MCP da riga di comando
 synacktiv/samsung-q60t-exploit
Suite di exploit mirata ai TV Samsung Q60T basati su Tizen, che include exploit per v8 e kernel, decrittazione del firmware e accesso alla shell di…
 kasnria001/pwnage24mtk
Exploit dei certificati per dispositivi MTK. C'è un difetto logico nel processo di verifica dei certificati MTK. Simile a CVE-2023-20696.
 qbnasasn/google-tensor-chips
Crack di Google Tensor
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
Analisi post CVE-2024-7344 di Howyar SysReturn NetCopy - note di reverse engineering, binari vulnerabili, corrispondenza con il fornitore e tooling…
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
Uno sfruttamento remoto di Denial of Service (DoS) per PX4 Autopilot versioni ≤1.17.0-rc2 tramite un overflow del buffer basato su stack nel…









