
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 zephyrproject-rtos/zephyr
Repository Git principale per il progetto Zephyr. Zephyr è un RTOS di nuova generazione, scalabile, ottimizzato e sicuro per più architetture…
 pr0v3rbs/firmae
Verso l'emulazione su larga scala del firmware IoT per l'analisi dinamica
 golioth/signy
Libreria di crittografia asimmetrica per generare URL firmati su dispositivi embedded, consentendo l'accesso a risorse con limiti di tempo…
 infobyte/ezviz_lan_rce
Exploit PoC e ambiente di build Docker per CVE-2023-34551 e CVE-2023-34552 che colpiscono le telecamere IP EZVIZ, con slide e video del talk al DEF…
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 abrarkhan/g3_frameworks_av_cve-2024-0023
Proof-of-concept exploit per CVE-2024-0023 in frameworks/av di Android, implementato in C++ per dimostrare la vulnerabilità del framework…
 tylermcm/wonderlanternz7
Laboratorio sperimentale di ricerca sul firmware della fotocamera Nikon Z7: patcher per il codice sorgente, harness di emulazione QEMU e strumenti di…
 sigrokproject/libsigrok
Libreria C che fornisce un'API portabile per l'acquisizione di segnali da analizzatori logici, oscilloscopi, multimetri e altri strumenti di test,…
 firmadyne/firmadyne
Piattaforma per l'emulazione e l'analisi dinamica di firmware basato su Linux
 emsec/hal
HAL – L'Analizzatore Hardware
 wiliam227user/cve-2018-12633-tplink-auth-bypass
Un caso di studio tecnico e un'analisi dello sfruttamento della vulnerabilità di bypass dell'autenticazione nel firmware TP-Link TL-WR840N…
 rva3/cve-2026-40003
Exploit per CVE-2026-40003, una vulnerabilità di scrittura arbitraria in memoria nel BootROM del SoC ZXIC/Sanechips ZX297520V3, che consente…
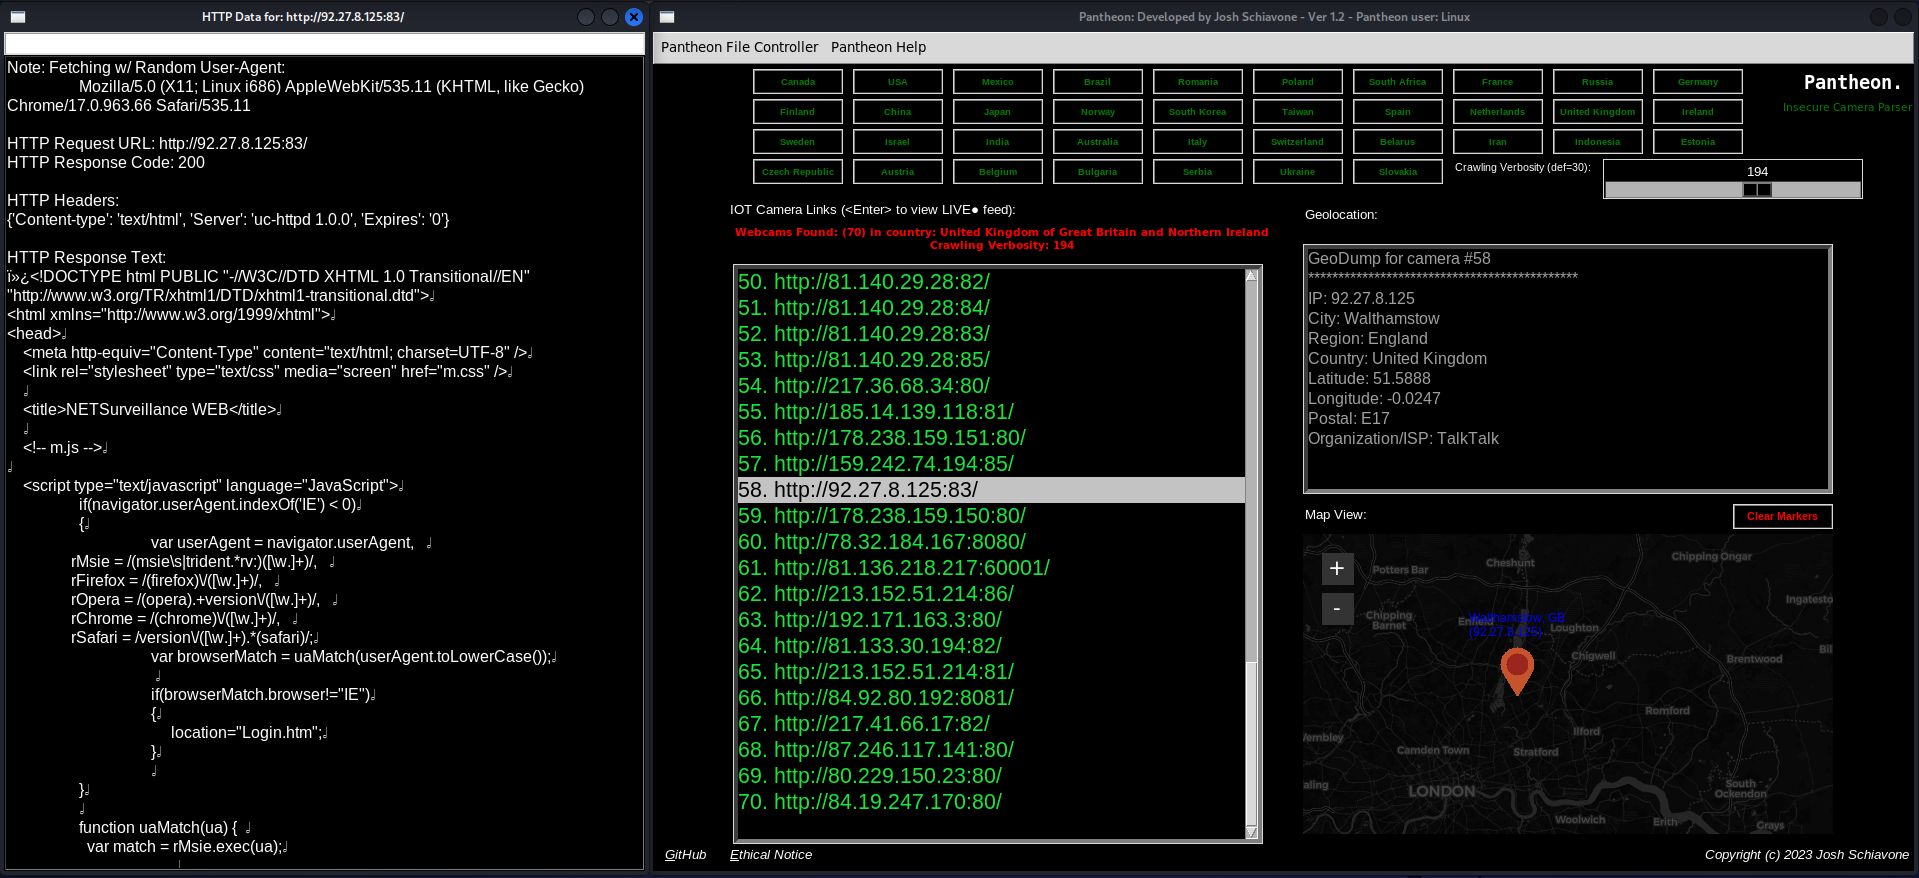 josh0xa/pantheon
Ricognizione di telecamere IoT e visualizzatore live
 runzeroinc/vulns-2026-fatfs-chance
Vulnerabilità di sicurezza documentate nella libreria del filesystem embedded FatFs con dettagli CVE, harness di fuzzing, generatore di immagini…
 joshuavanderpoll/cve-2025-69985
Exploit Python per CVE-2025-69985 che prende di mira il software SCADA FUXA. Invia un payload JSON appositamente creato all'endpoint /api/runscript…
 rauc/rauc-1.5-integration
esempi di integrazione per la correzione di CVE-2020-25860
 alltechdev/mtk-imei-switcheroo
Legge e scrive record IMEI e indirizzi WiFi/Bluetooth nei file NVRAM di MediaTek o nelle immagini di partizione. Include strumenti ADB interattivi…
 hackspeak/cve-2026-67279
Script Python proof-of-concept per la catena di takeover SSH di MikroTrick su MikroTik RouterOS (CVE-2026-67279, CVE-2026-86060, CVE-2026-67276) per…







