#1
Strumenti e utilità multiuso per varie attività di sicurezza che non rientrano in categorie specifiche.
Raccomandato da Kitploit
 njawalkar/apache-commons-lang2
Il commons-lang2 v2.6 di Apache con un fix backportato per CVE-2025-48924
 trinadh465/external_zlib_4.4_cve-2018-25032
Libreria di compressione dati generica che implementa i formati zlib, deflate e gzip con funzioni thread-safe e supporto per la compilazione…
 imjdl/cve-2012-4431
Repository del codice sorgente di Apache Tomcat per CVE-2012-4431, una vulnerabilità del contenitore servlet Java. Fornisce il codebase vulnerabile…
 resery/cve-2019-17041
Exploit proof-of-concept per CVE-2019-17041, un buffer overflow nel parser di rsyslog, che dimostra l'esecuzione remota di codice.
 trinadh465/jetty_9.4.31_cve-2023-26048
Repository dedicato all'analisi e allo sfruttamento di CVE-2023-26048 in Jetty 9.4.31, che fornisce ricerca sulle vulnerabilità e codice…
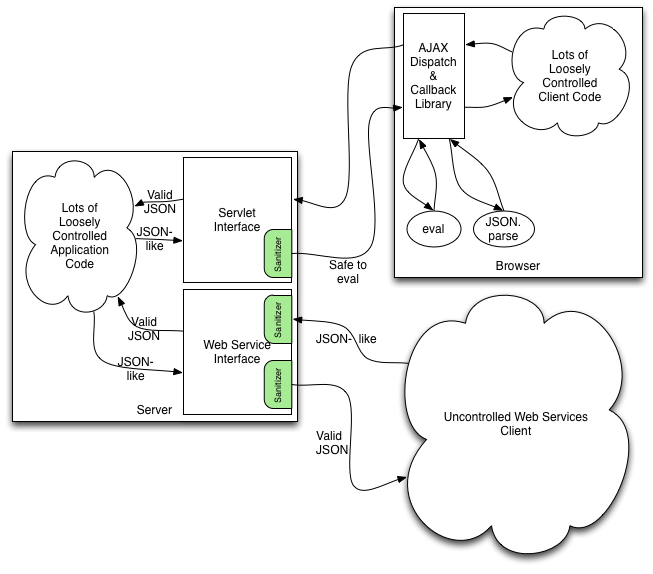 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Libreria Java che converte contenuti JSON malformati in JSON sicuro e conforme agli standard, prevenendo l'iniezione di codice e garantendo…
 homjxi0e/cve-2017-4490-
Dimostrazione sperimentale proof-of-concept che illustra la manipolazione di `.bashrc` tramite figlet per creare vulnerabilità di persistenza nel…
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Versione corretta della libreria parser XML Expat che affronta molteplici CVE (CVE-2022-22822 fino a CVE-2022-22827) per AOSP 10 r33, fornendo…
 trinadh465/jetty_9.4.31_cve-2021-34428
Repository dedicato a CVE-2021-34428, una vulnerabilità in Jetty 9.4.31. Fornisce una versione corretta o vulnerabile per l'analisi e il test della…
 trinadh465/openssl-1_0_1g_cve-2016-0702
Snapshot del codice sorgente di OpenSSL 1.0.1g, che fornisce una libreria SSL/TLS e di crittografia generica con cifrari, digest e gestione dei…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23990
Libreria C per il parsing di XML, specificamente patchata per CVE-2022-23990, che fornisce un'implementazione di riferimento per l'analisi delle…
 khayashi4337/lodash.template-fixed
Fork di lodash.template con correzione di CVE-2021-23337 (iniezione di comandi tramite opzione variabile)
 trinadh465/openssl_1.1.1g_cve-2023-0464
Toolkit OpenSSL che fornisce i protocolli TLS/SSL e una libreria crittografica generica, inclusi generazione di chiavi, gestione dei certificati,…
 hackingetico21/revisaxzutils
Script bash per verificare se sei vulnerabile alla CVE-2024-3094.
 hello4r1end/patch_cve-2023-22809
Script Bash automatizzato per correggere CVE-2023-22809 installando l'ultima versione di sudo, mitigando una vulnerabilità di escalation dei…
 shoucheng3/codehaus-plexus__plexus-utils_cve-2017-1000487_3-0-15
Libreria di utilità Java con un focus su una specifica vulnerabilità CVE, che fornisce capacità di analisi del codice e analisi statica per la…
 gmh5225/deluded-openssl-3.2.0
Strumento open-source robusto che implementa i protocolli TLS, DTLS e QUIC con una libreria crittografica completa, strumento da riga di comando per…
 svenlie/next-rep-cve-2026-4800
Applicazione Next.js predefinita generata con create-next-app, che fornisce una struttura di progetto TypeScript di base per lo sviluppo web.