
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit

 0xmarik/aresius
Proxy di intercettazione HTTP/HTTPS nativo per penetration tester e bug bounty hunter con manomissione delle richieste in tempo reale, replay delle…
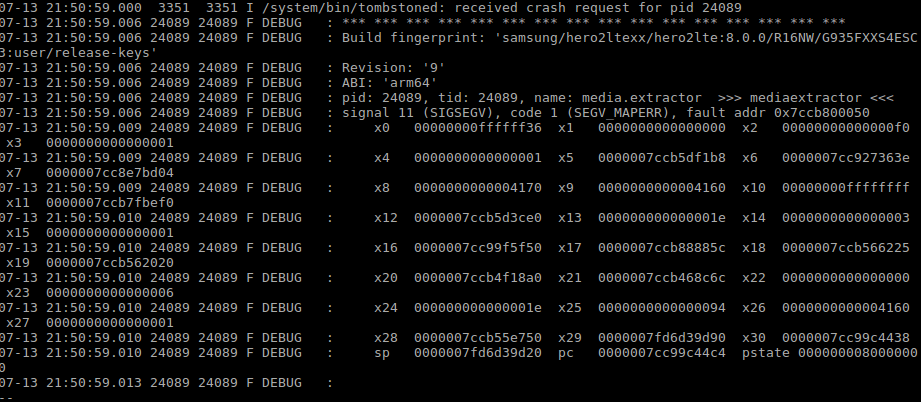 crackercat/cve-2019-2107
CVE-2019-2107
 safety-research/red-teaming-auto-mode
Codice di ricerca per il red-teaming dei monitor in modalità automatica dell'IA, incluse valutazioni di simulazione, fuzzing e implementazioni di…
 szymonh/zephyr_cve-2021-3625
CVE-2021-3625 - Exploit di esempio per Zephyr
 zenzue/cve-2024-38063-poc
potenziali vulnerabilità di corruzione della memoria nelle reti IPv6.
 4minx/cve-2026-14266
CVE-2026-14266 - Generatore di PoC per heap buffer overflow di XZ in 7-Zip
 hex0punk/cont-flood-poc
PoC per CVE-2023-45288, vulnerabilità di continuation flood
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
Console portatile cloud Logitech · GhostLock CVE-2026-43499 tentativo di root
 v4ltonn/cve-2026-42530
Scanner PoC per CVE-2026-42530 -- nginx 1.31.0-1.31.1 HTTP/3 QPACK encoder stream Use-After-Free (CVSS 9.2)
 jeromeyoung/cve-2021-40154
POC per testare la vulnerabilità BootROM trovata nei modelli LPC55S69 e serie K82
 bbaranoff/cve-2023-4863
Exploit proof-of-concept per CVE-2023-4863, un heap buffer overflow in libwebp, che dimostra il trigger del crash e i passaggi di riproduzione con…
 infiniteloopers/cve-2019-2107
Prova di concetto di exploit per CVE-2019-2107, che dimostra l'esecuzione remota di codice tramite un video HEVC manipolato sul framework…
 se1ims/pixelsmash
Proof-of-concept e ambiente di laboratorio per CVE-2026-8461, una scrittura fuori dai limiti nel decoder MagicYUV di FFmpeg, con generatore di…
 abhinavagarwal07/abhinavagarwal07.github.io
RingWraith: CVE-2026-33150 e CVE-2026-33179 — Uso dopo il rilascio e dereferenziazione del puntatore NULL in libfuse io_uring
 segfault-it/cve-2022-41352
cve-2022-41352 poc
 mohammadalimehri/cve-2021-44790-lab
Lab Apache mod_lua dockerizzato con un PoC Python che riproduce il buffer overflow del boundary multipart di CVE-2021-44790 per test difensivi locali…
 batchmcnulty/malbait
Semplice honeypot TCP/UDP implementato in Perl
 futureslab/binvariants
Quadro di fuzzing guidato da invarianti a livello di registro per binari closed-source, sfruttando probabili violazioni di invarianti per scoprire…








