
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
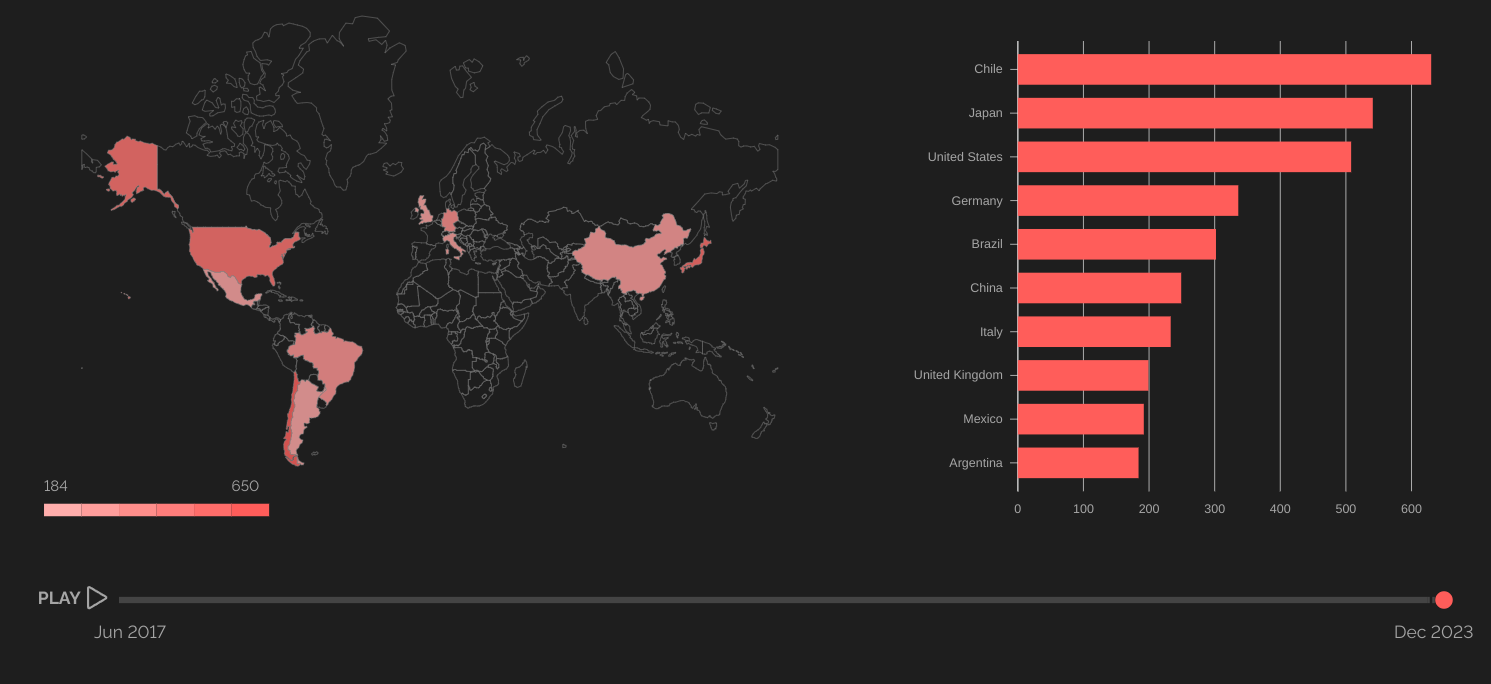
 maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
Questa POC sfrutta una vulnerabilità di validazione del formato nel servizio RTSP di Hipcam RealServer/V1.0, causando un crash di circa 45 secondi…
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
 kernelzeroday/cve-2021-3156-baron-samedit
1 giorno di ricerca
 bishopfox/cve-2022-22274_cve-2023-0656
Proof-of-concept exploit per le vulnerabilità di buffer overflow basate su stack in SonicWall SonicOS (CVE-2022-22274, CVE-2023-0656) che testa e…
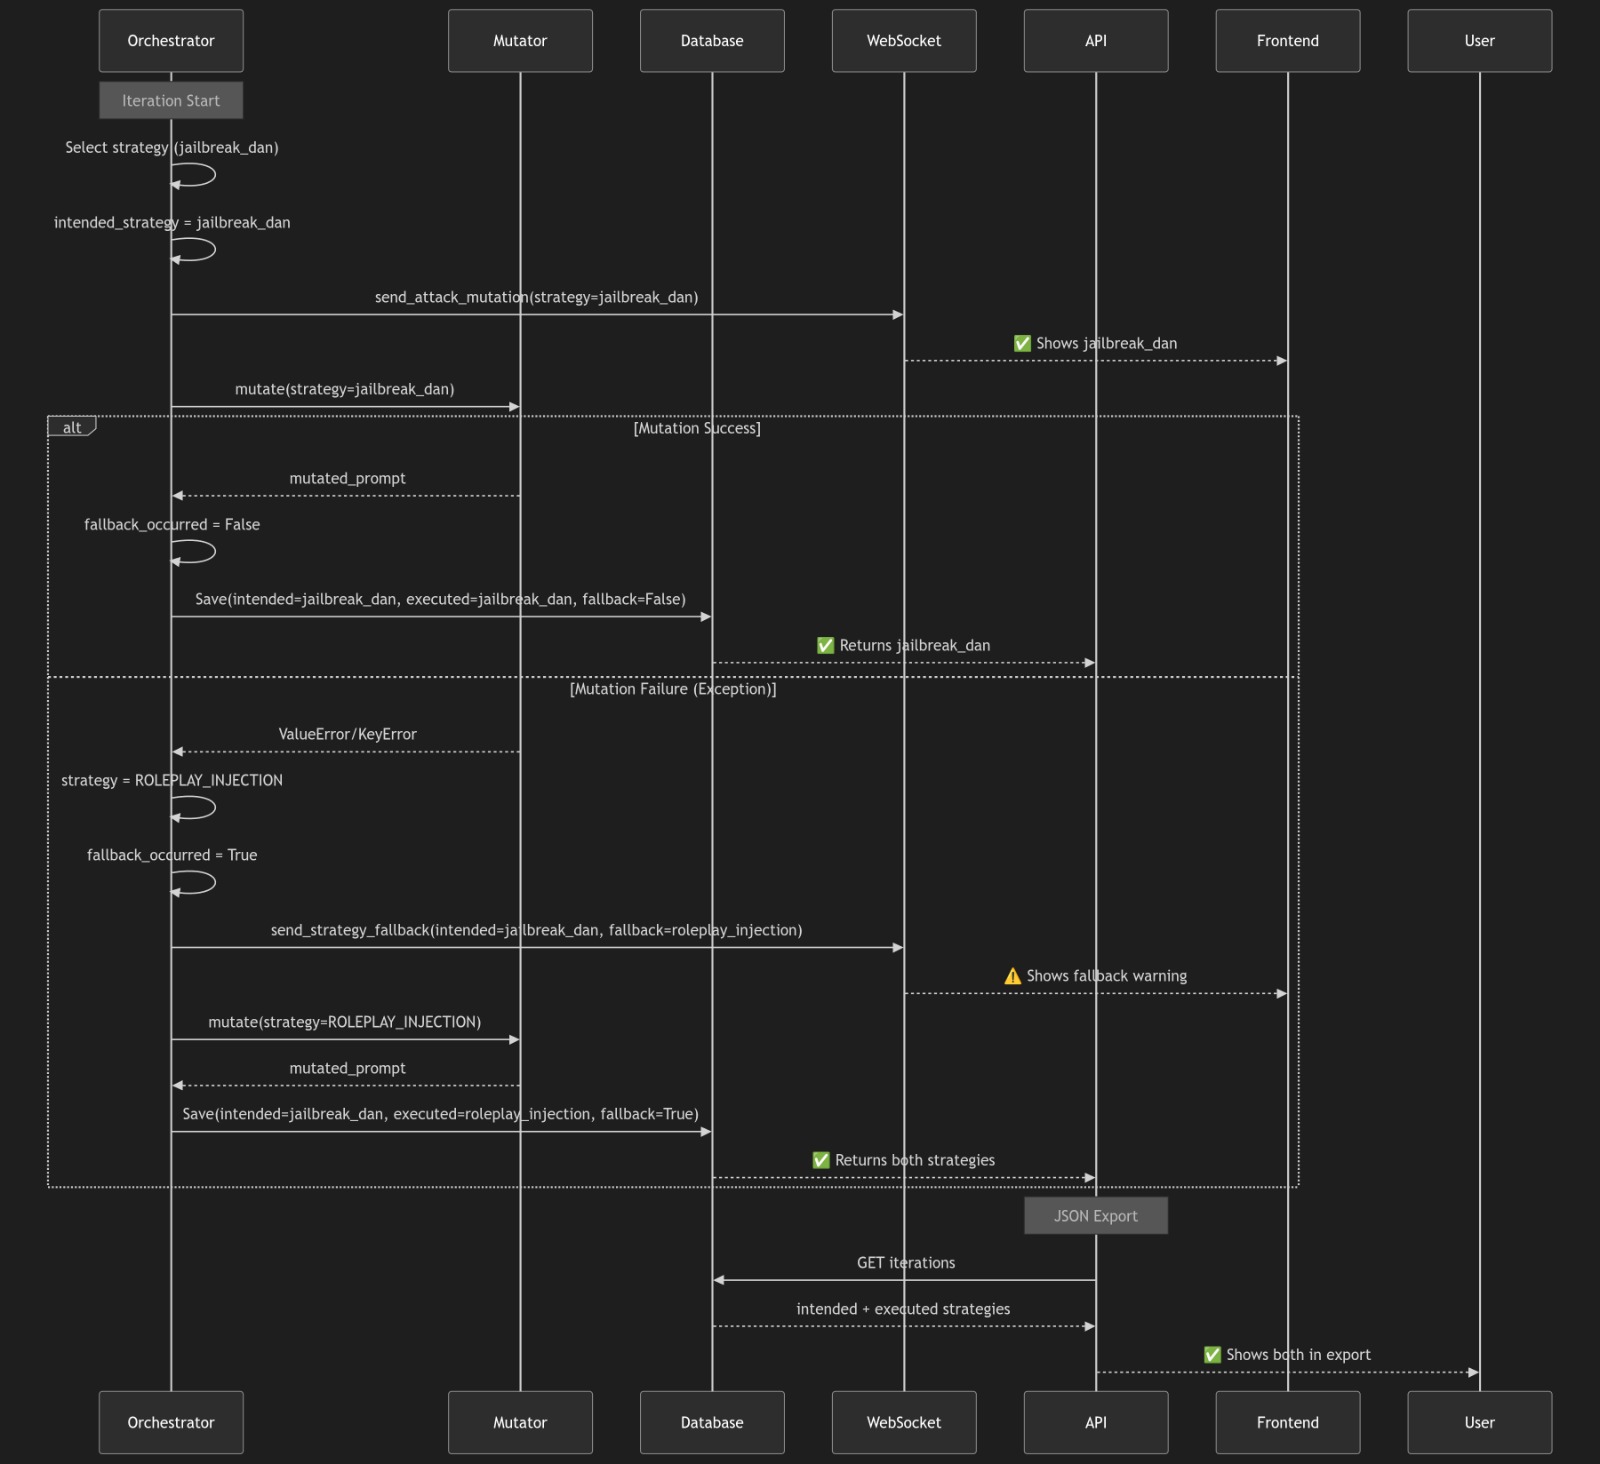 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Piattaforma Avanzata di Ricerca Red Team per LLM con Algoritmo PAIR e Valutazione LLM-as-a-Judge
 expliot-framework/expliot
Mirror di sola lettura - Nessuna pull request
 nccgroup/edidfuzzer
Fuzzer EDID (Enhanced Display Identification Data)
 thisistfs/rogue-framework
Banco di lavoro desktop per il fuzzing con AFL++, emulazione QEMU multi-architettura, sviluppo di harness, analisi headless con Ghidra, mutatori…
 dukptkey/cve-2020-9273
Analisi e sfruttamento di un use-after-free in ProFTPd
 jakabakos/cve-2017-9096-itext-xxe
Proof-of-concept exploit per CVE-2017-9096 che dimostra l'iniezione XML External Entity (XXE) nella libreria PDF iText tramite metadati XMP e campi…
 mellow-hype/cve-2023-33476
Exploit per un heap overflow in MiniDLNA <=1.3.2 (CVE-2023-33476)
 kvesel/zipbrk
Fuzzer del formato di file Zip e multi-strumento.
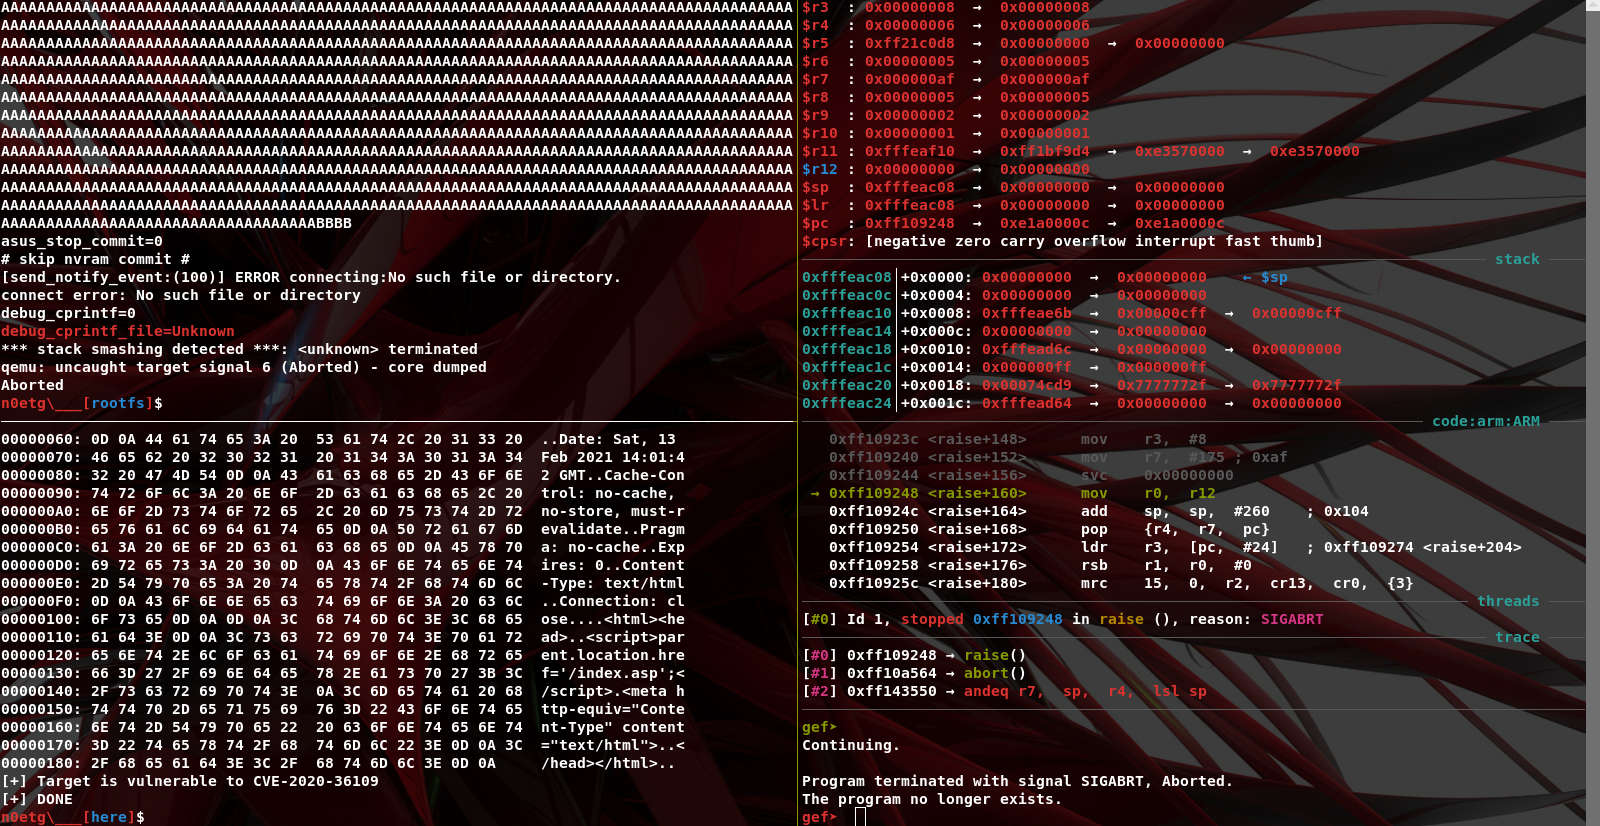 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC che causa DoS
 infobyte/pyrmax
Decoder/encoder per frame del protocollo wireless Ubiquiti AirMAX; analizzare catture pcap/live, scoprire dispositivi, cercare firmware vulnerabili,…
 martyx00/vulnfanatic-ng
Plugin per BianryNinja che identifica vulnerabilità nei binari decompilati, con scansioni programmatiche e supporto LLM.
 abraxas/mysql-mysqldump-show-tables-overflow
MySQL Community Server 26.7.0 - Alta - overflow dello stack in mysqldump SHOW TABLES - crash dump UID
 kn32/cve-2024-46483
Heap overflow pre-autenticazione nel server SFTP Xlight <= 3.9.4.2








