
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Fuzzing

Strumenti di fuzzing basati su mutazione, generazione e copertura.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
AFLplusplus preview#1

AFLplusplus

GitHubaflplusplus/aflplusplus
6.7k10 giorni fa
oss-fuzz preview#2

oss-fuzz

GitHubgoogle/oss-fuzz
12.5k18h 29m fa
honggfuzz preview#3

honggfuzz

GitHubgoogle/honggfuzz
3.4k1 mese fa
clusterfuzz preview#5

clusterfuzz

GitHubgoogle/clusterfuzz
5.6k1 giorno fa
domato preview#7

domato

GitHubgoogleprojectzero/domato
1.8k1 anno fa
cargo-fuzz preview#9

cargo-fuzz

GitHubrust-fuzz/cargo-fuzz
1.9k3 mesi fa
LibAFL preview#10

LibAFL

GitHubaflplusplus/libafl
2.6k4 giorni fa
boofuzz preview#11

boofuzz

GitHubjtpereyda/boofuzz
2.4k1 mese fa
Angora preview#16

Angora

GitHubangorafuzzer/angora
9574 anni fa
Awesome-Fuzzing preview#17

Awesome-Fuzzing

GitHubsecfigo/awesome-fuzzing
5.9k3 anni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1011 risultati
nOBEX preview

nOBEX

GitHubnccgroup/nobex

nOBEX consente di emulare i profili PBAP, MAP e HFP per testare i sistemi di infotainment dei veicoli e dispositivi simili che utilizzano questi…
embedded-systems-securitybluetooth-securityfuzzing+2
967 anni fa
FrisbeeLite preview

FrisbeeLite

GitHubnccgroup/frisbeelite

Un fuzzer di dispositivi USB basato su GUI
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+2
659 anni fa
Router-Exploit-Shovel preview

Router-Exploit-Shovel

GitHubarthastang/router-exploit-shovel

Generazione automatizzata di applicazioni per tipi di stack overflow su router wireless

embedded-systems-securityexploit-frameworksiot-security+6
547 anni fa
Http11Probe preview

Http11Probe

GitHubmda2av/http11probe

Una piattaforma di test aperta che sonda i server HTTP/1.1 rispetto ai requisiti RFC 9110/9112, ai vettori di smuggling e alla gestione di input…
vulnerability-analysisapi-security-testingweb-security+2
245 giorni fa
sign-saboteur preview

sign-saboteur

GitHubd0ge/sign-saboteur

SignSaboteur è un'estensione di Burp Suite per modificare, firmare e verificare vari token web firmati
authentication-authorizationpassword-attackspayload-generation+7
1711 anno fa
memscan preview

memscan

GitHubnccgroup/memscan

Cerca stringhe, regex, numeri di carte di credito delle tracce delle carte a banda magnetica nello spazio di memoria di un processo Windows.
reconnaissancememory-forensicsdata-exfiltration+5
12911 anni fa
Pishi preview

Pishi

GitHubr00tkitsmm/pishi

Pishi è uno strumento di copertura del codice come kcov per macOS.
vulnerability-analysiscode-analysisdynamic-code-analysis+3
762 mesi fa
peach preview

peach

GitHubcalebstewart/peach

Semplice framework di scansione delle vulnerabilità
static-analysisvulnerability-scannerscode-analysis+1
5110 anni fa
Research_Successful_Errors preview

Research_Successful_Errors

GitHubvladko312/research_successful_errors

Whitepaper che introduce le tecniche Blind basate su Error e Boolean Error per SSTI e Code Injection, con payload universali per sei linguaggi di…
vulnerability-analysiscode-analysisweb-application-exploitation+6
1218 mesi fa
recon preview

recon

GitHubknowledge-wisdom-understanding/recon

Enumerare un target basato sui risultati di Nmap
password-crackingreconnaissancevulnerability-scanners+9
763 anni fa
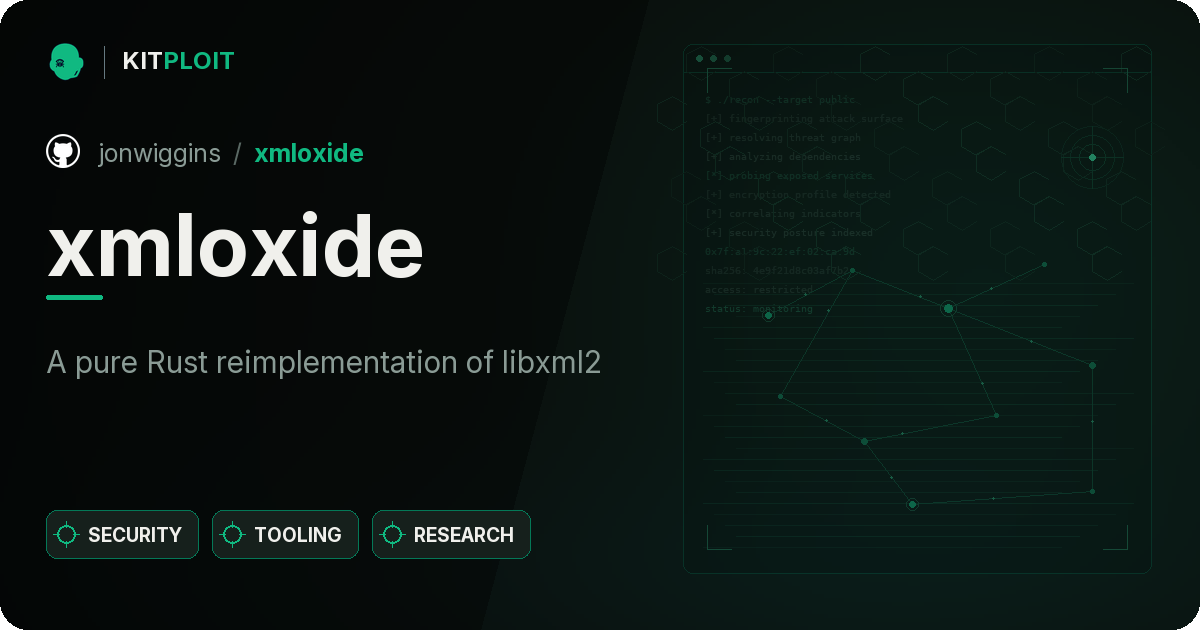
wordlistgen preview

wordlistgen

GitHubethicalhackingplayground/wordlistgen

Genera wordlist specifiche per target per il fuzzing con fuff
payload-generationinformation-gatheringweb-security+1
1136 anni fa
xmloxide preview

xmloxide

GitHubjonwiggins/xmloxide

Una reimplementazione in puro Rust di libxml2

static-analysisvulnerability-analysiscode-analysis+5
842 mesi fa
DraculaOS preview

DraculaOS

GitHubemrekybs/draculaos

Dracula OS è un sistema operativo Linux meticolosamente progettato per missioni di OSINT (Open Source Intelligence) e Cyber Intelligence.
osintreconnaissancevulnerability-scanners+9
9411 mesi fa
bradamsa preview

bradamsa

GitHubikkisoft/bradamsa

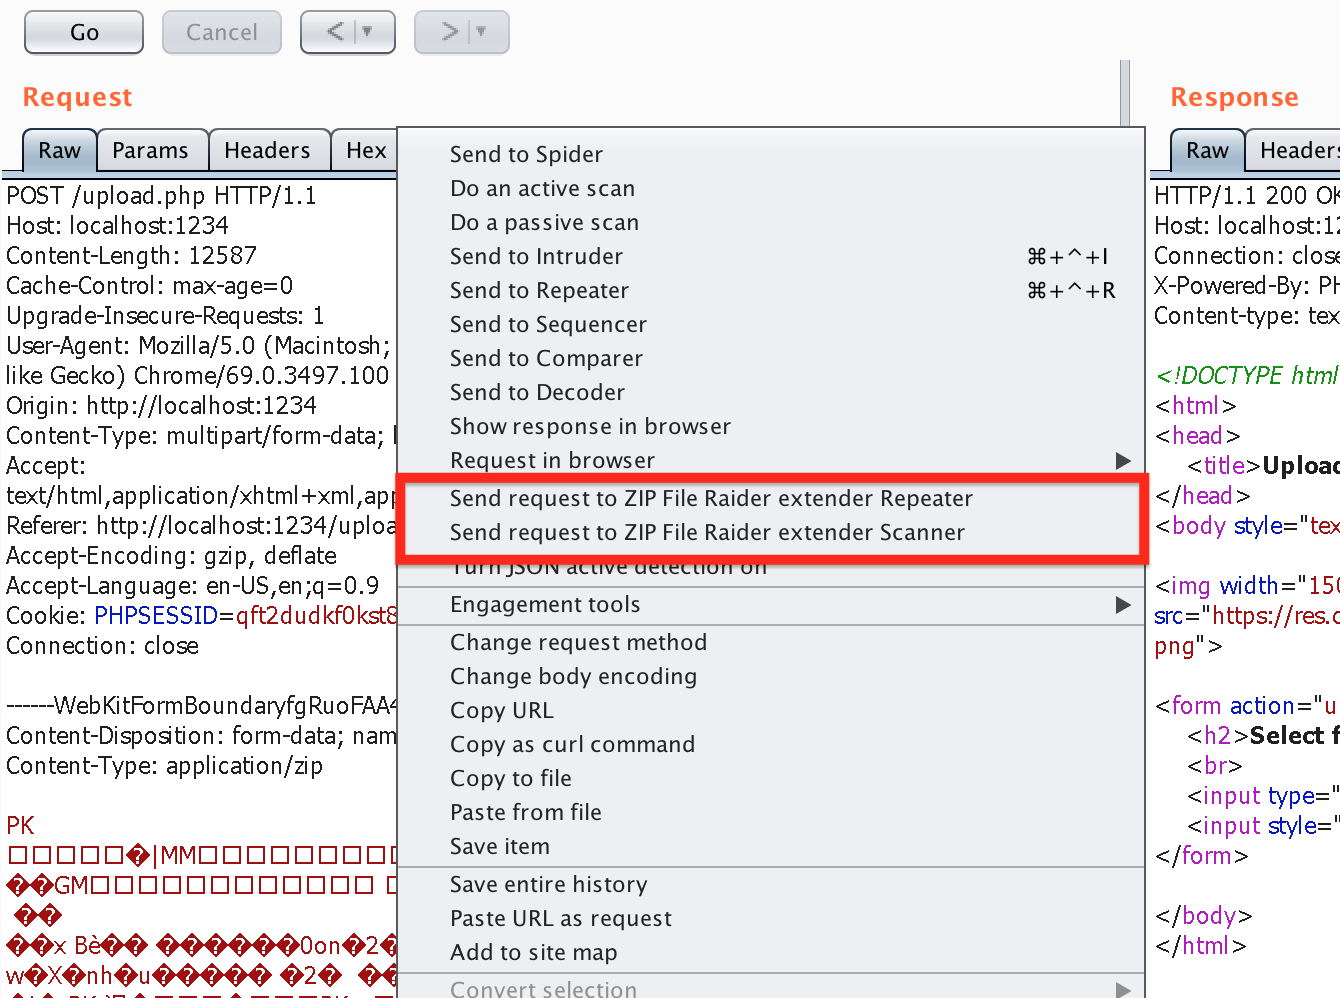
Estensione di Burp Suite per generare payload Intruder tramite Radamsa
dynamic-analysis-sandboxingpayload-generationvulnerability-analysis+3
919 anni fa
ZIPFileRaider preview

ZIPFileRaider

GitHubdestine21/zipfileraider

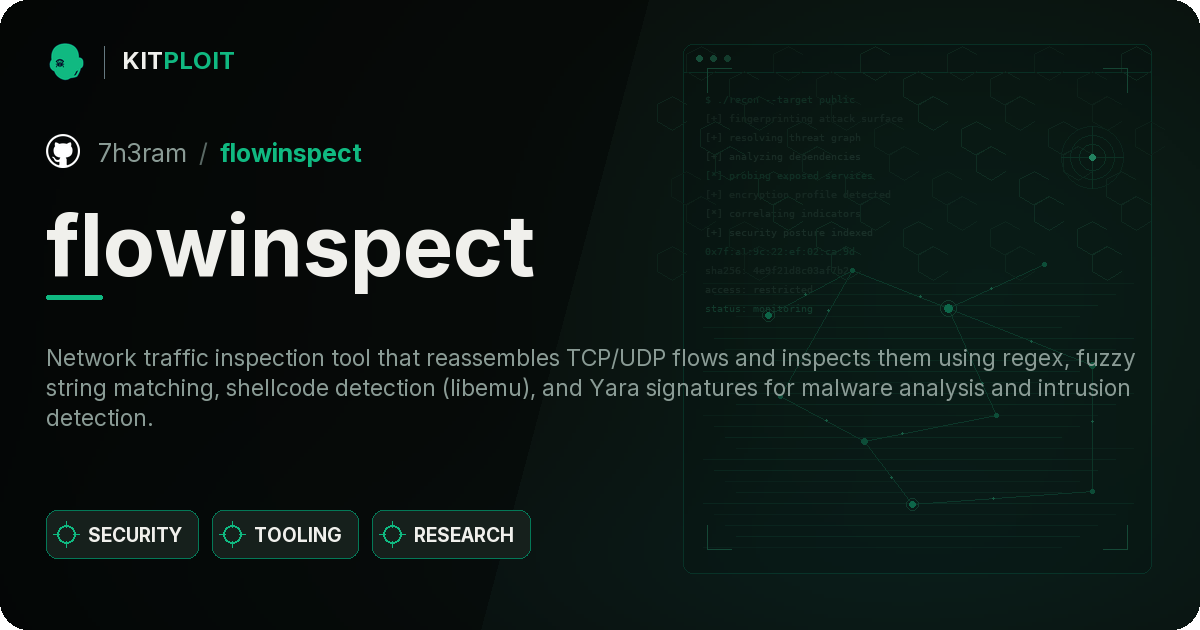
ZIP File Raider - Estensione Burp per test di payload su file ZIP
payload-generationweb-application-exploitationweb-security+2
716 anni fa
flowinspect preview

flowinspect

GitHub7h3ram/flowinspect

Uno strumento di ispezione di rete.
packet-sniffing-analysisvulnerability-analysisshellcode+5
829 anni fa
ruzzy preview

ruzzy

GitHubtrailofbits/ruzzy

Un fuzzer guidato dalla copertura per codice Ruby puro ed estensioni C di Ruby.
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+3
1234 mesi fa
fluffi preview

fluffi

GitHubsiemens/fluffi

FLUFFI (Utility Completamente Localizzata Per Fuzzing Istantaneo) - Un fuzzer binario evolutivo distribuito per pentesters.


vulnerability-analysisfuzzingpenetration-testing+1
1024 anni fa
Precedente1…222324…57Successivo







