
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit

 sjkim1127/reversecore_mcp
Un server MCP security-first che consente agli agenti AI di eseguire reverse engineering automatizzato, analisi di malware, analisi forense, ricerca…
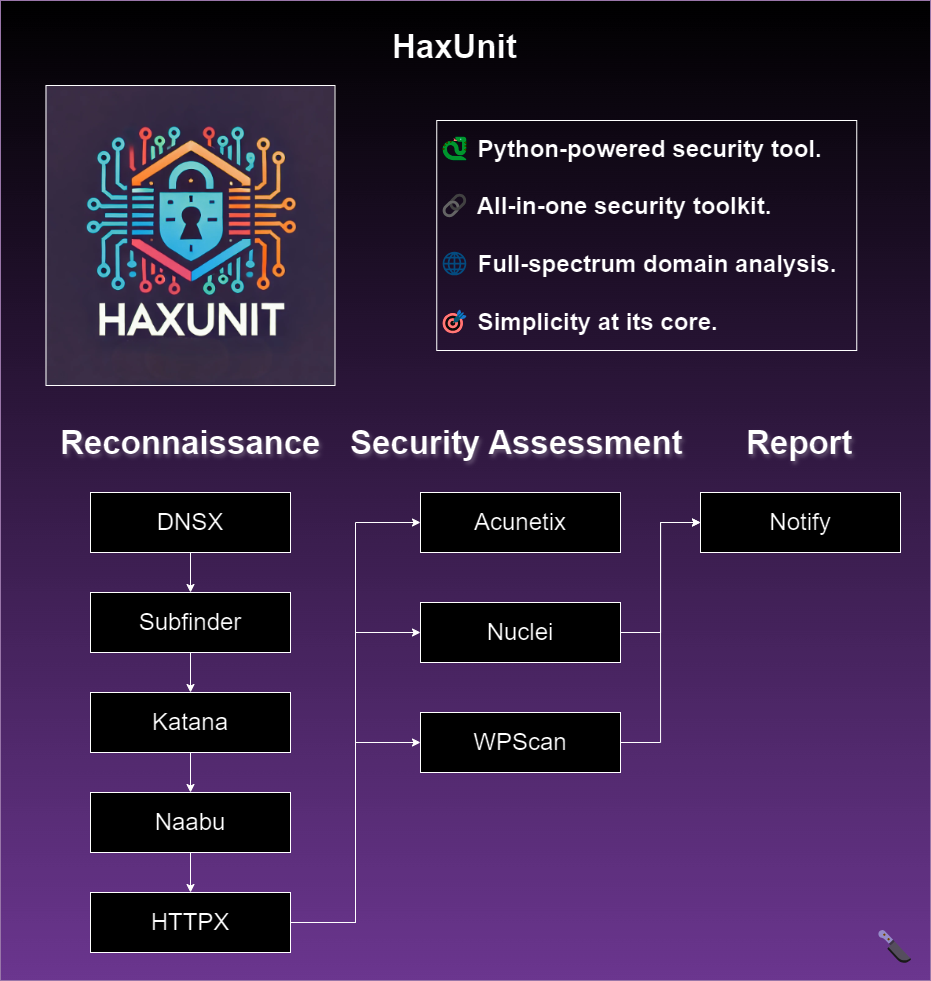 bandit-haxunit/haxunit
Strumento automatizzato di ricognizione web e valutazione della sicurezza che integra enumerazione dei sottodomini, scansione delle porte, scansione…
 nccgroup/wssip
Applicazione per catturare, modificare e inviare dati WebSocket personalizzati dal client al server e viceversa.
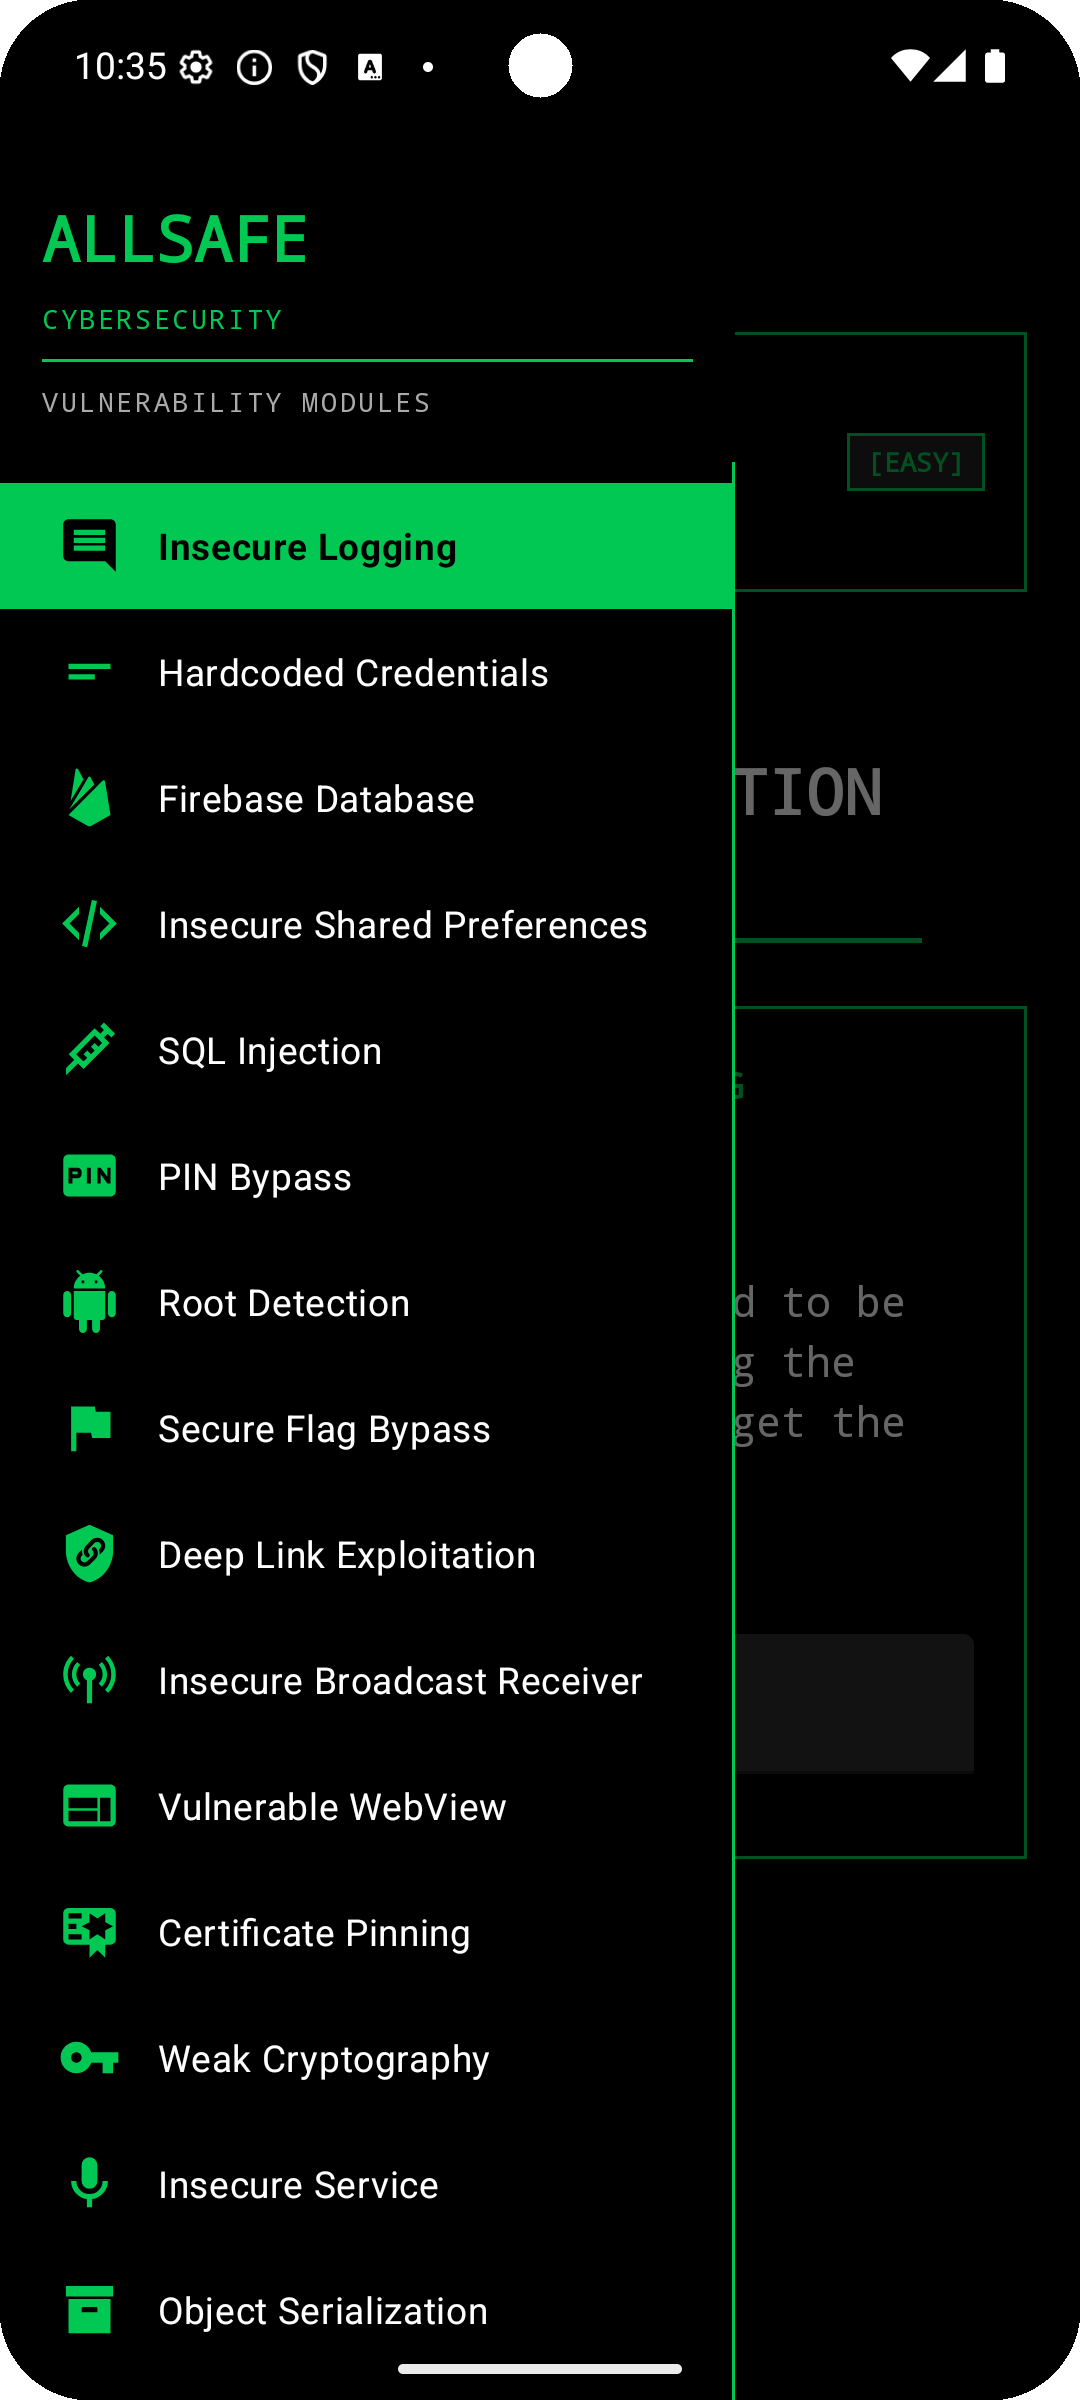 t0thkr1s/allsafe-android
Applicazione Android intenzionalmente vulnerabile.
 th0h0/autossrf
Scanner di vulnerabilità SSRF intelligente basato sul contesto.
 cantoolz/cantoolz
CANToolz - Framework di analisi black-box per reti CAN
 fraunhofer-aisec/gallia
Framework di pentesting estendibile per interfacce UDS automotive, che consente scansioni riproducibili, lettura dei codici di errore diagnostici e…
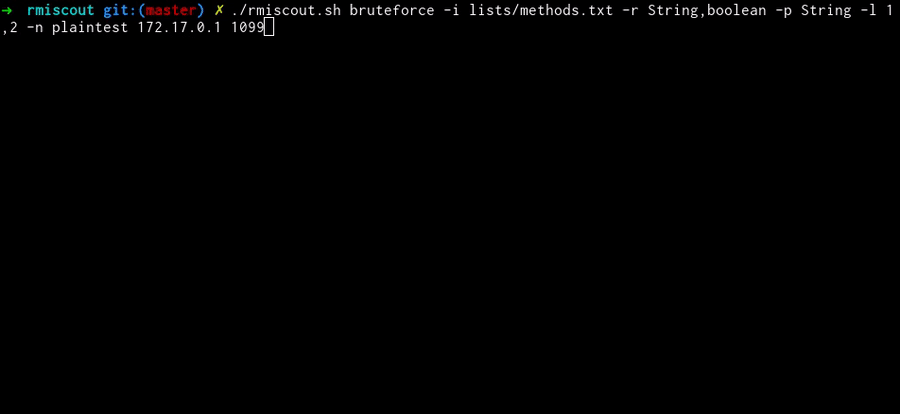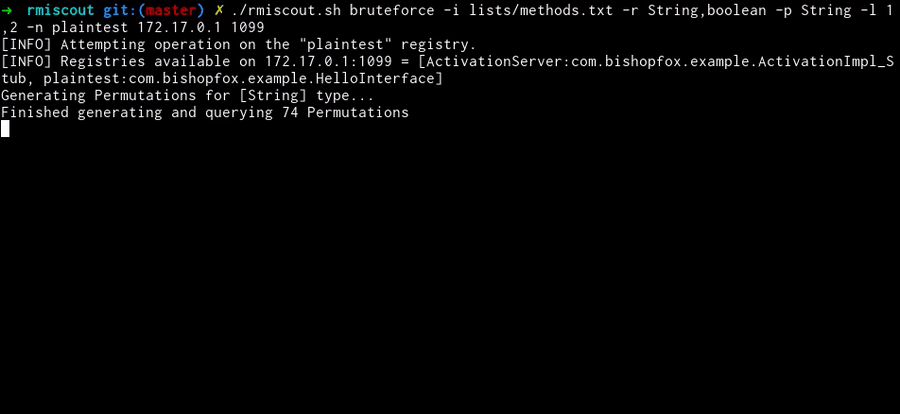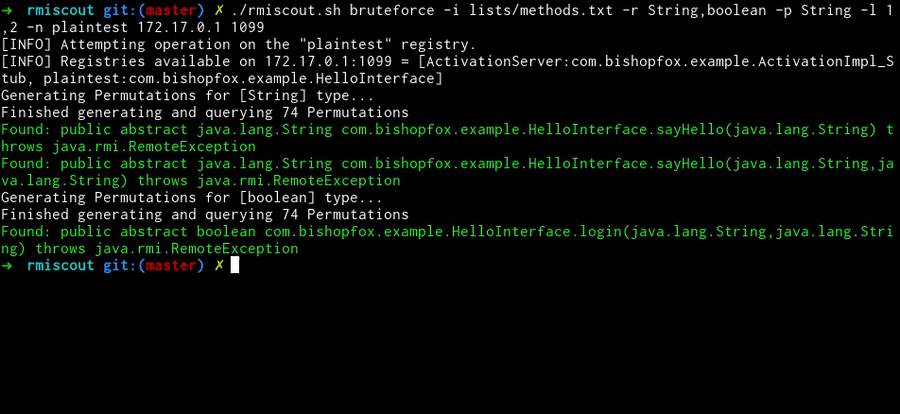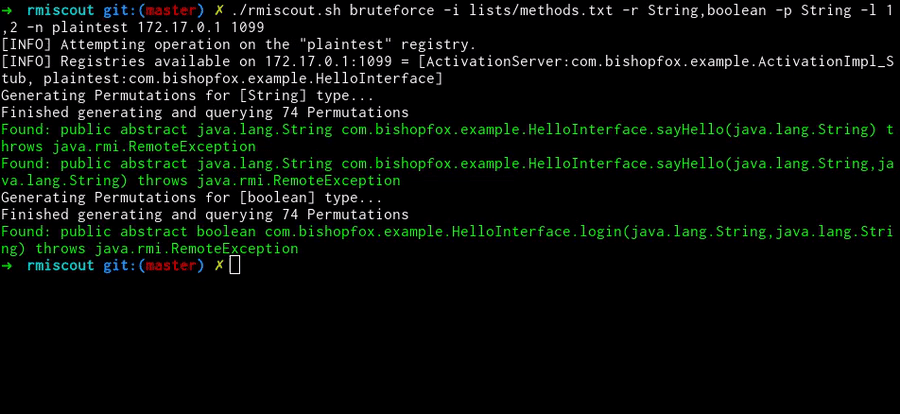 bishopfox/rmiscout
RMIScout utilizza strategie di wordlist e brute force per enumerare le funzioni RMI di Java e sfruttare le vulnerabilità di unmarshalling dei…
 hackmanit/tinja
TInjA è uno strumento CLI per testare le pagine web per vulnerabilità di injection nei template e supporta 44 dei motori di template più rilevanti…
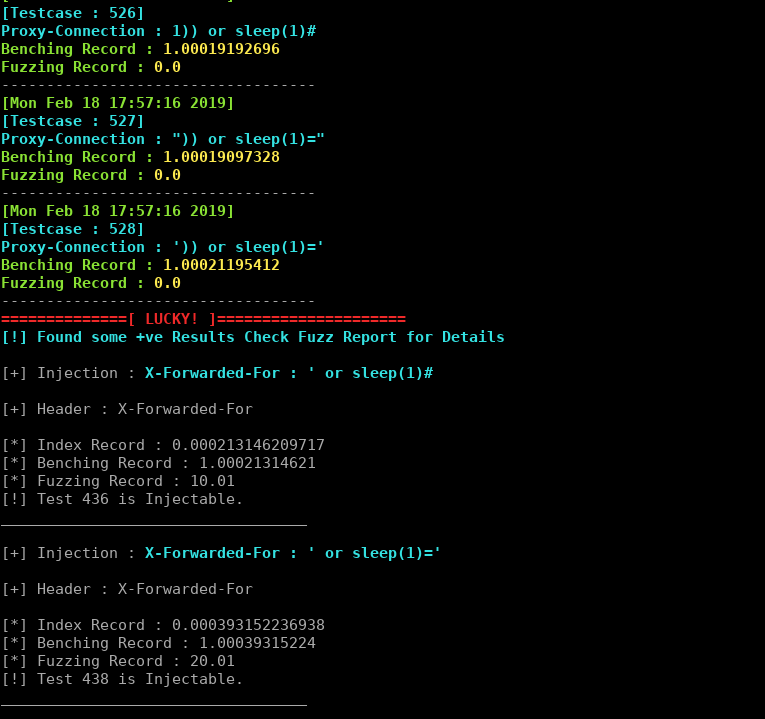 johntroony/blisqy
Versione 0.2 - Sfrutta l'iniezione SQL cieca basata sul tempo nelle intestazioni HTTP (MySQL/MariaDB).
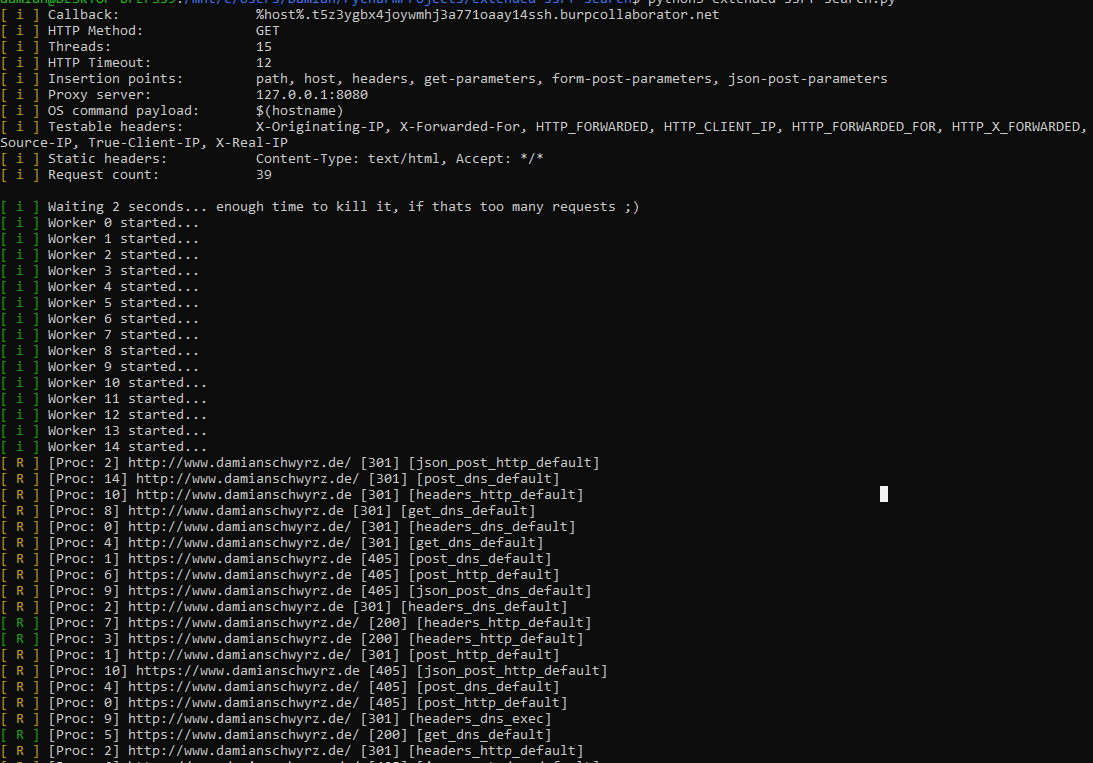 damian89/extended-ssrf-search
Scanner ssrf intelligente che utilizza diversi metodi come brute forcing dei parametri in POST e GET...
 ttdennis/fpicker
Suite di fuzzing in-process basata su Frida con proxy AFL++, modalità attiva/passiva standalone e comunicazione tramite memoria condivisa per la…
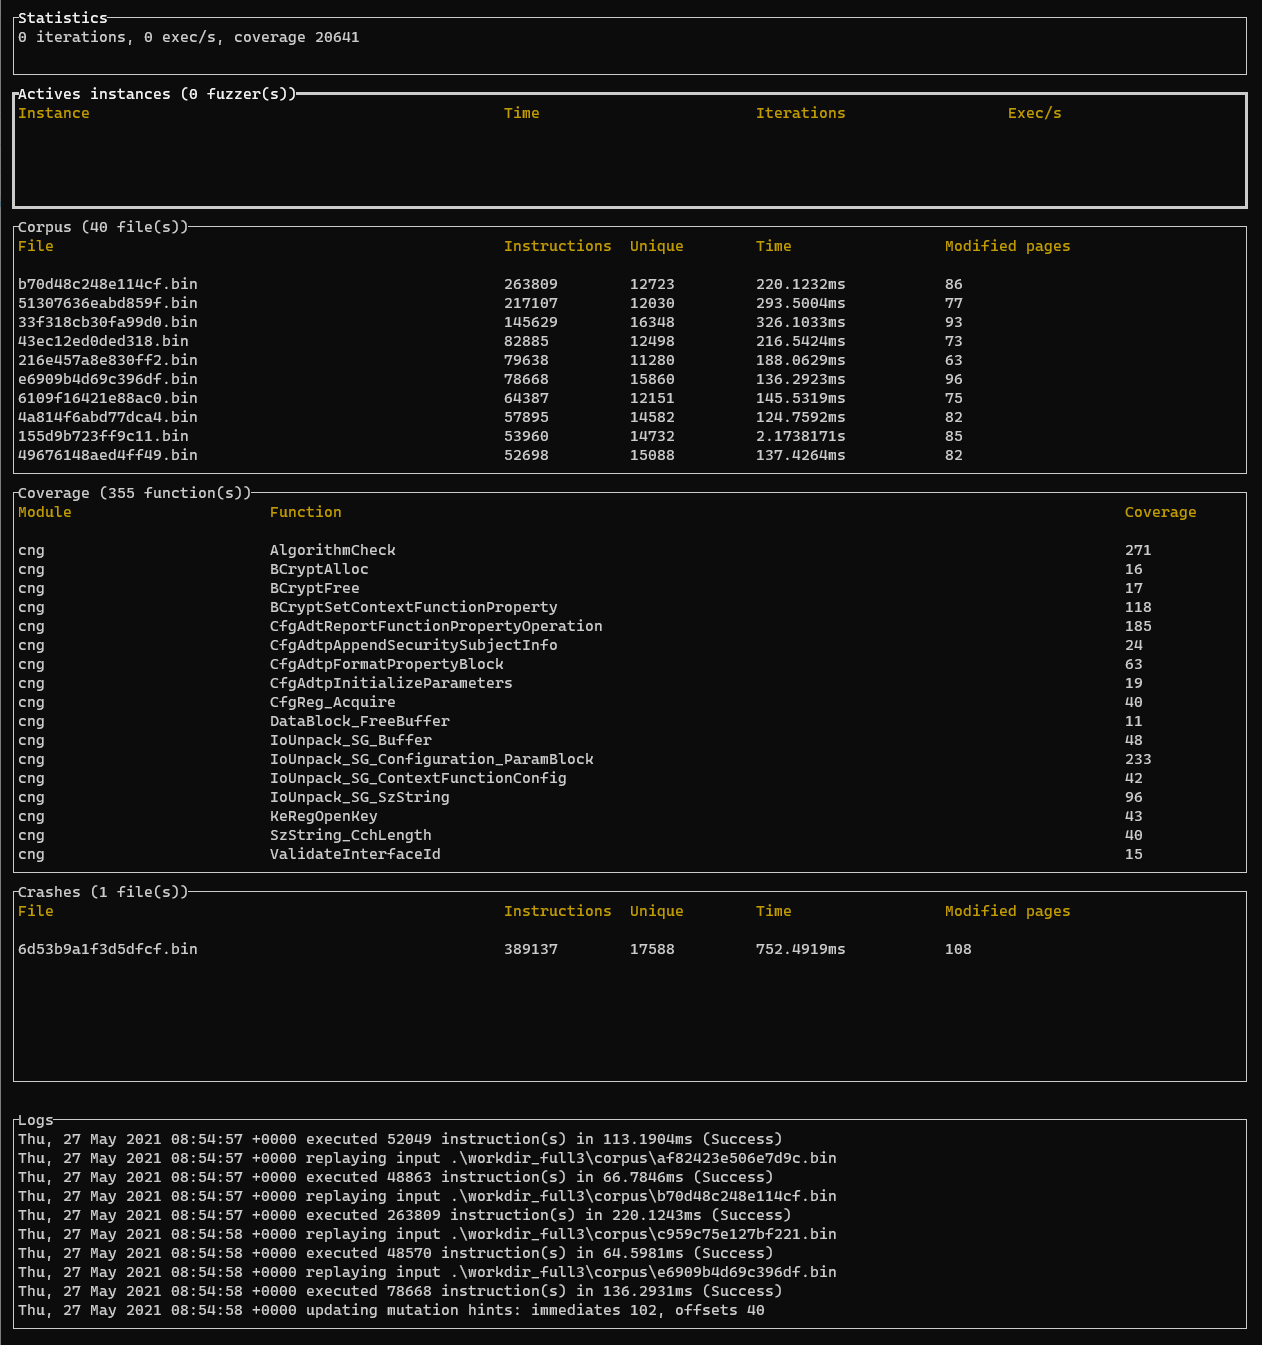 quarkslab/rewind
Fuzzer del kernel Windows basato su snapshot e guidato dalla copertura
 k2/ehtrace
ATrace è uno strumento per tracciare l'esecuzione di binari su Windows.
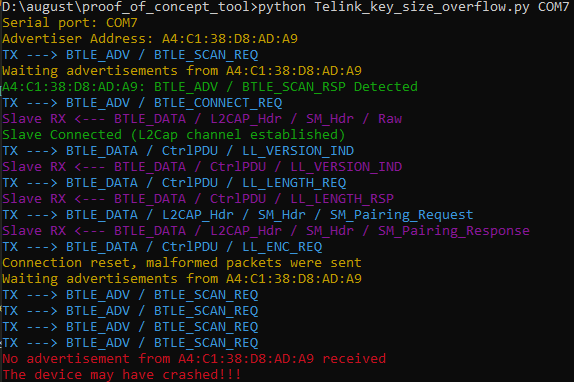 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Prova di concetto delle vulnerabilità Sweyntooth Bluetooth Low Energy (BLE).
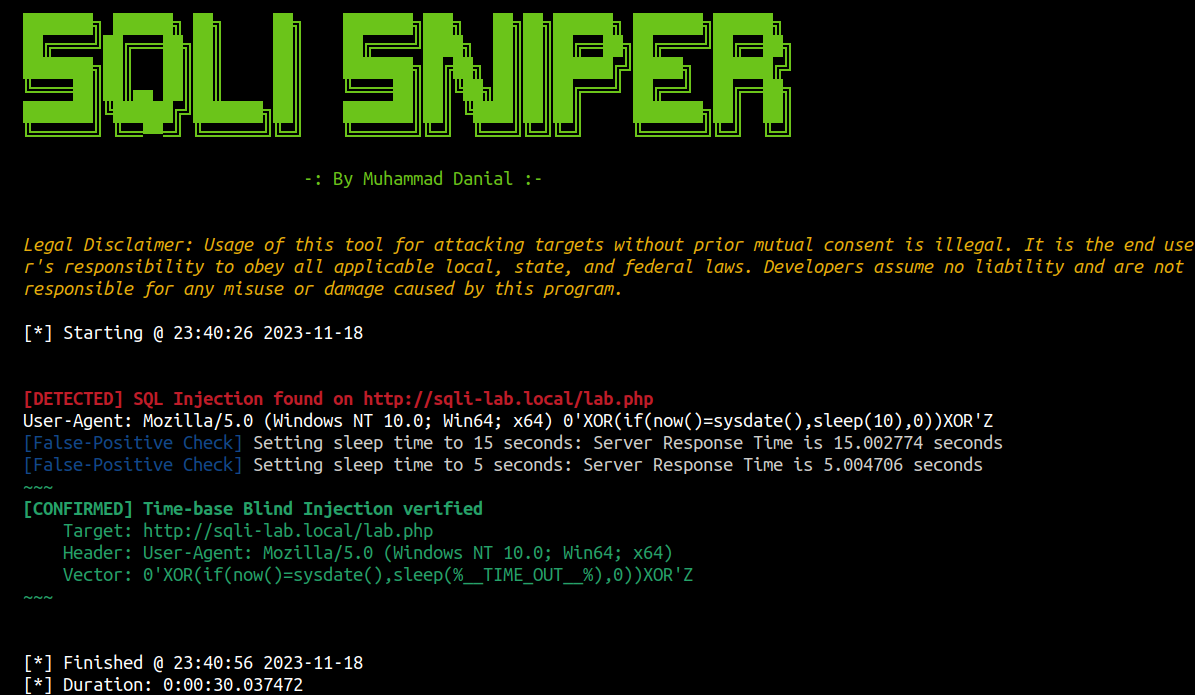 danialhalo/sqlisniper
Fuzzer avanzato per SQL Injection cieca basata sul tempo per intestazioni HTTP
 bo0om/parampampam
Strumento di brute-force per scoprire parametri GET e POST nascosti nelle applicazioni web, con supporto per wordlist personalizzate e richieste…
 tno-s3/wuppiefuzz
Un fuzzer per API REST guidato dalla copertura, sviluppato sulla base di LibAFL








