
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 ihebski/angryfuzzer
Strumenti per la raccolta di informazioni
 seanheelan/anamnesis-release
Framework di valutazione per lo studio di agenti LLM che generano automaticamente exploit funzionanti da report di vulnerabilità, bypassando…
 rub-nds/ws-attacker
WS-Attacker è un framework modulare per il penetration testing di servizi web. È sviluppato dalla Cattedra di Sicurezza delle Reti e dei Dati,…
 dwisiswant0/ppfuzz
Un tool veloce per scansionare la vulnerabilità di prototype pollution lato client scritto in Rust. 🦀
 psyb0t/piraterf
PIrateRF trasforma il tuo Raspberry Pi Zero W in un generatore di segnali RF portatile che crea il proprio hotspot WiFi. Controlla tutto, dalle…
 jaeles-project/jaeles-signatures
Firma predefinita per Jaeles Scanner
 0xinfection/logmepwn
Un toolkit di scansione e validazione completamente automatizzato, affidabile, super veloce per la vulnerabilità Log4J RCE CVE-2021-44228.
 skylined/bugid
Rileva, analizza e identifica in modo univoco i crash nelle applicazioni Windows.
 luisfontes19/xxexploiter
Strumento per aiutare a sfruttare vulnerabilità XXE
 awslabs/snapchange
Fuzzing leggero di uno snapshot della memoria tramite KVM
 hgascon/pulsar
Apprendimento dei protocolli e Fuzzing Stateful
 nccgroup/umap2
Umap2 è la seconda revisione dello strumento di valutazione della sicurezza degli host USB basato su Python di NCC Group.
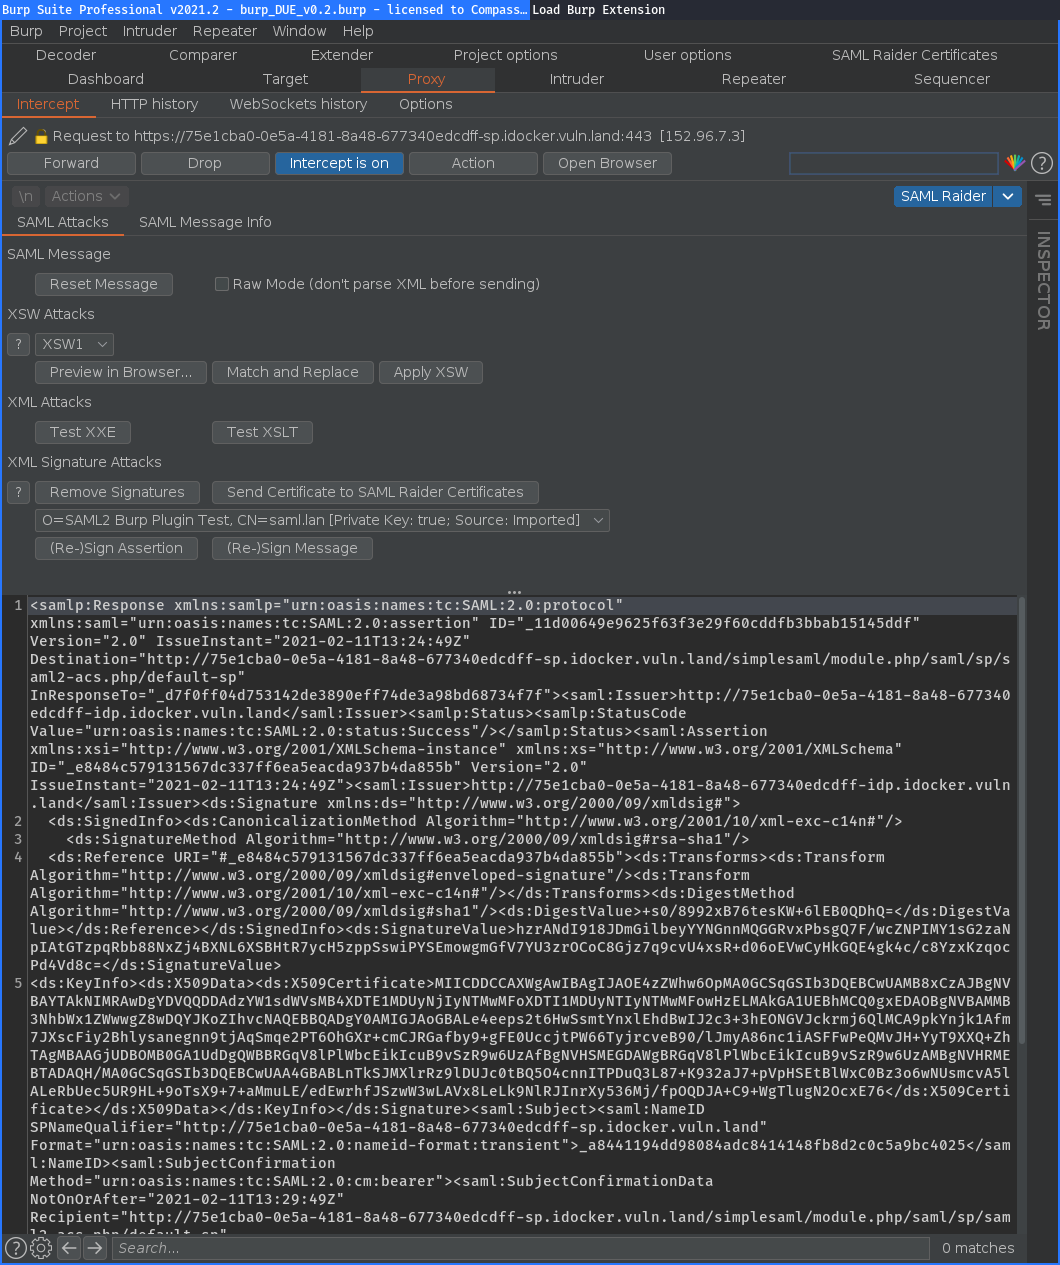 compasssecurity/samlraider
Estensione SAML2 per Burp
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 ya551n3/bug-bounty-wordlists
Collezione curata di wordlist per il bug bounty hunting, che copre directory, sottodomini, parametri, nomi utente, password e payload per il fuzzing…
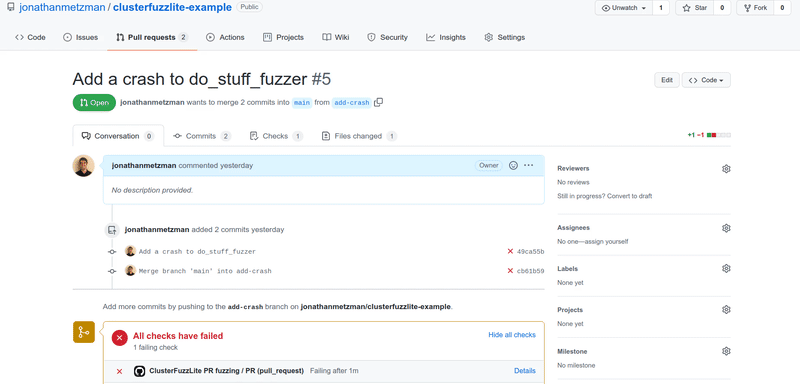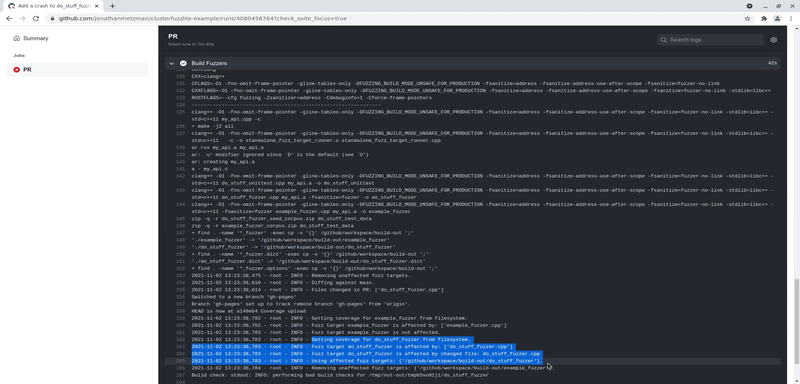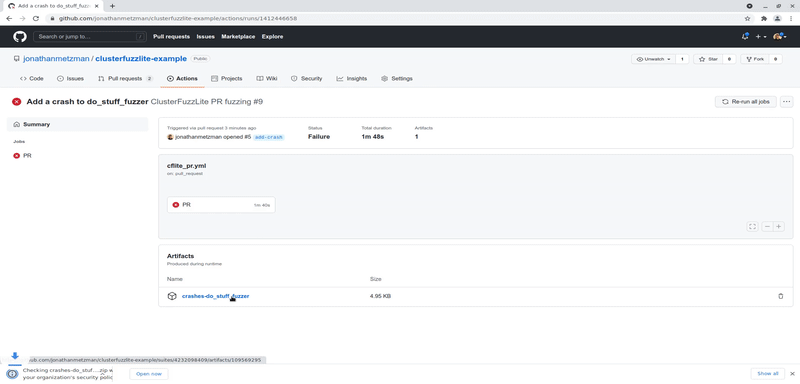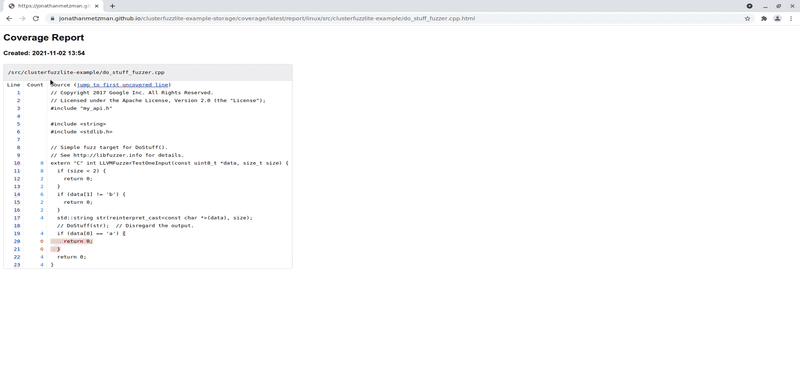 google/clusterfuzzlite
Soluzione di fuzzing continuo integrata nei flussi di lavoro CI per trovare vulnerabilità nelle modifiche al codice e nelle esecuzioni batch, con…
 dzonerzy/gowapt
Test di penetrazione di applicazioni web in Go
 blackarch/wordlistctl
Recupera, installa e cerca archivi di wordlist da siti web e peer torrent.








