
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 poppopjmp/vmdragonslayer
Framework multi-motore per l'unpacking e l'analisi di binari protetti da VM usando dynamic taint tracking, symbolic execution, pattern classification…
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — fornendo agli agenti AI profonde capacità di reverse engineering tramite 180 strumenti.
 fcavallarin/htcap
htcap è uno scanner per applicazioni web in grado di eseguire una scansione ricorsiva di applicazioni a pagina singola (SPA) intercettando le…
 ucsb-seclab/difuze
Fuzzer per driver del kernel Linux
 mfthomps/resim
Reverse engineering del software tramite un simulatore di sistema completo.
 rfidtool/esp-rfid-tool
Uno strumento per registrare dati e testare dispositivi con interfaccia Wiegand. Può essere utilizzato per creare un lettore RFID portatile o…
 tothi/pwn-hisilicon-dvr
Exploit proof-of-concept e divulgazione di vulnerabilità per dispositivi DVR/NVR HiSilicon hi3520d. Dimostra RCE tramite interfaccia web, credenziali…
 ucsb-seclab/bootstomp
BootStomp: un rilevatore di vulnerabilità del bootloader
 praetorian-inc/augustus
Framework di test di sicurezza per LLM per rilevare iniezioni di prompt, jailbreak e attacchi avversari — oltre 190 sonde, 28 fornitori, un singolo…
 doyensec/regexploit
Trova espressioni regolari vulnerabili a ReDoS (Negazione del Servizio tramite Espressioni Regolari)
 leochen-coremind/vmpacker
Sistema di protezione per macchine virtuali ARM64 ELF
 ohjeongwook/darungrim
Uno strumento di analisi delle patch
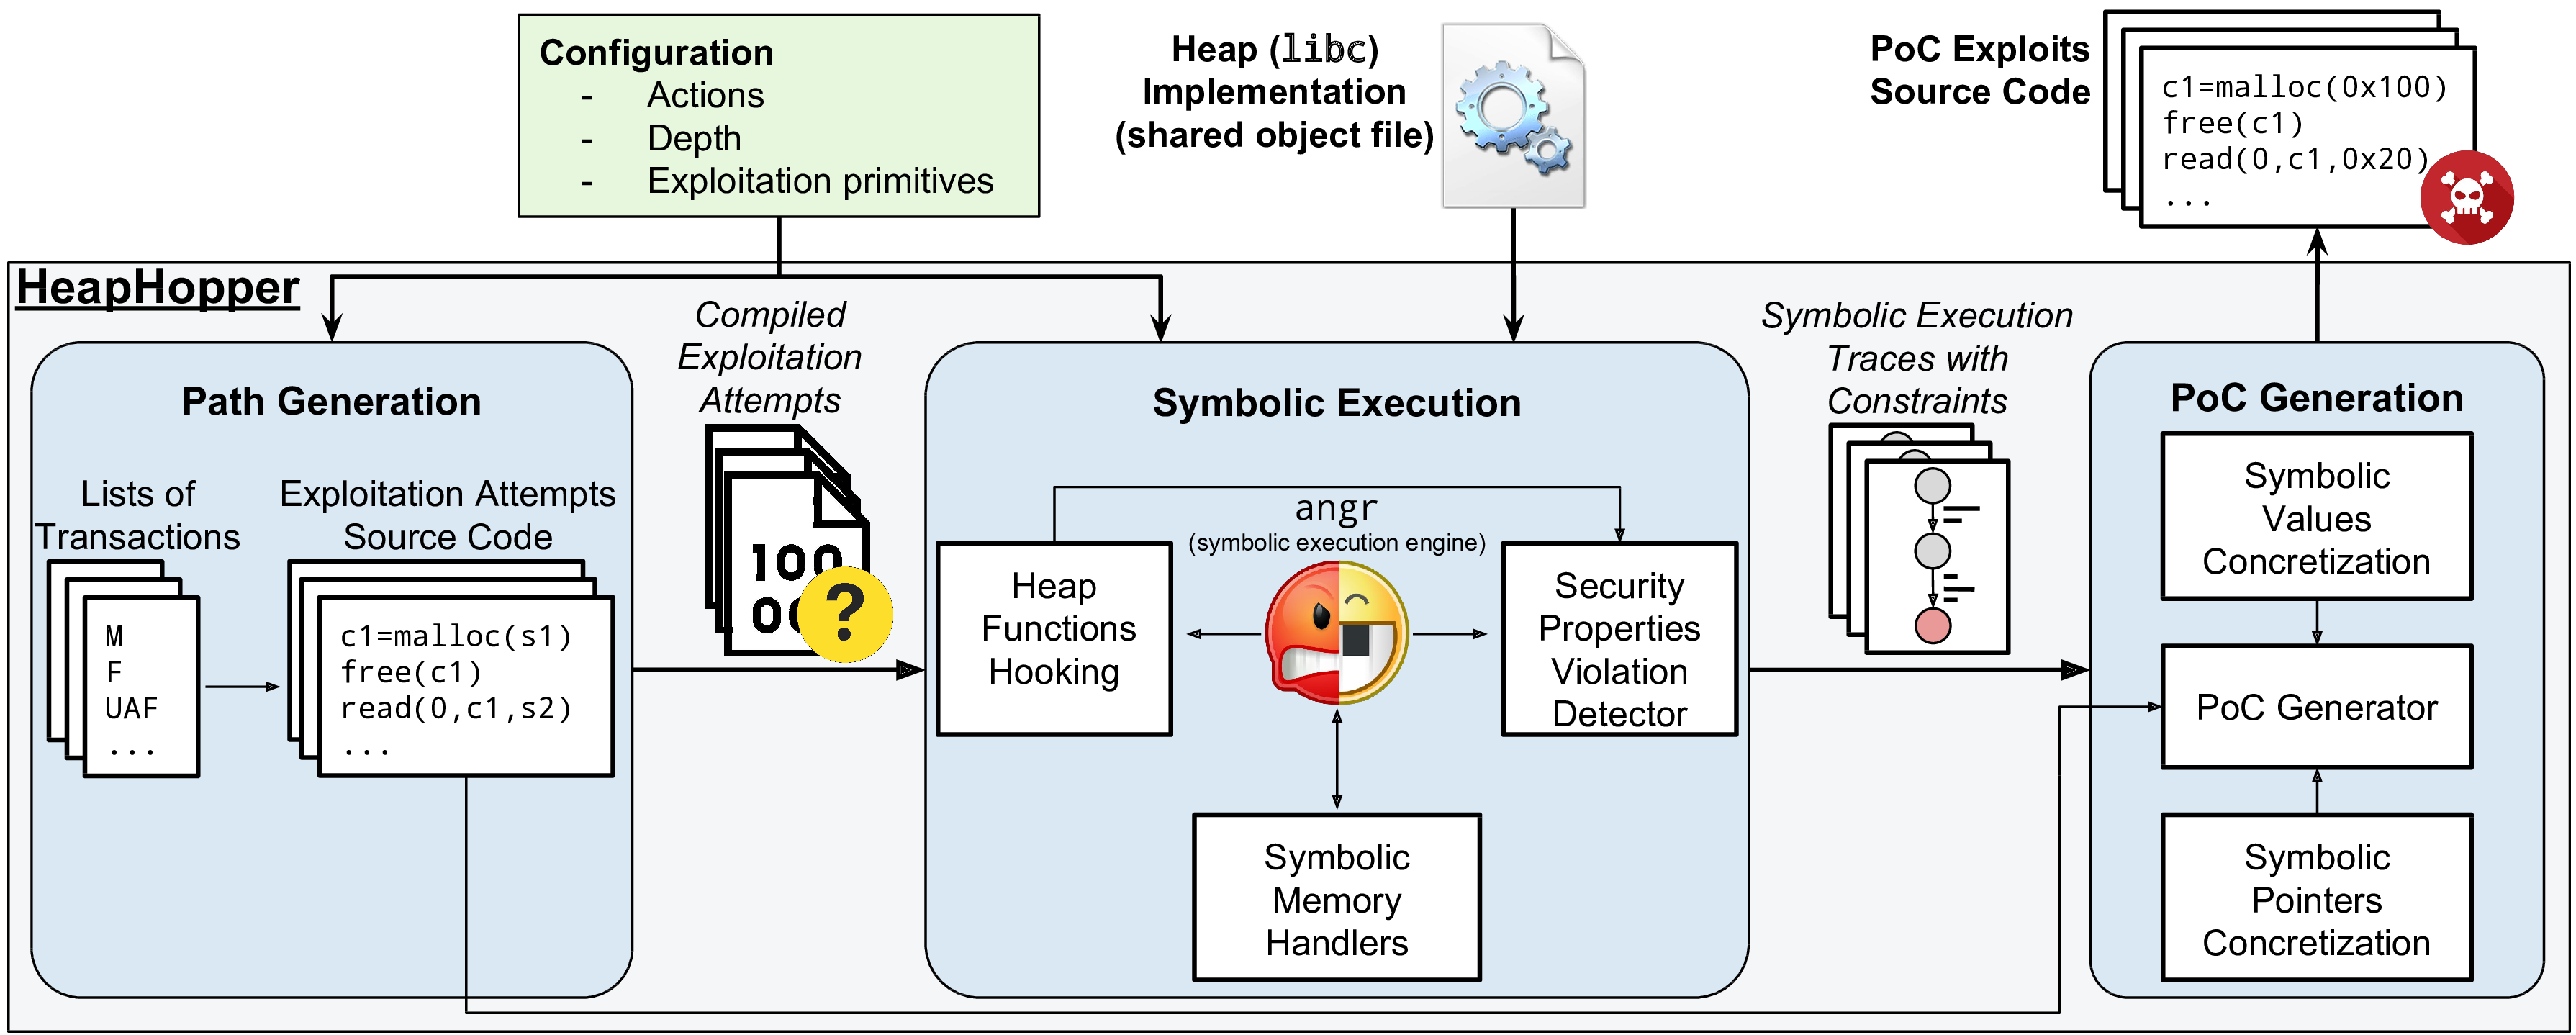 angr/heaphopper
HeapHopper è un framework per il model checking vincolato di implementazioni di Heap
 gamozolabs/applepie
Un ipervisore per fuzzing costruito con WHVP e Bochs
 conscioushacker/wfh
Strumento di analisi dinamica basato su Frida che identifica automaticamente vulnerabilità di DLL sideloading e COM hijacking negli eseguibili…
 eik00d/cantoolz
CANToolz - framework per l'analisi black-box di rete CAN
 google/buzzer
Toolchain fuzzer eBPF per generare programmi eBPF casuali e validare il comportamento del verifier/runtime del kernel. Supporta il fuzzing guidato…








