
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 synacktiv/forensic-msvpn
Questo repository contiene artefatti Velociraptor e regole Chainsaw per aiutare a rilevare l'attività della VPN di accesso remoto Microsoft.
 gmh5225/malwaredb
Raccolta curata di 961 famiglie di malware (1,36 GB) in archivi ZIP protetti da password, organizzati per famiglia e tipo per analisi e ricerca.
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 Script di audit di sicurezza e pulizia
 jacobsoo/rtf-cleaner
Estrae URL da file RTF dannosi che sfruttano CVE-2017-0199 e CVE-2017-8759 per l'analisi del malware e l'intelligence sulle minacce.
 rjsudlow/proxynotshell-ioc-checker
Script per verificare la presenza di IOC creati da ProxyNotShell (CVE-2022-41040 e CVE-2022-41082)
 mister-turtle/cve-2023-32784
Estrae le password master di KeePass da dump di memoria di database sbloccati, producendo potenziali caratteri per posizione, una passphrase e una…
 bytespulse-oe/wp2shell-hestia-scanner
Scanner di sicurezza WordPress read-only per server HestiaCP. Rileva gli indicatori di compromissione wp2shell (CVE-2026-63030 / CVE-2026-60137) su…
 trg-1999/detectpacket-cve-2017-8464
Sfrutta le vulnerabilità e implementazione della prevenzione delle vulnerabilità
 jeeberrr/honeypot-stuff
Roba come report di analisi malware su cose che ho catturato dal mio honeypot
 kuniyal08/dirty-frag-cve-2026-43284
Un report su Dirty Frag, una catena di vulnerabilità di Linux Local Privilege Escalation (LPE) che consente a un utente non privilegiato di ottenere…
 archanchoudhury/confluence-cve-2022-26134
Questa repository tratta dello sfruttamento zero-day di Atlassian Confluence, dal punto di vista della difesa e dell'analisi, nella prospettiva di un…
 lordofpipes/acropadetect
Strumento basato su browser per rilevare Acropalypse (CVE-2023-21036) analizzando le immagini PNG/GIF per dati pixel troncati, consentendo una rapida…
 cicd-sensor/cicd-sensor
Sensore di sicurezza runtime basato su eBPF per pipeline CI/CD. Rileva attacchi alla supply chain, registra l'ascendenza dei processi e l'accesso ai…
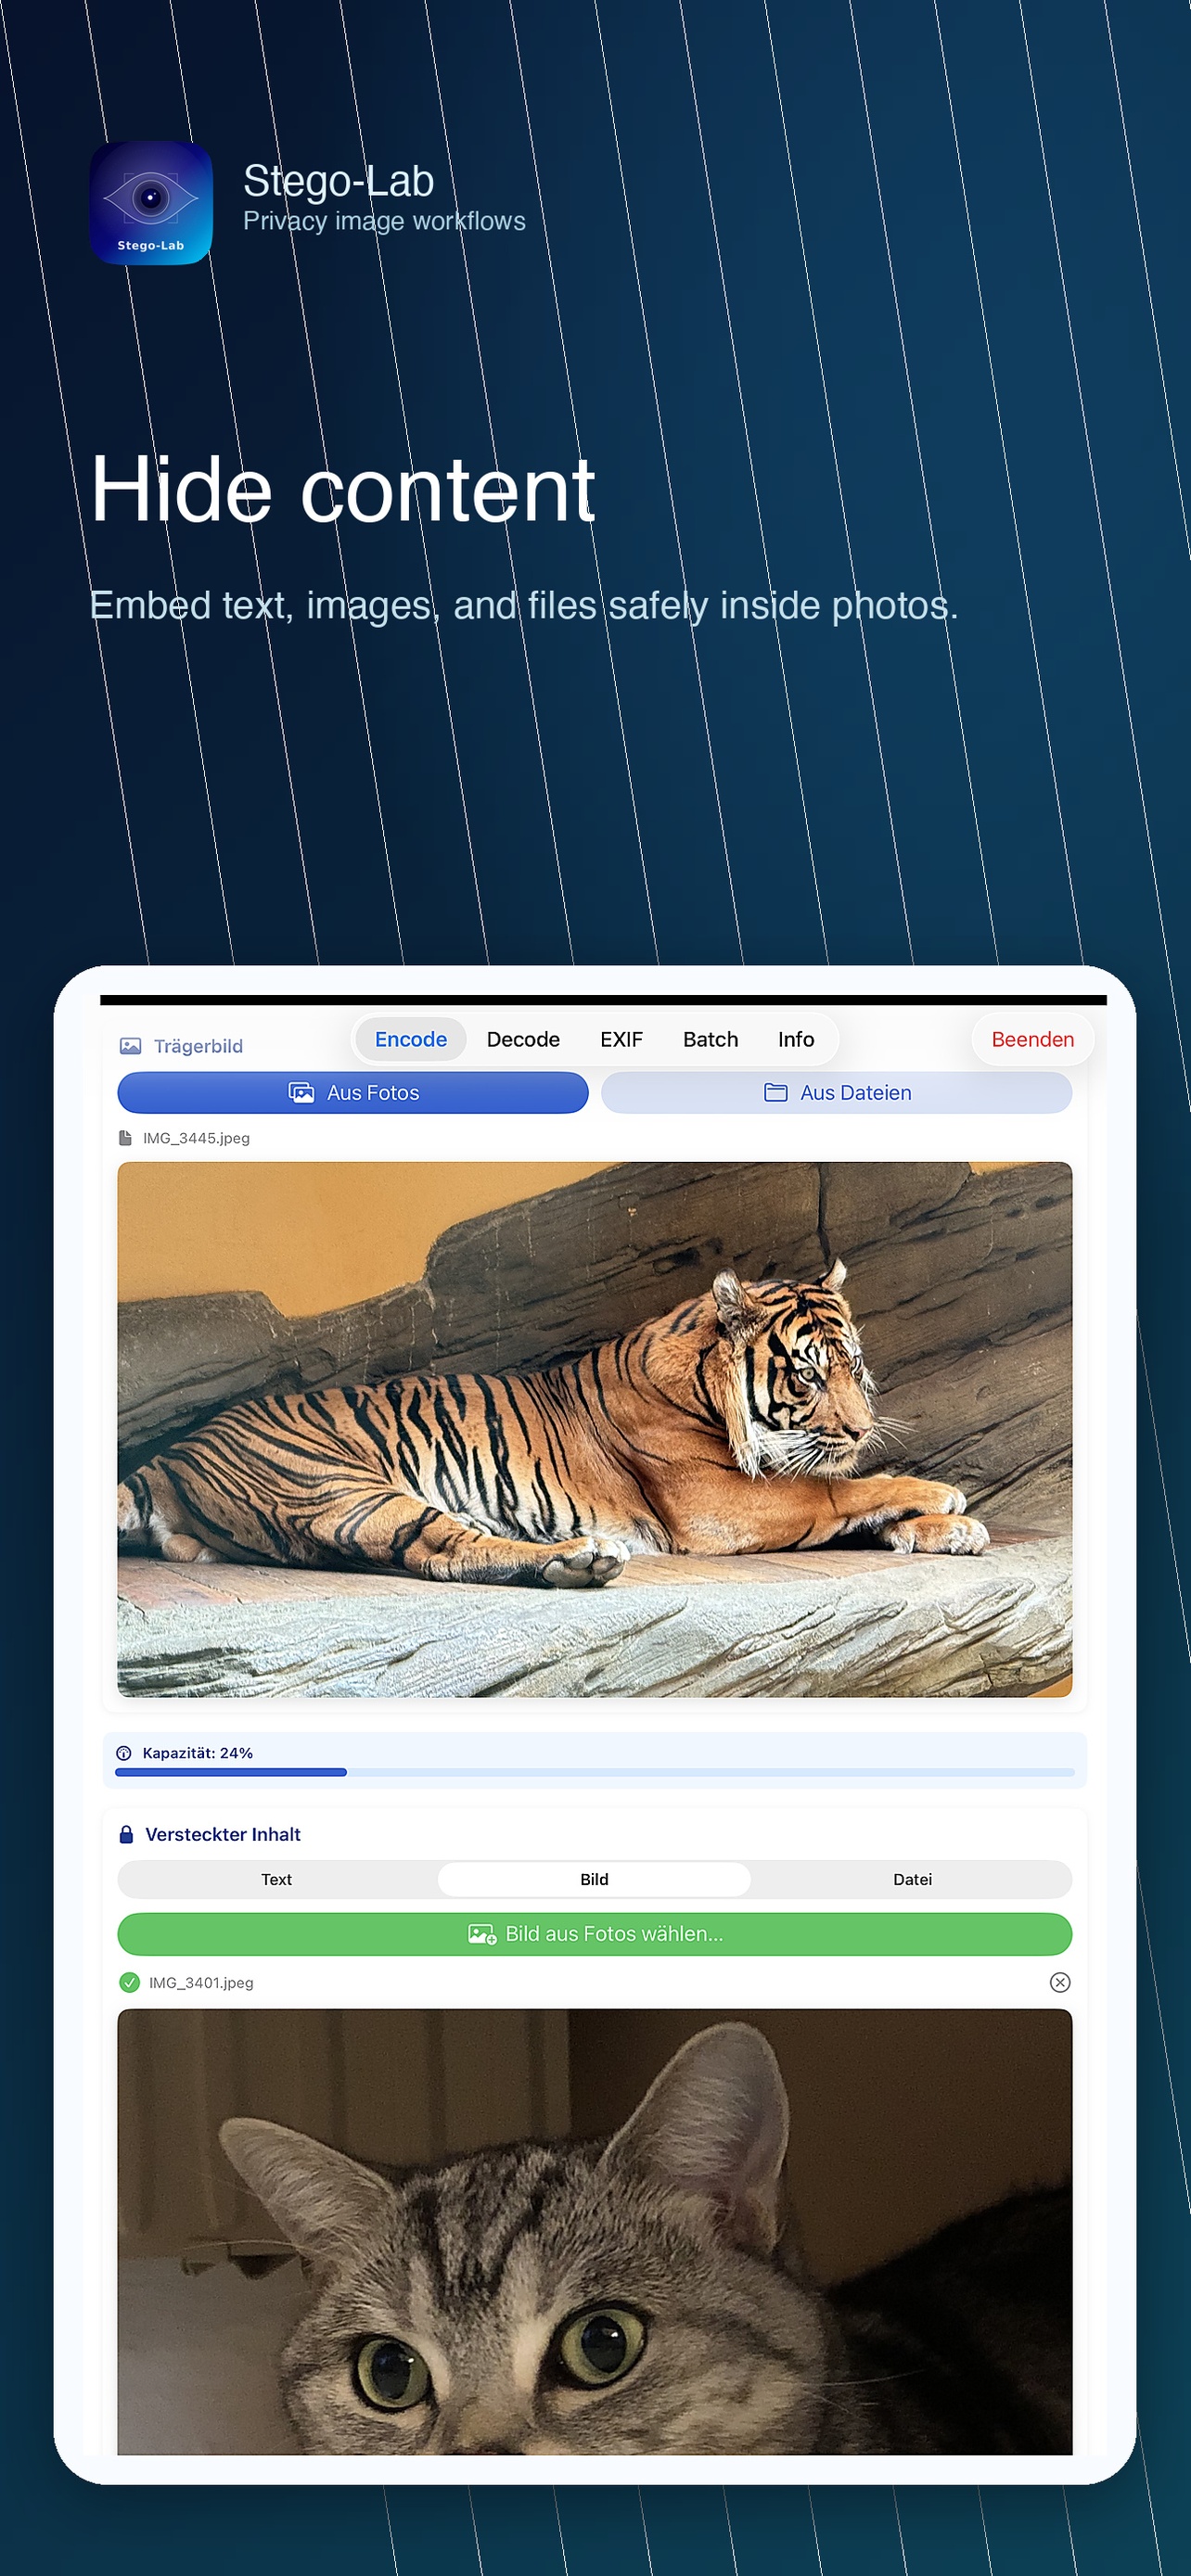 raithchr/stego-lab
App locale di steganografia per nascondere testo, immagini o file all'interno di immagini portanti con crittografia AES-256, modifica EXIF,…
 intrudify/mini-shai-hulud-scanner
Scanner per il worm della supply chain npm/PyPI Mini Shai-Hulud (NHS CC-4781 · CVE-2026-45321). Rileva la persistenza di gh-token-monitor, gli…
 kaandemir993/vidar-stealer-reverse-engineering
Analisi approfondita di reverse engineering di Vidar Stealer 2.0 che copre la manomissione di Task Scheduler (timestamp 1999), il process hollowing…
 c-sprinks/bitlocker-bypass-research
Ricerca sul bypass della crittografia completa del disco di BitLocker utilizzando CVE-2023-21563 (BitPixie). Metodologia, catena di exploit e…
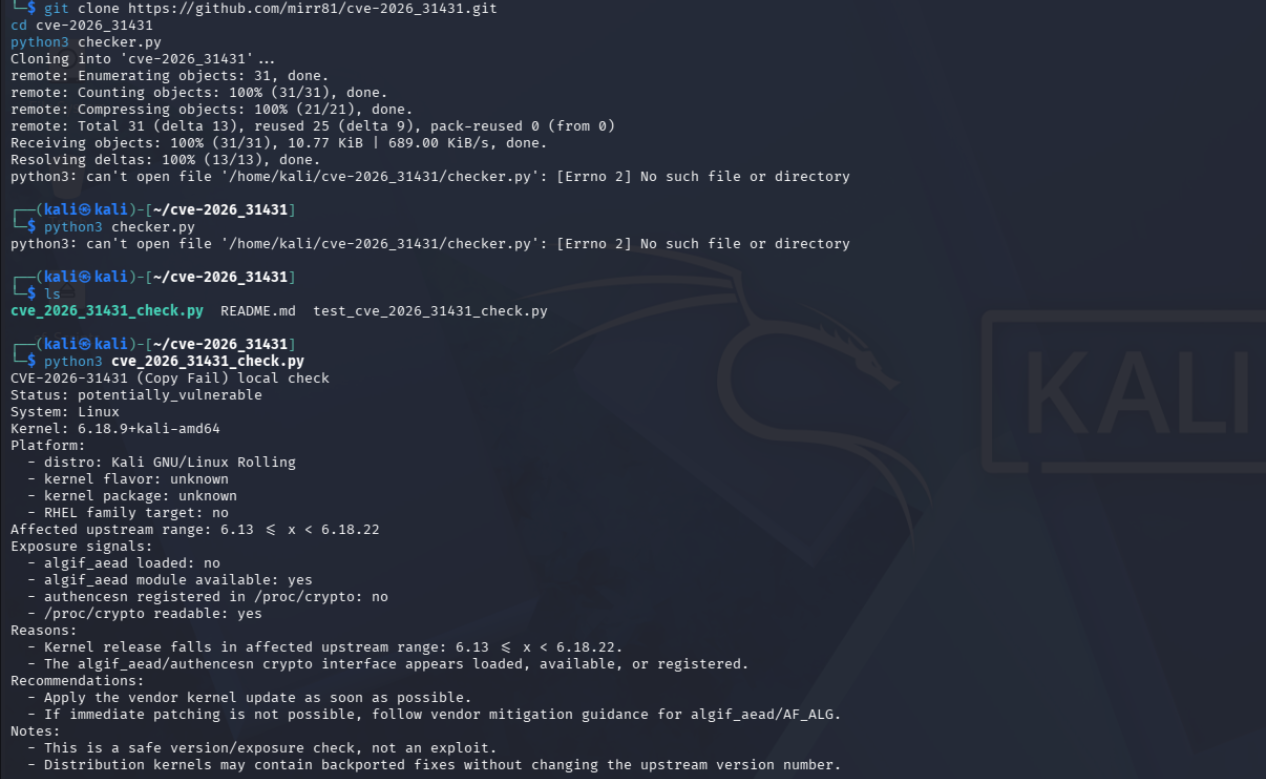 kuniyal08/copy-fail-cve-2026-31431-lab
Riprodotta la LPE senza file CVE‑2026‑31431 (“Copy Fail”) su Kali Linux, quindi costruiti rilevamenti auditd, Sigma e YARA per intercettare questo…








