
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 neo23x0/signature-base
Database di firme YARA e IOC per i miei scanner e strumenti
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…
 ssrajadh/sentrysearch
Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.
 idescriptor/idescriptor
strumento di gestione iDevice open-source, gratuito e attento alla privacy, scritto in Rust e Qt
 withsecureopensource/chainsaw
Ricerca e analisi rapida degli artefatti forensi di Windows
 yamato-security/hayabusa
Generatore di timeline forensi per log eventi di Windows multi-thread e strumento di threat hunting con supporto completo delle regole Sigma, che…
 cisagov/malcolm
Suite di analisi del traffico di rete containerizzata che acquisisce log PCAP, Zeek e avvisi Suricata per normalizzazione, arricchimento e…
 hasherezade/pe-bear
Strumento di reversing per Portable Executable con una GUI intuitiva.
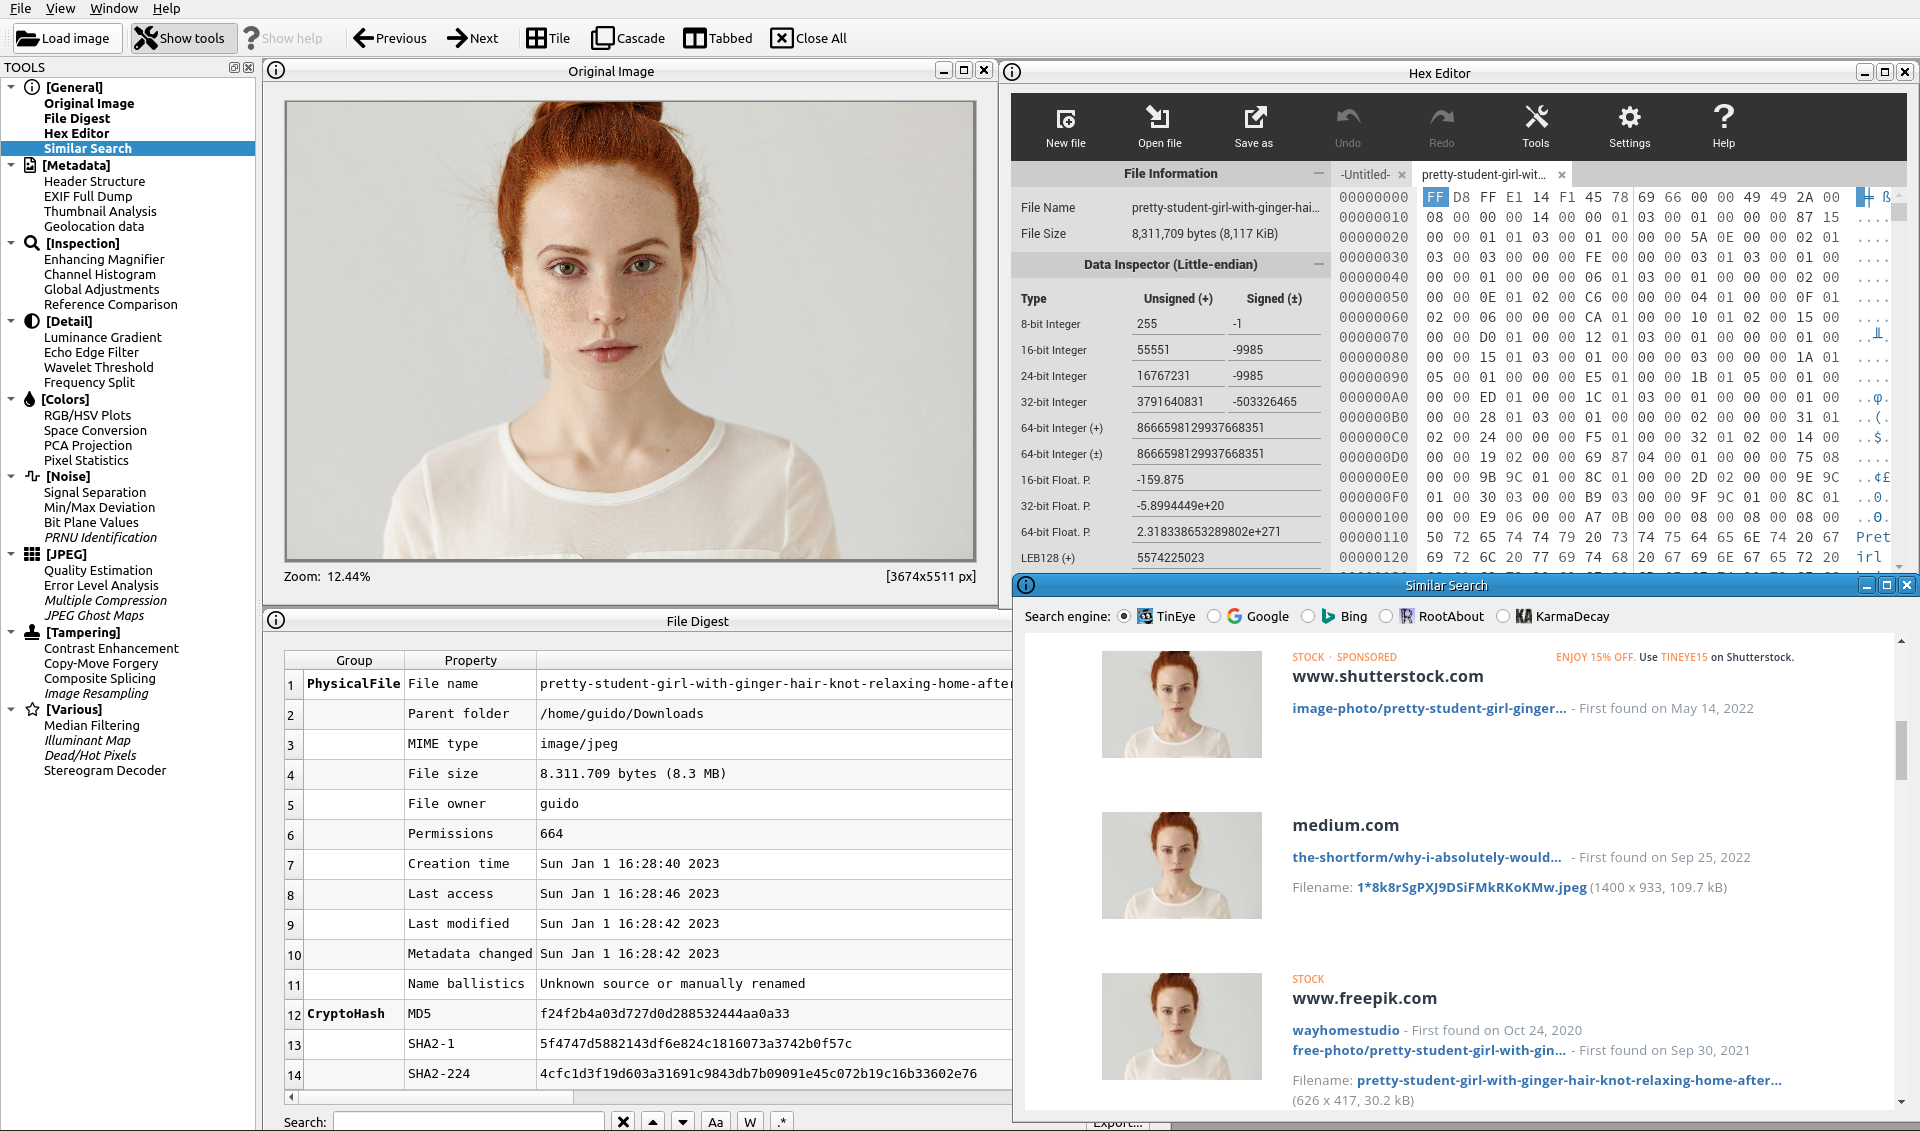 guidobartoli/sherloq
Un toolkit forense per immagini digitali open-source
 log2timeline/plaso
Motore di digital forensics che analizza log, file e artefatti di sistema per costruire super timeline, consentendo la correlazione cronologica degli…
 usarmyresearchlab/dshell
Dshell è un framework di analisi forense di rete.
 b16f00t/whapa
Kit forense grafico per analizzare, decrittare ed estrarre dati di WhatsApp da dispositivi Android e iOS, inclusi backup di Google Drive e iCloud,…
 fuzzysecurity/powershell-suite
Le mie riflessioni su PowerShell
 erocarrera/pefile
pefile è un modulo Python per leggere e lavorare con i file PE (Portable Executable)
sleuthkit/autopsyAutopsy® è una piattaforma di digital forensics e interfaccia grafica per The Sleuth Kit® e altri strumenti di digital forensics. Può essere…
 yeti-platform/yeti
La tua intelligence sulle minacce quotidiana
 rabbitstack/fibratus
Sensore di sicurezza per il rilevamento e la protezione in tempo reale delle minacce







