
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit
 wiz-sec-public/githunt
Demo per Black Hat Europe 2025's The Forensic Trail On GitHub: Caccia all'attività della supply chain
 neo23x0/mongobleed-detector
Script di rilevamento per lo sfruttamento di MongoBleed
 bitranox/fingerprint
Monitoraggio delle modifiche al registro e ai file in Windows
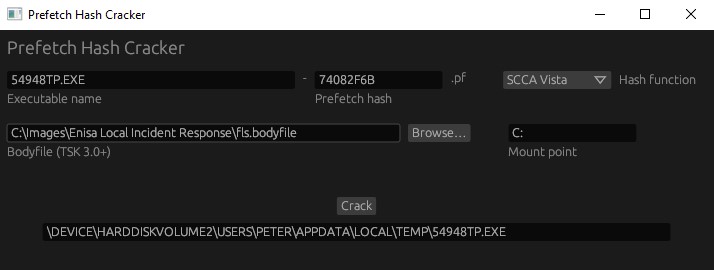 harelsegev/prefetch-hash-cracker
Brute-force tool che recupera i percorsi completi degli eseguibili dagli hash di prefetch di Windows utilizzando file corpo, supportando le funzioni…
 visma-prodsec/columbo
Strumento di analisi forense assistito da ML che automatizza il triage di memoria, disco e sistema live su Windows utilizzando Volatility 3,…
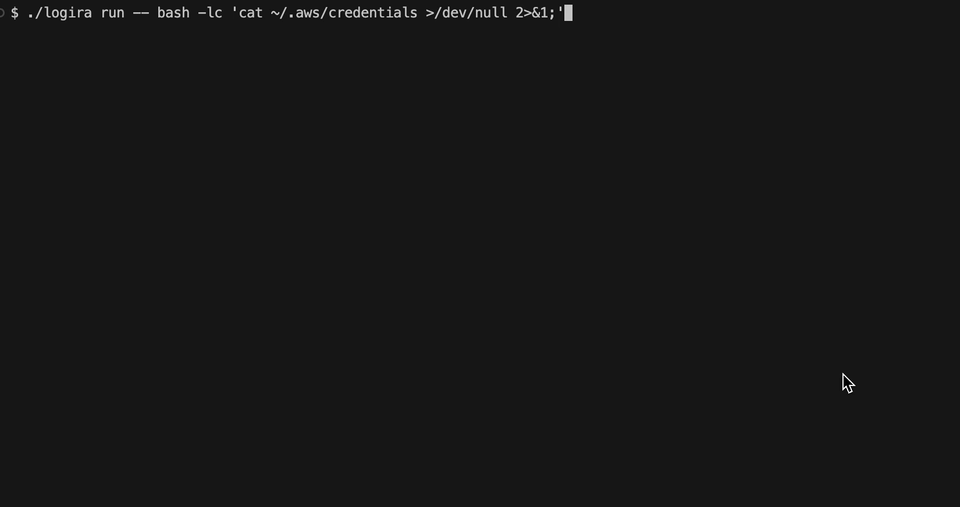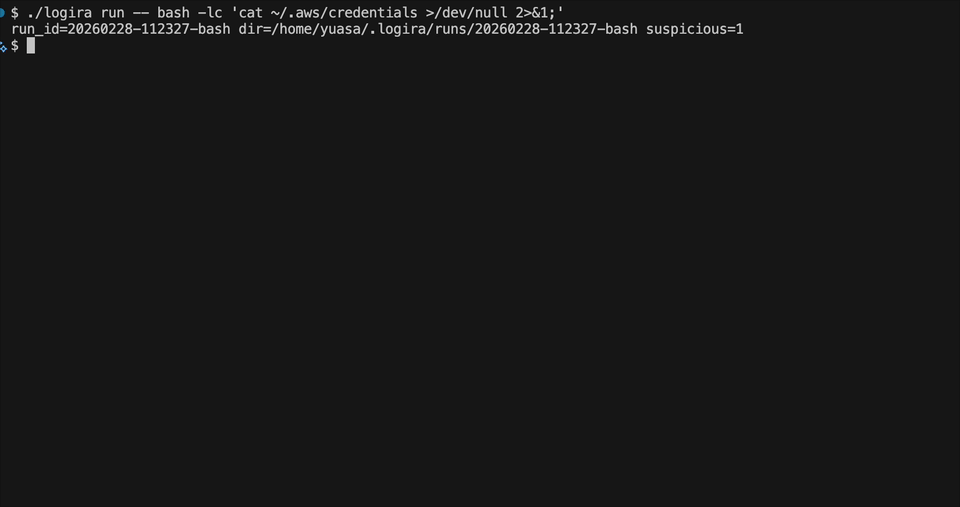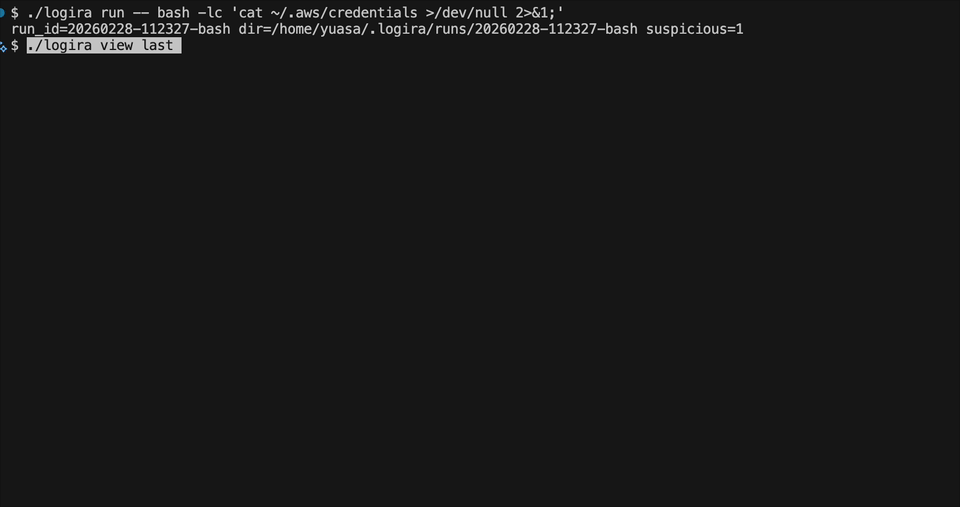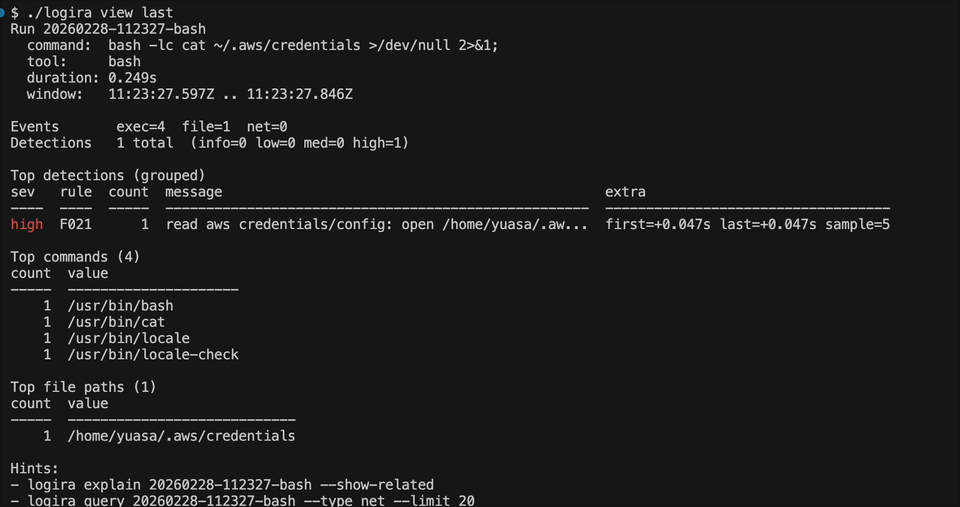 melonattacker/logira
Auditing runtime a livello di sistema operativo per automazione imprevedibile.
 adibirzu/openclaw-security-monitor
Monitoraggio proattivo della sicurezza per le distribuzioni di OpenClaw. Rileva ClawHavoc, AMOS stealer, CVE-2026-25253, avvelenamento della memoria…
 qsecure-labs/deadmatter
Strumento di estrazione delle credenziali indipendente dall'offset
 carmaa/interrogate
Interrogate è uno strumento proof-of-concept per l'identificazione di chiavi crittografiche in materiale binario (indipendentemente dal sistema…
 citrix/ioc-scanner-cve-2019-19781
Scanner di Indicatori di Compromissione per CVE-2019-19781
 sinfocol/vboxdie-cracker
Cracker di password per la crittografia delle immagini disco di VirtualBox
 threatray/threat-research
IoC e regole YARA dalla Threat Research di Threatray
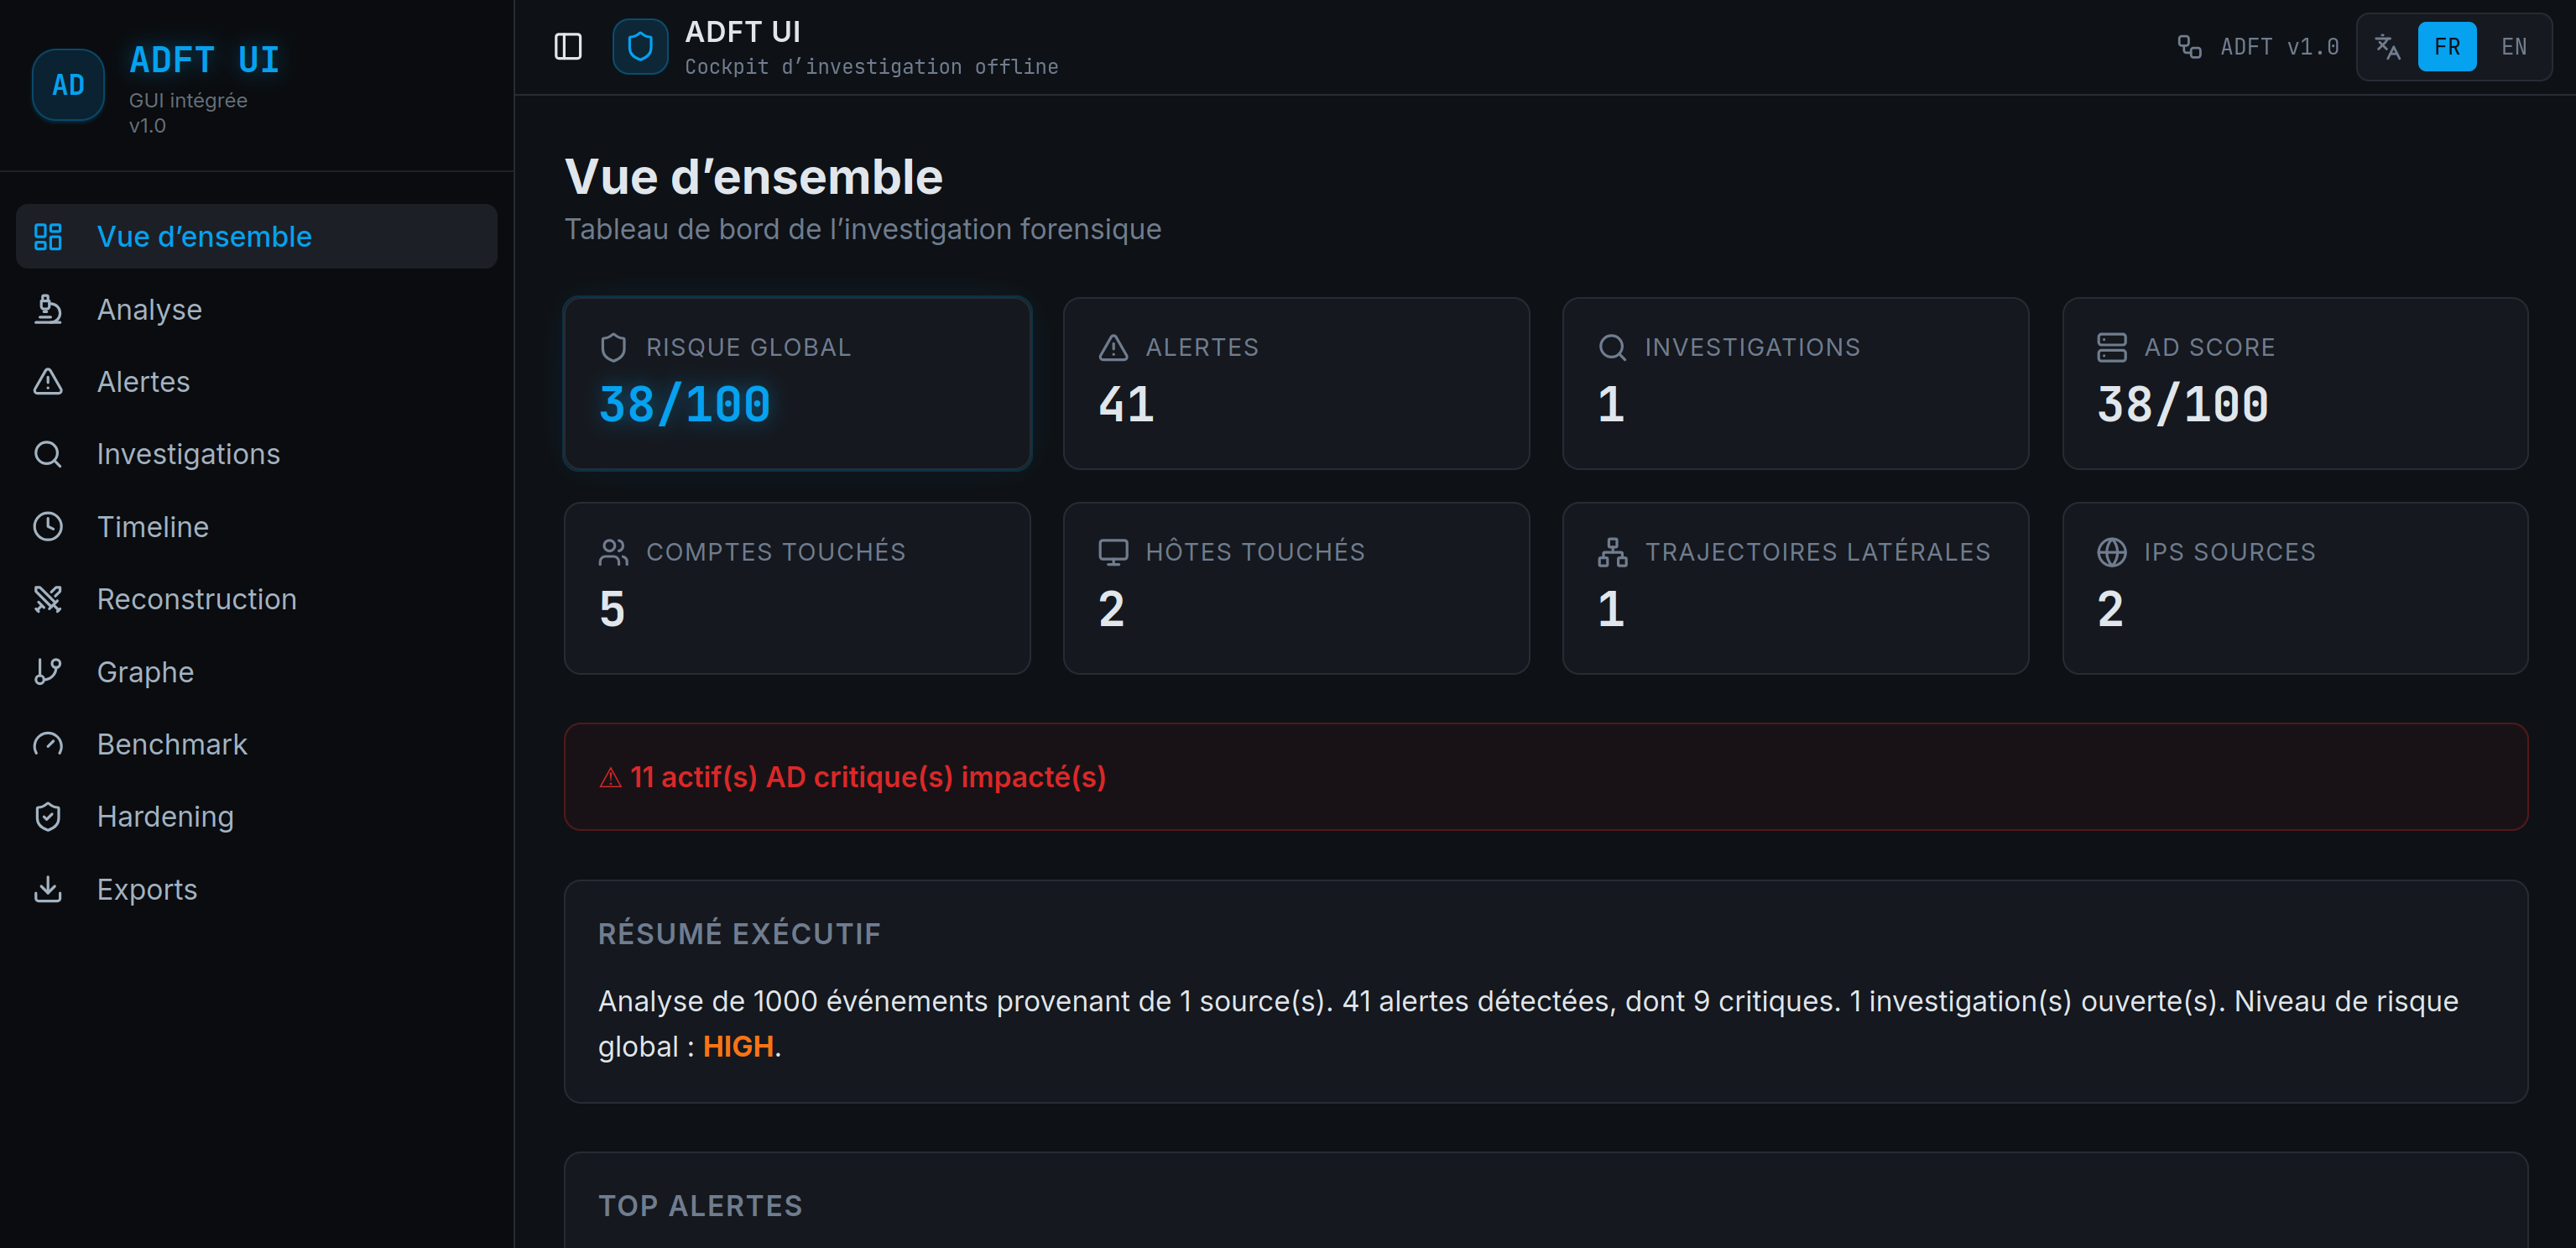 kjean13/adft
Active Directory Forensic Toolkit : Rileva e ricostruisce attacchi AD dai log degli eventi di Windows (EVTX)
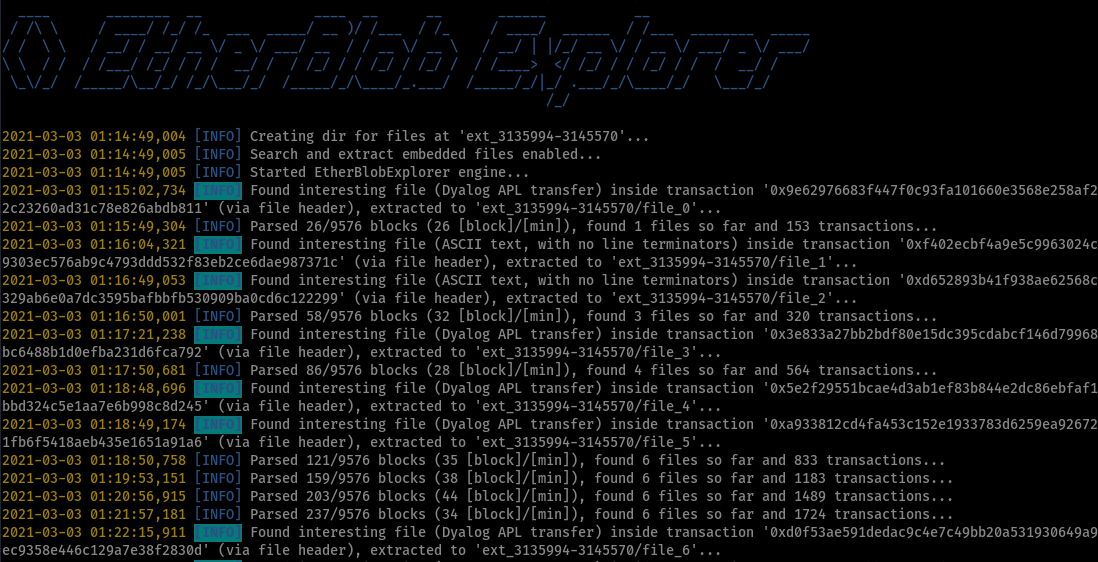 litneet64/etherblob-explorer
Cerca ed estrai file blob sulla rete della Blockchain Ethereum
 twocanoes/audit
Pannello delle preferenze di audit e lettore di log per OS X
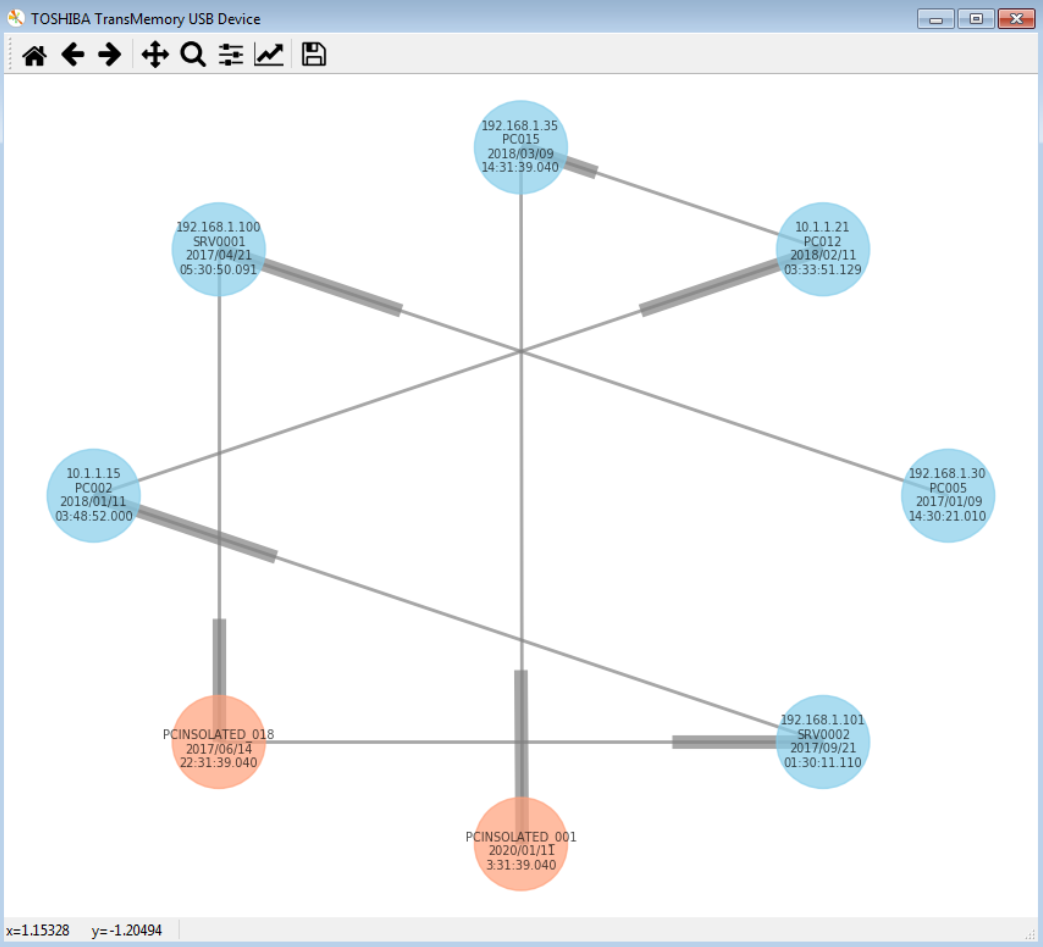 telefonica/hiddennetworks-python
Strumento di analisi forense delle connessioni di dispositivi USB che traccia le relazioni fisiche dispositivo-computer attraverso reti locali e di…
 jas502n/010-editor-template
Repository di modelli binari per 010 Editor, che fornisce script .bt per l'analisi di eseguibili, immagini di filesystem, hive del registro e…
 kcreyts/plugxdecoder
Decodifica il traffico PlugX e gli artefatti crittografati/compressi








