#1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit
 mayhamad/memtracer
Strumento di analisi della memoria in tempo reale per rilevare DLL .NET caricate in modo riflessivo, analizzando le regioni di memoria dei processi…
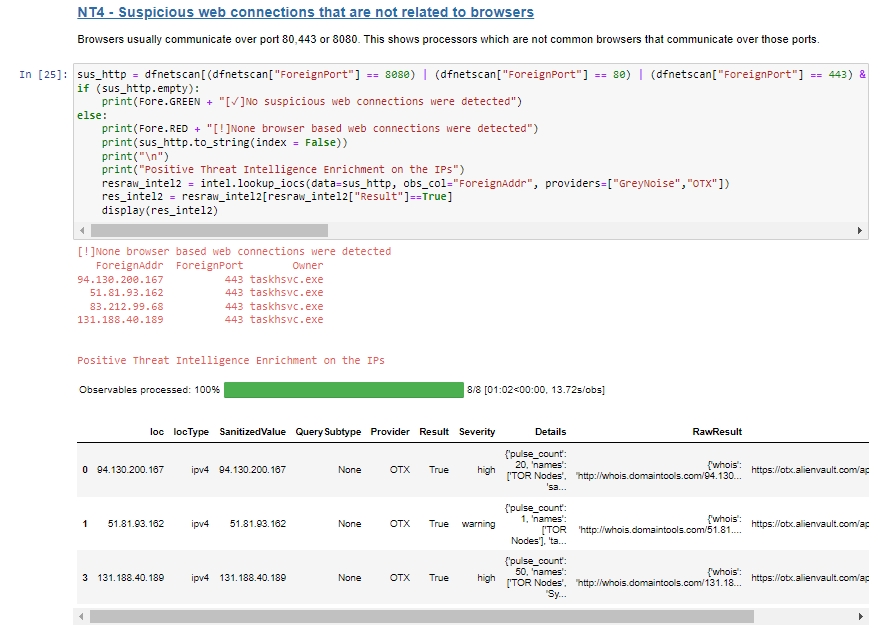 blueteam0ps/memoptix
Un notebook Jupyter per assistere l'analisi dell'output generato dal framework di estrazione della memoria Volatility.
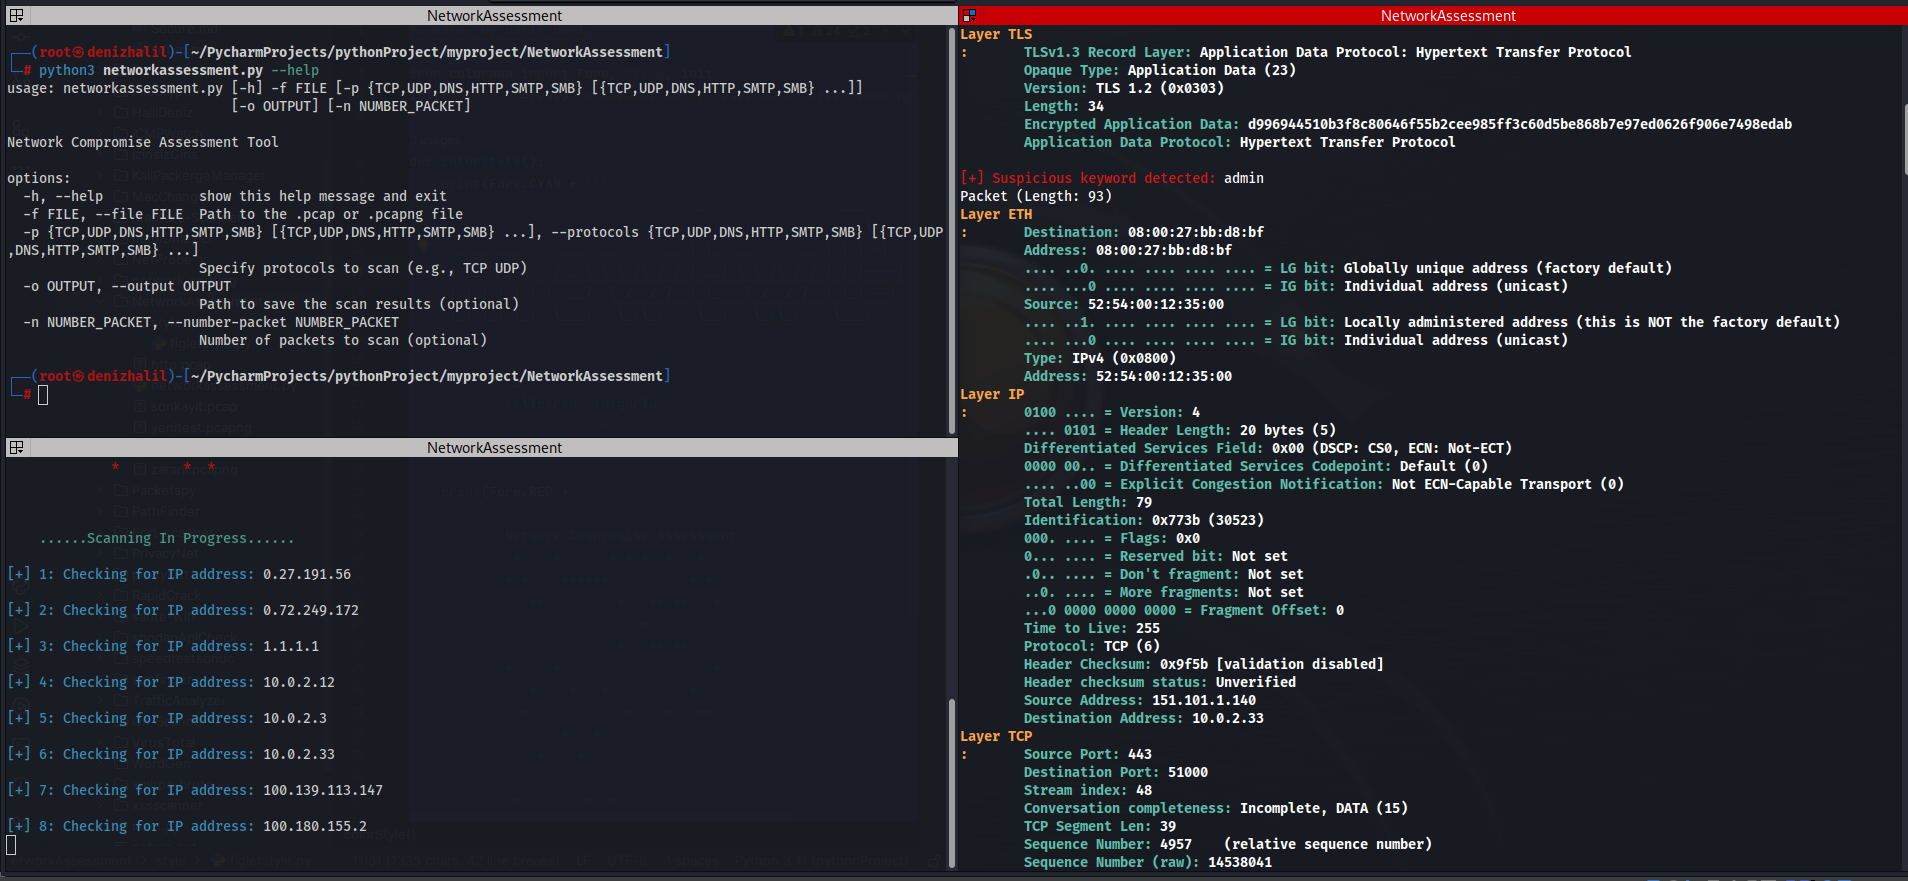 halildeniz/networkassessment
NetworkAssessment: Strumento di valutazione della compromissione di rete
 matheuzsecurity/modtracer
Rileva rootkit nascosti del kernel Linux (basati su LKM) e ripristina la loro visibilità utilizzando tecniche di ispezione a livello di kernel per…
 j-0-t/staekka
Stækka Metasploit - Estendere Metasploit
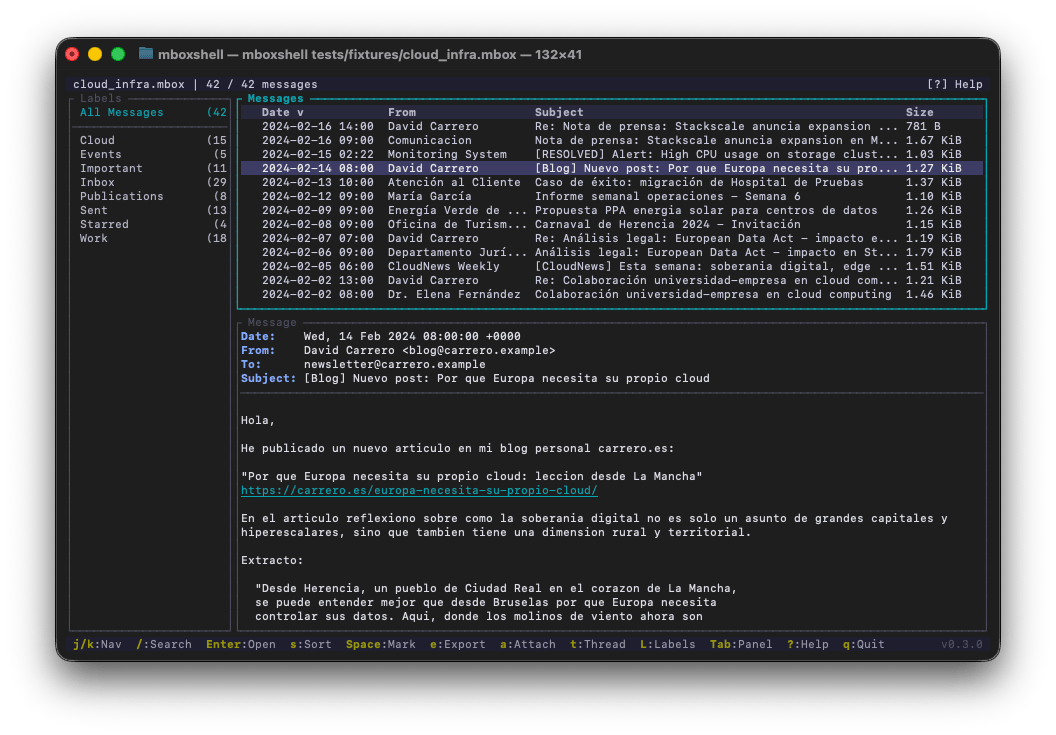 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 yuejd/ios_restriction_passcode_crack---python-version
Decifrare ios Codice di restrizione in Python
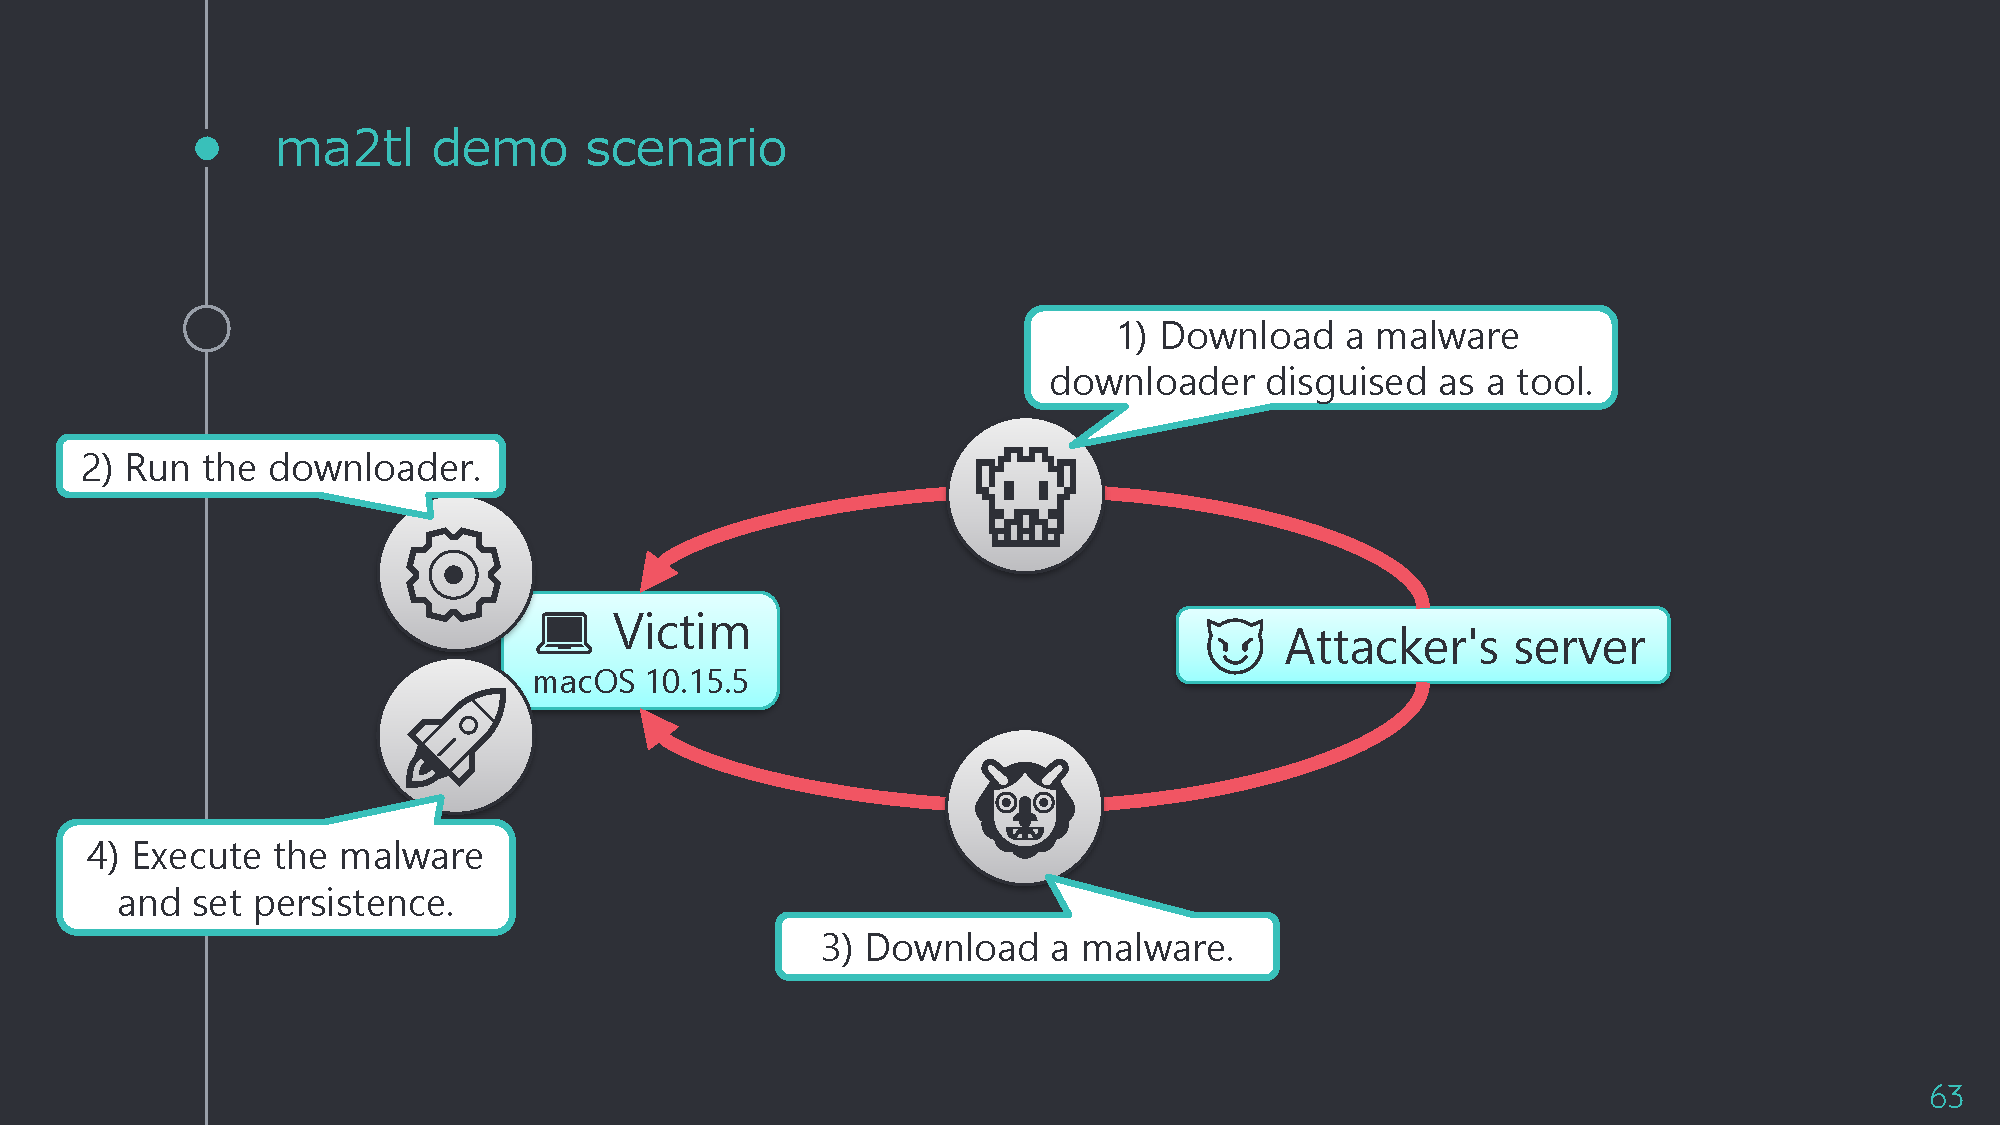 mnrkbys/ma2tl
Generatore di timeline forense per macOS che utilizza i DB dei risultati di analisi di mac_apt
 karim852/kage-dfir-toolkit
Console di triage DFIR per host Windows che concatena raccolta di artefatti, timeline correlate con Sigma, scansioni YARA, ispezione di socket e…
 crowdstrike/xwf-yara-scanner
Scanner YARA nativo X-Tension per X-Ways Forensics, che consente la scansione di file in-snapshot con supporto RVS multi-threaded, output in tabelle…
 bedrock-safeguard/gentlemen-decryptor
Primo decryptor in assoluto per il ransomware The Gentlemen — recupera le chiavi di crittografia dai dump della memoria di processo tramite…
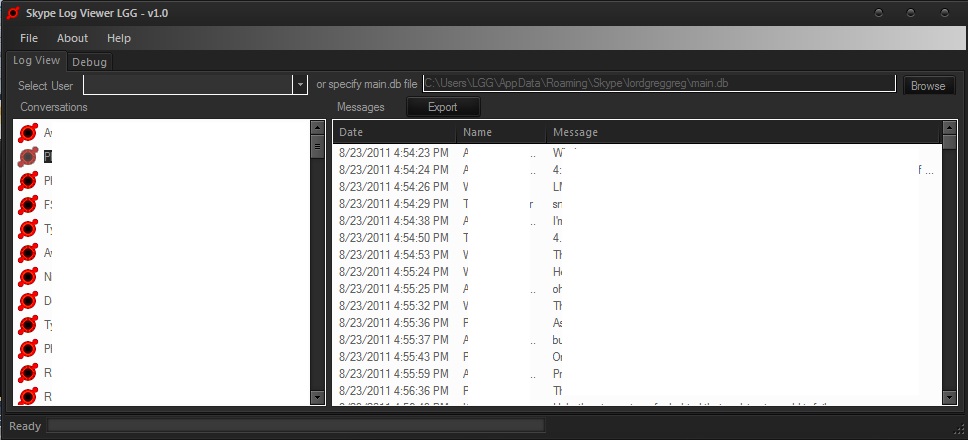 lgggreg/skype-log-viewer
Scarica e visualizza la cronologia di Skype senza Skype
 grizzzer/cve-2026-42978-poc-research
CVE-2026-42978 — Condizione di gara Use-After-Free in Windows Push Notifications (WpnService). Diff della patch, analisi della causa principale,…
 infobyte/cve-2023-21036
Rilevamento e sanificazione per Acropalypse Now - CVE-2023-21036
 knight0x07/onenoteanalyzer
Uno strumento basato su C# per analizzare documenti OneNote dannosi
 paul-tew/lifer
Esaminatore di file di collegamento di Windows (scorciatoie)
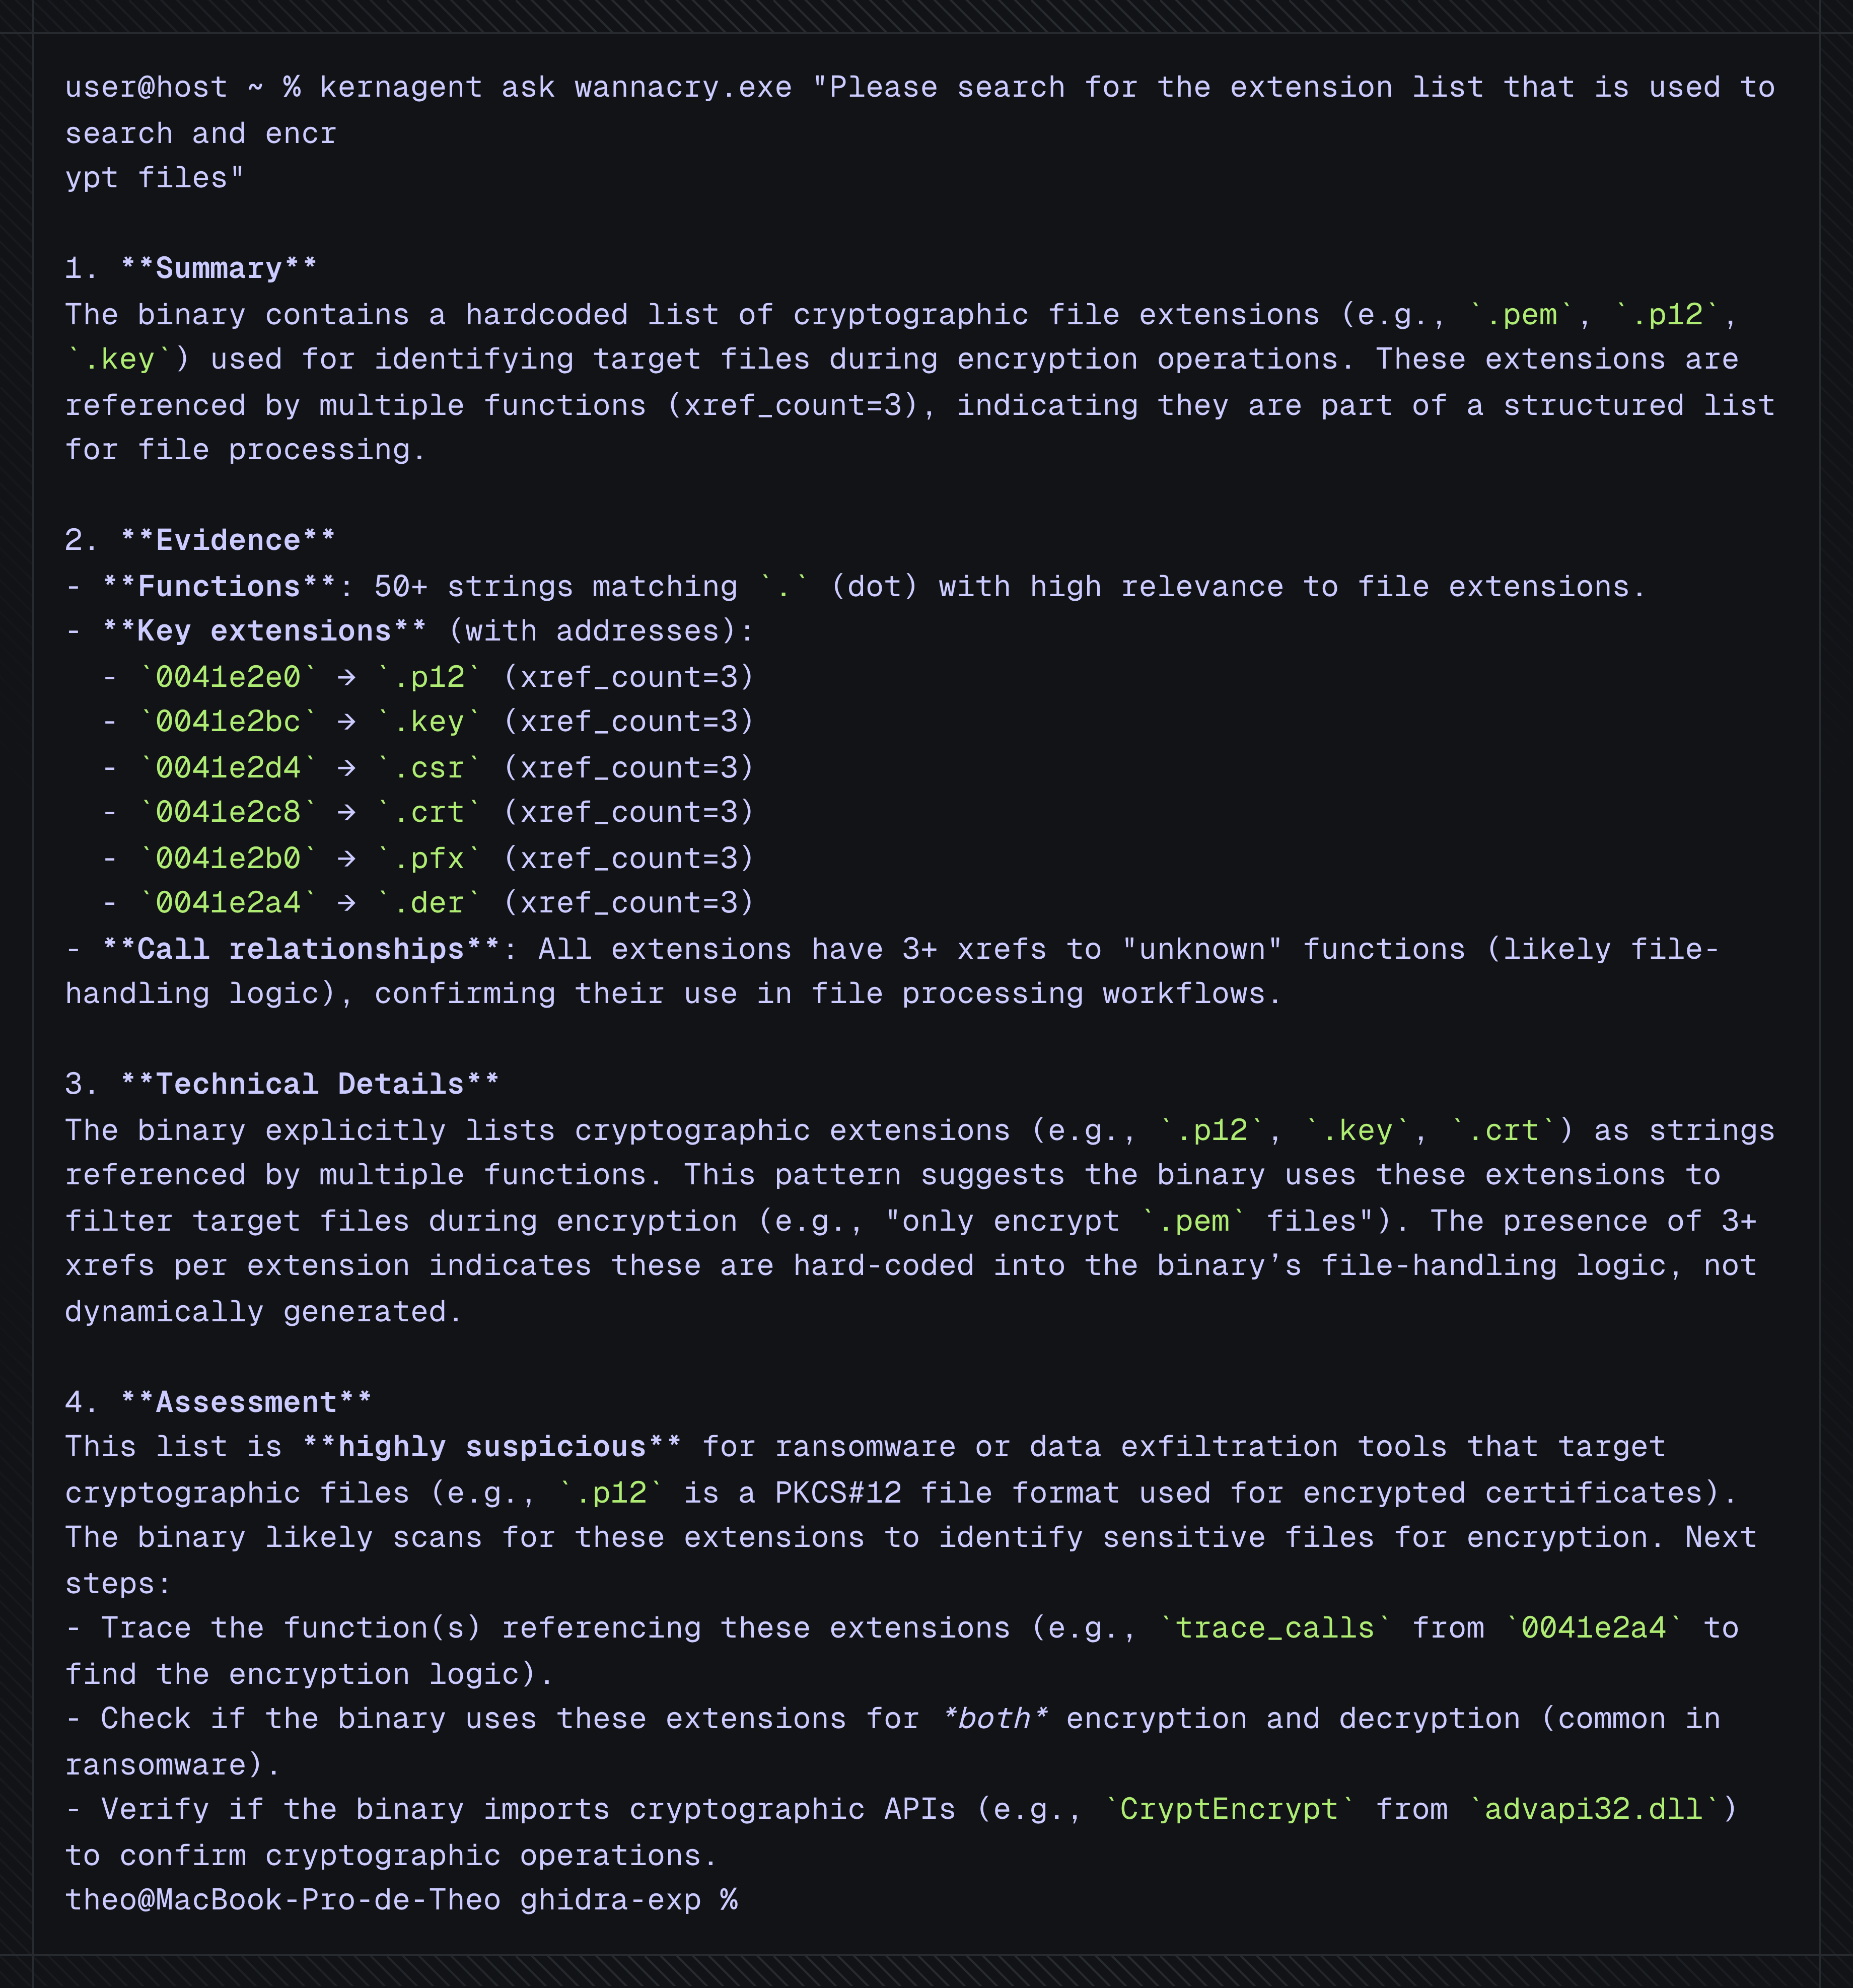 karib0u/kernagent
Agente AI headless per reverse engineering deterministico.