
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Pagina 25 | Kitploit
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k3 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k18 giorni fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k1 giorno fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k18 giorni fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k12h 54m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k4 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k1 giorno fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23010 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
939 risultati
Vol3xp preview

Vol3xp

GitHubmemoryforensics1/vol3xp

Volatility Explorer Suit (volatility 3)

memory-forensicsreverse-engineeringforensics+3
703 anni fa
rawsec-cybersecurity-inventory preview

rawsec-cybersecurity-inventory

GitLabrawsec/rawsec-cybersecurity-list

Inventario curato di strumenti e risorse di cybersecurity che coprono penetration testing, forensics, OSINT, sicurezza web, analisi malware,…

osintvulnerability-scannersforensics+9
362 mesi fa
SPiCa preview

SPiCa

GitHub0xkirisame/spica

Rilevatore di rootkit Linux basato su eBPF che utilizza analisi multi-canale a vista incrociata (sched_switch, NMI, /proc) per rilevare DKOM,…
defensive-toolsioc-managementforensics+7
1043 mesi fa
Anti-Forensics preview

Anti-Forensics

GitHubashemery/anti-forensics

Un repository per tracciare le tecniche anti-forensi.
encryption-decryption-toolsforensicssteganography+3
1213 anni fa
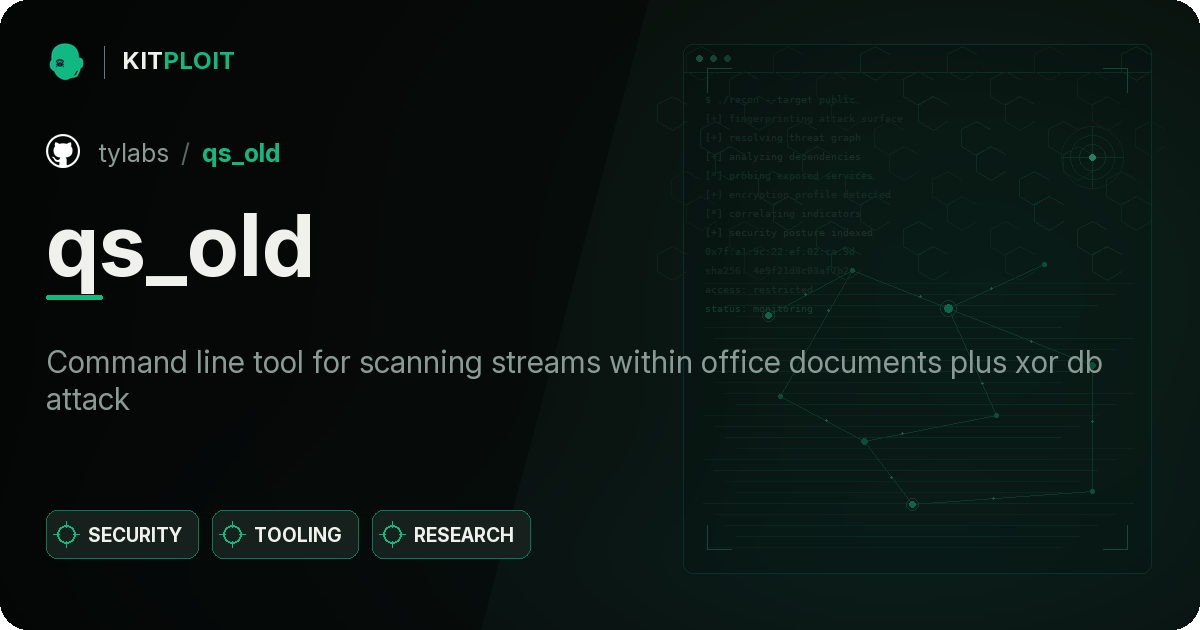
SentinelNav preview

SentinelNav

GitHubsmolfiddle/sentinelnav

SentinelNav: strumento di visualizzazione binaria e analisi forense in Python puro, senza dipendenze.
memory-forensicsreverse-engineeringforensics+4
14611 mesi fa
qs_old preview

qs_old

GitHubtylabs/qs_old

Strumento da riga di comando per la scansione di flussi all'interno di documenti Office più attacco xor db
static-analysisvulnerability-analysisforensics+1
1273 anni fa
jdvrif preview

jdvrif

GitHubcleasbycode/jdvrif

Steganography Tool for JPG Images

encryption-decryption-toolsdata-exfiltrationforensics+3
691 giorno fa
DraculaOS preview

DraculaOS

GitHubemrekybs/draculaos

Dracula OS è un sistema operativo Linux meticolosamente progettato per missioni di OSINT (Open Source Intelligence) e Cyber Intelligence.

osintreconnaissancevulnerability-scanners+9
9411 mesi fa
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Sandbox malware per VM Windows standalone che esegue capemon, con visualizzatore di triage GUI, firme YARA, estrazione IOC, analisi di rete e…
defensive-toolsioc-managementdynamic-analysis-sandboxing+7
6029 giorni fa
NoMoreXOR preview

NoMoreXOR

GitHubhiddenillusion/nomorexor

Strumento per aiutare a indovinare la chiave XOR a 256 byte di un file tramite analisi delle frequenze.
static-analysisreverse-engineeringforensics+3
918 anni fa
flowinspect preview

flowinspect

GitHub7h3ram/flowinspect

Uno strumento di ispezione di rete.
packet-sniffing-analysisvulnerability-analysisshellcode+5
829 anni fa
Linpmem preview

Linpmem

GitHubvelocidex/linpmem

Driver del kernel Linux per l'acquisizione di memoria fisica, che consente l'accesso in lettura a qualsiasi indirizzo fisico, inclusi memoria…
memory-forensicsforensicsdigital-forensics+1
1051 anno fa
dotnetfile preview

dotnetfile

GitHubpan-unit42/dotnetfile

Libreria Python per il parsing dei metadati CLR/PE negli assembly .NET, che espone stream e impronte hash per supportare l'analisi del malware e il…
static-analysishash-analysisreverse-engineering+4
1198 mesi fa
tofu preview

tofu

GitHubpuckblush/tofu

Strumento di hacking offline del filesystem Windows per Linux

password-crackingprivilege-escalationexploitation+2
984 anni fa
usbsnoop preview

usbsnoop

GitHubyeet-src/usbsnoop

Sniffer live a livello di sistema per trasferimenti USB in eBPF — decodifica il traffico USB inline (control SETUP, SCSI, HID) da due hook URB…

embedded-systems-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+7
852 mesi fa
OffsetInspect preview

OffsetInspect

GitHubwarpedatom/offsetinspect

PowerShell toolkit per l'analisi dei confini di rilevamento di AMSI/Defender e il triage statico di malware, mappa gli offset dei byte ai trigger di…
defensive-toolsstatic-analysisvulnerability-analysis+8
823 mesi fa
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

Un server MCP (Model Context Protocol) che trasforma tutte le funzioni del debugger Windows pybag in strumenti MCP nativi. Permette ai client…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
866 mesi fa
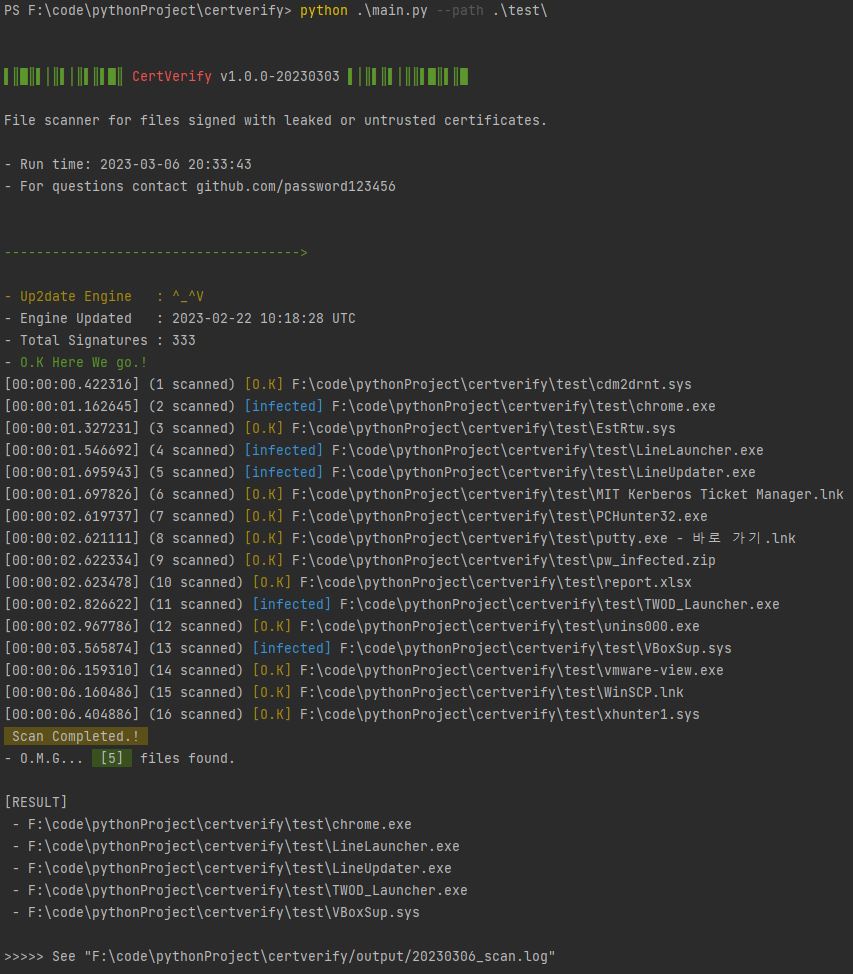
CertVerify preview

CertVerify

GitHubpassword123456/certverify

Uno scanner che individua file con certificati di firma del codice compromessi o non affidabili, scritto in python.


vulnerability-scannerscode-analysisforensics+1
643 anni fa
Precedente1…242526…53Successivo








