
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Pagina 13 | Kitploit
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k3 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k10 giorni fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k15h 17m fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k11 giorni fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k4h 42m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k8 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k2 giorni fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2302 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
930 risultati
wholeaked preview

wholeaked

GitHubutkusen/wholeaked

uno strumento di condivisione file che ti consente di trovare la persona responsabile in caso di una fuga di dati
osintdata-exfiltrationforensics+2
1.1k4 anni fa
Orbit preview

Orbit

GitHubs0md3v/orbit

Strumento di indagine sulle transazioni blockchain

osintforensicsinformation-gathering+1
6177 anni fa
wxHexEditor preview

wxHexEditor

GitHubeua/wxhexeditor

Repository GIT ufficiale di wxHexEditor
disk-forensicsreverse-engineeringforensics+2
6182 anni fa
Fenrir preview

Fenrir

GitHubneo23x0/fenrir

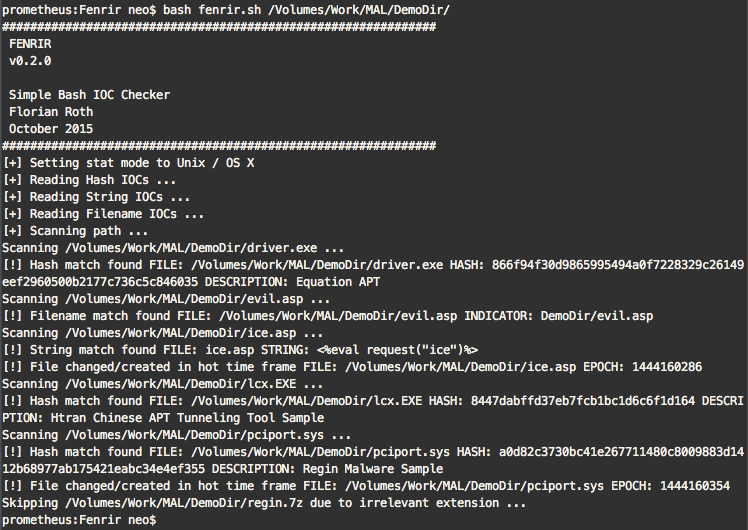
Semplice scanner IOC in Bash

ioc-managementvulnerability-analysisforensics+2
7764 anni fa
Loki-RS preview

Loki-RS

GitHubneo23x0/loki-rs

🐍 Scanner YARA e IOC multi-thread ad alte prestazioni

ioc-managementmemory-forensicsvulnerability-analysis+7
34925 giorni fa
Disk-Arbitrator preview

Disk-Arbitrator

GitHubaburgh/disk-arbitrator

Una utility forense per Mac OS X che gestisce il montaggio del file system a supporto delle procedure forensi.
disk-forensicsforensicsdata-recovery+2
7141 anno fa
Tools preview

Tools

GitHubcyberguideme/tools

Strumenti di Cybersicurezza

vulnerability-scannersforensicsweb-security+6
4297 anni fa
Meerkat preview

Meerkat

GitHubtonyphipps/meerkat

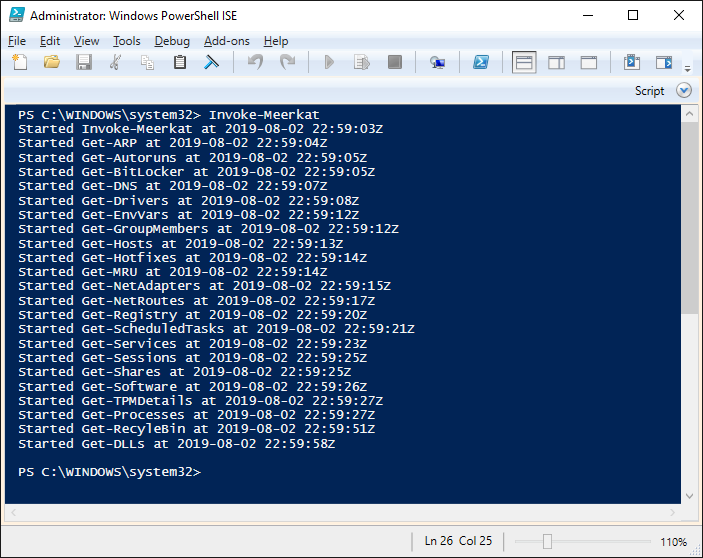
Una raccolta di moduli PowerShell progettati per la raccolta di artefatti e la ricognizione di endpoint basati su Windows.
reconnaissanceforensicsinformation-gathering+2
4831 anno fa
SSMA preview

SSMA

GitHubsecrary/ssma

SSMA - Analizzatore semplice di malware statico [Questo progetto non è più mantenuto da me]
static-analysisvulnerability-analysisforensics+1
4126 anni fa
walletool preview

walletool

GitHubqg5casz/walletool

Estrae chiavi private e indirizzi di criptovalute da file wallet.dat per Bitcoin e Litecoin, consentendo il recupero del portafoglio e l'analisi…

password-crackingforensicsdata-recovery+2
5241 mese fa
moneta preview

moneta

GitHubforrest-orr/moneta

Moneta è uno strumento di analisi della memoria in modalità utente live per Windows con la capacità di rilevare IOCs di malware.
ioc-managementmemory-forensicsvulnerability-analysis+3
8392 anni fa
clawdstrike preview

clawdstrike

GitHubbackbay-labs/clawdstrike

Motore delle policy ed EDR per flotte di agenti AI e postazioni di sviluppo. Monitora chiamate agli strumenti, accesso ai file, flussi di rete ed…
container-securityforensicscloud-security+5
28624 giorni fa
DataSurgeon preview

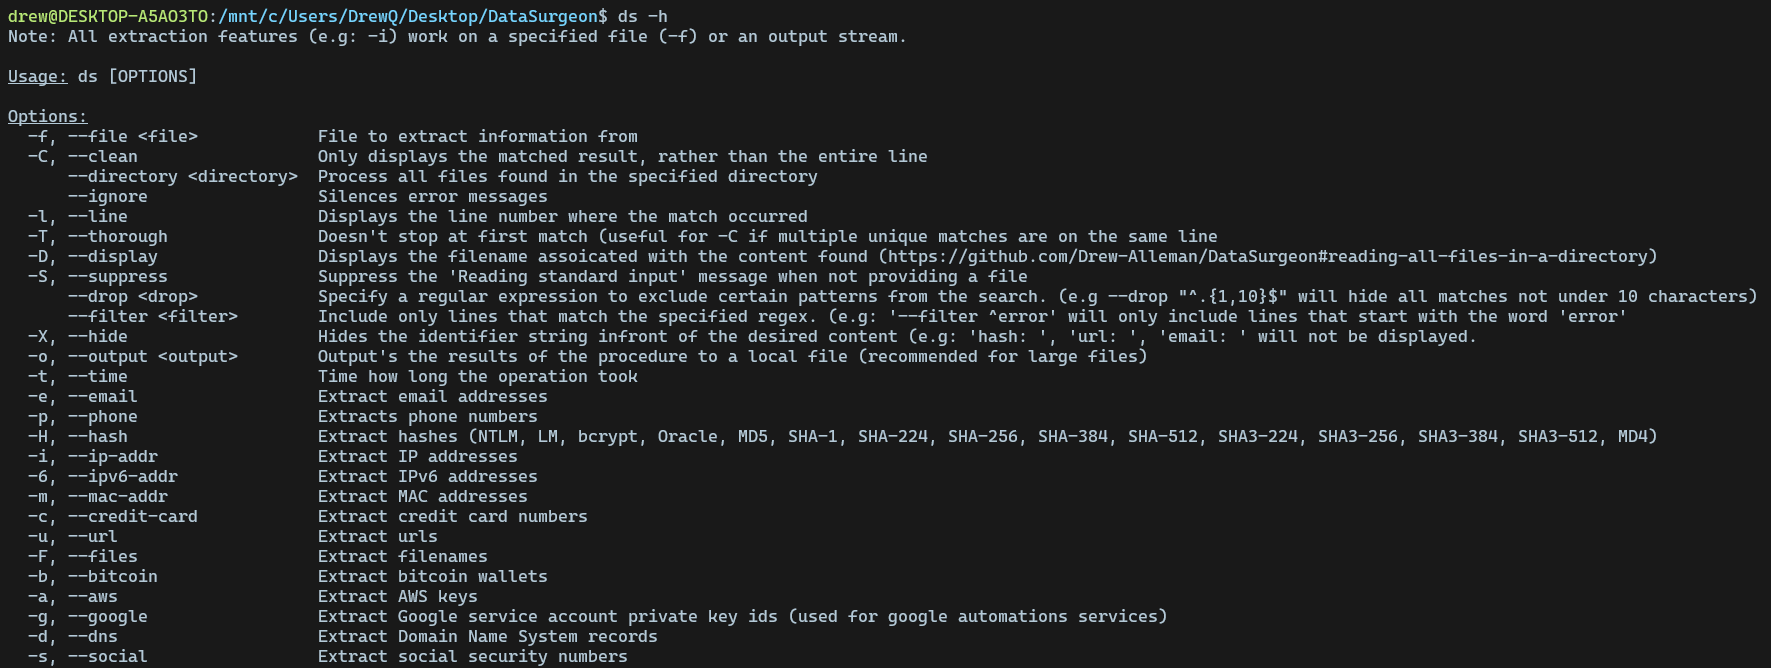
DataSurgeon

GitHubdrew-alleman/datasurgeon

Estrae rapidamente indirizzi IP, indirizzi email, hash, file, carte di credito, numeri di previdenza sociale e molto altro dal testo
osintreconnaissancehash-analysis+6
9002 anni fa
regipy preview

regipy

GitHubmkorman90/regipy

Regipy è una libreria Python indipendente dal sistema operativo per l'analisi di hive del registro offline.
forensicsdigital-forensicsthreat-intelligence+1
2775 giorni fa
Forensia preview

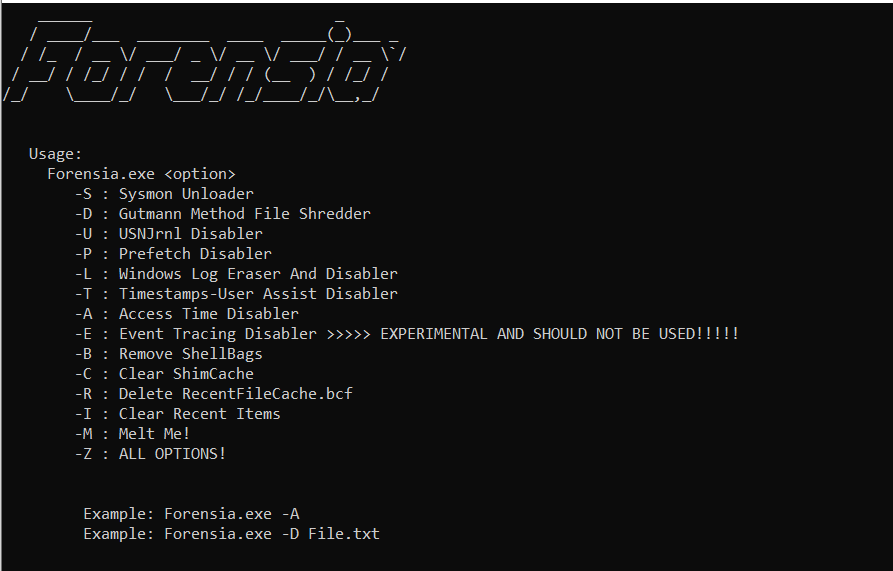
Forensia

GitHubpaulnorman01/forensia

Anti Forensics Tool per Red Teamer, utilizzato per cancellare le tracce nella fase post-sfruttamento.
defensive-toolsforensicspost-exploitation+1
7863 anni fa
MasterParser preview

MasterParser

GitHubsecurityjoes/masterparser

MasterParser è un potente strumento DFIR progettato per l'analisi e il parsing dei log Linux.

forensicsdigital-forensicseducation+3
7628 mesi fa
Fastir_Collector preview

Fastir_Collector

GitHubsekoialab/fastir_collector

Strumento di acquisizione forense live per Windows che raccoglie artefatti di sistema (registro, memoria, disco, file) in CSV/JSON per il rilevamento…

disk-forensicsmemory-forensicsforensics+3
5215 anni fa
analyzeMFT preview

analyzeMFT

GitHubrowingdude/analyzemft

analyzeMFT.py è progettato per analizzare completamente il file MFT da un filesystem NTFS e presentare i risultati nel modo più accurato possibile in…


disk-forensicsforensicsdata-recovery+1
5321 anno fa
Precedente1…121314…52Successivo








