
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 alphaseclab/all-my-collection-repos
Tutti i repository di raccolte di risorse di sicurezza che ho pubblicato.
 denandz/lpc_sniffer_tpm
Uno sniffer a basso numero di pin per ICEStick - mirato ai chip TPM
 realitynet/ios_triage
Script Bash per estrarre dati da un dispositivo iOS "chekcra1ned"
 jfarley248/meat
Questo toolkit mira ad aiutare i forensi a eseguire diversi tipi di acquisizioni su dispositivi iOS.
 apsdehal/awesome-ctf
Un elenco curato di framework CTF, librerie, risorse e software.
 telefonica/hiddennetworks-python
Strumento di analisi forense delle connessioni di dispositivi USB che traccia le relazioni fisiche dispositivo-computer attraverso reti locali e di…
 mindcrypt/powerglot
Powerglot codifica script PowerShell offensivi utilizzando polyglots . Strumento di sicurezza offensivo utile per stego-malware, escalation dei…
 secrary/ssma
SSMA - Analizzatore semplice di malware statico [Questo progetto non è più mantenuto da me]
 assafmo/xioc
Estrai indicatori di compromissione dal testo, inclusi quelli 'escapati'.
 citrix/ioc-scanner-cve-2019-19781
Scanner di Indicatori di Compromissione per CVE-2019-19781
 mandiant/ioc-scanner-cve-2019-19781
Scanner per indicatori di compromesso per CVE-2019-19781
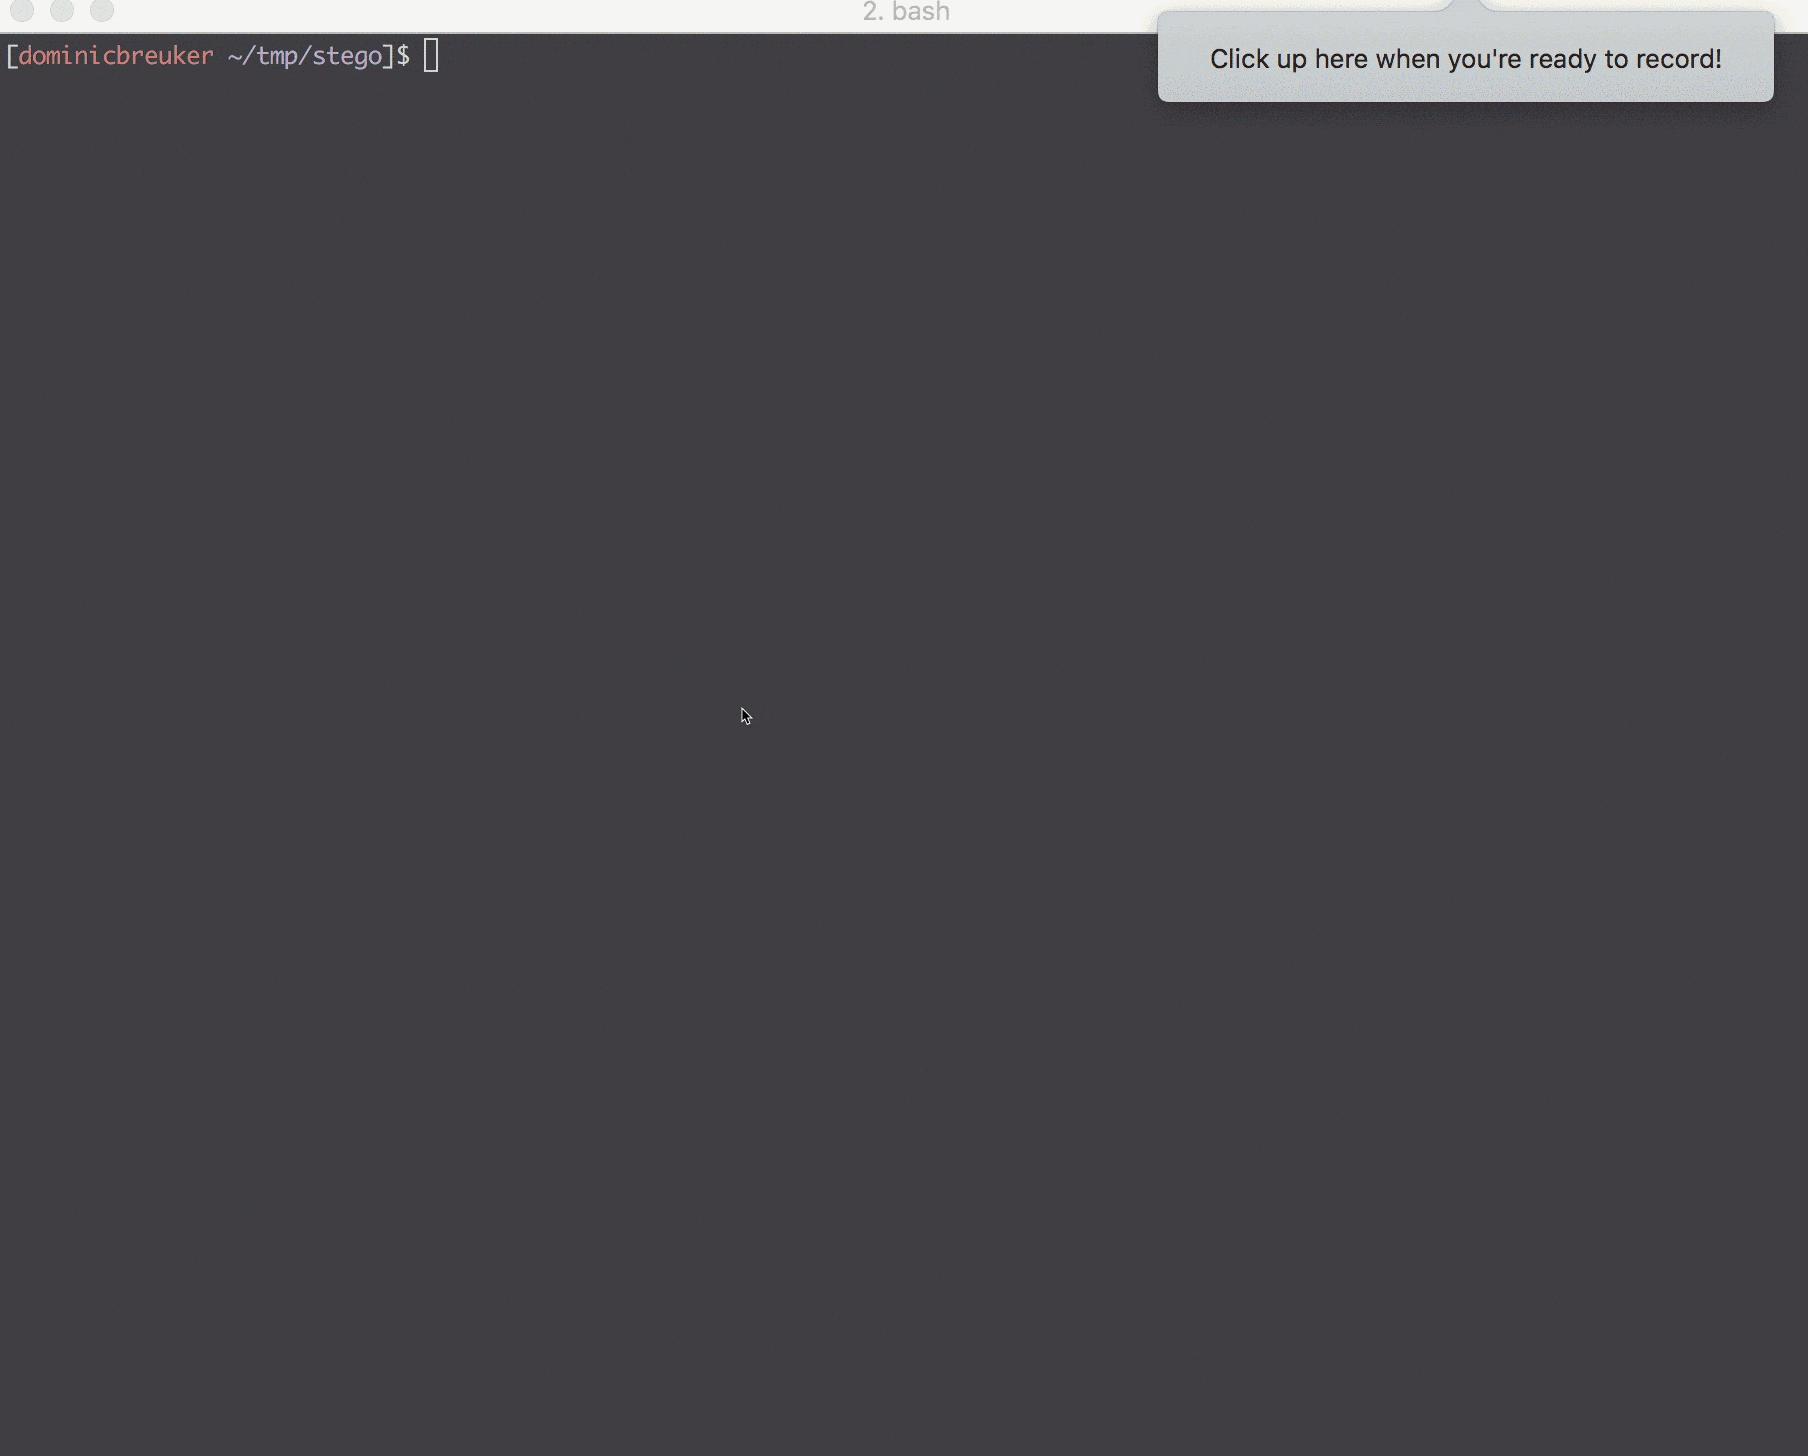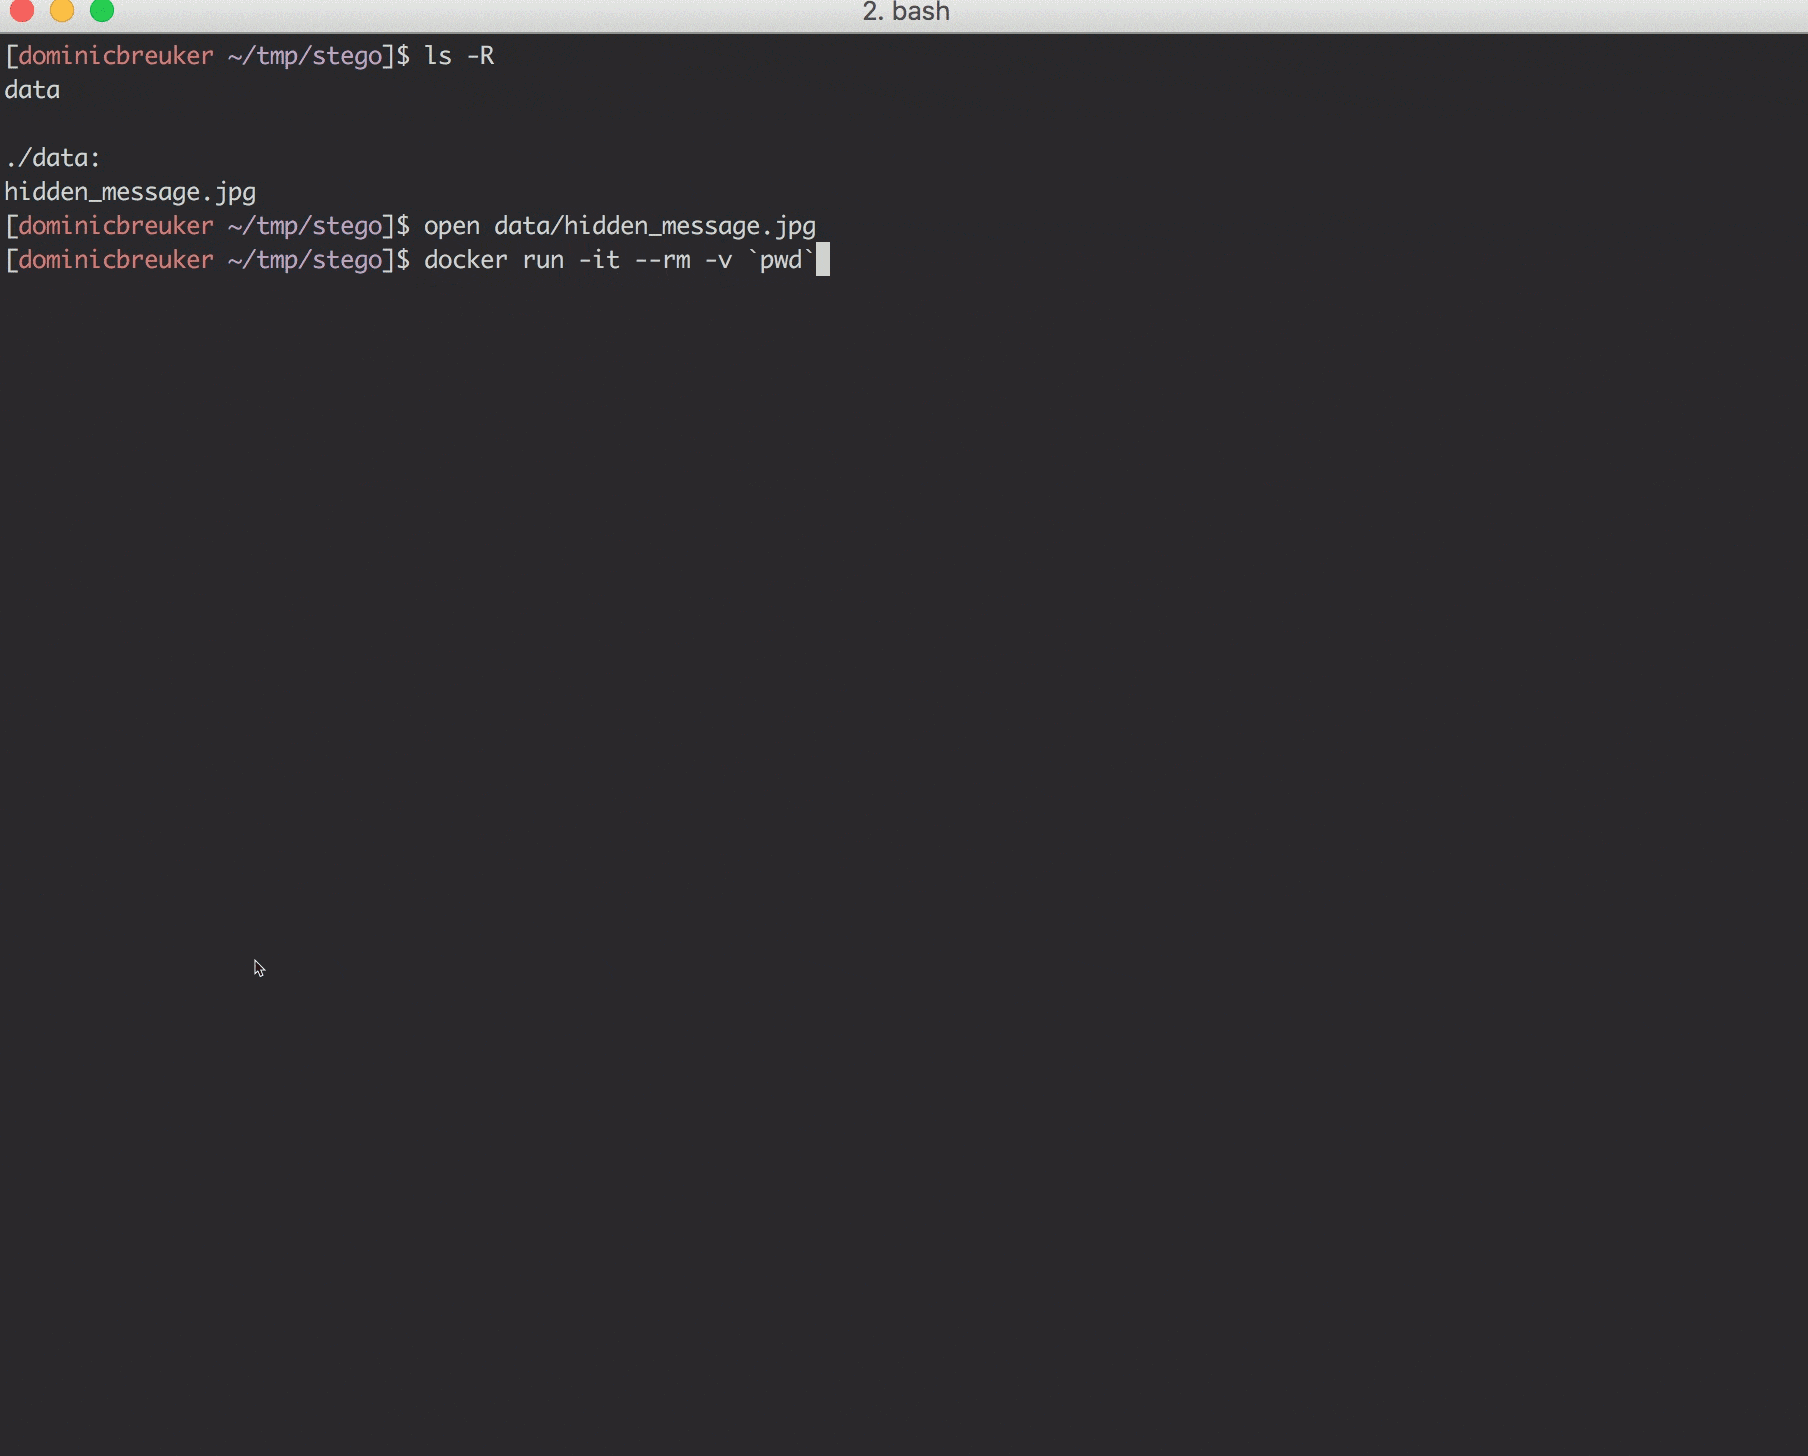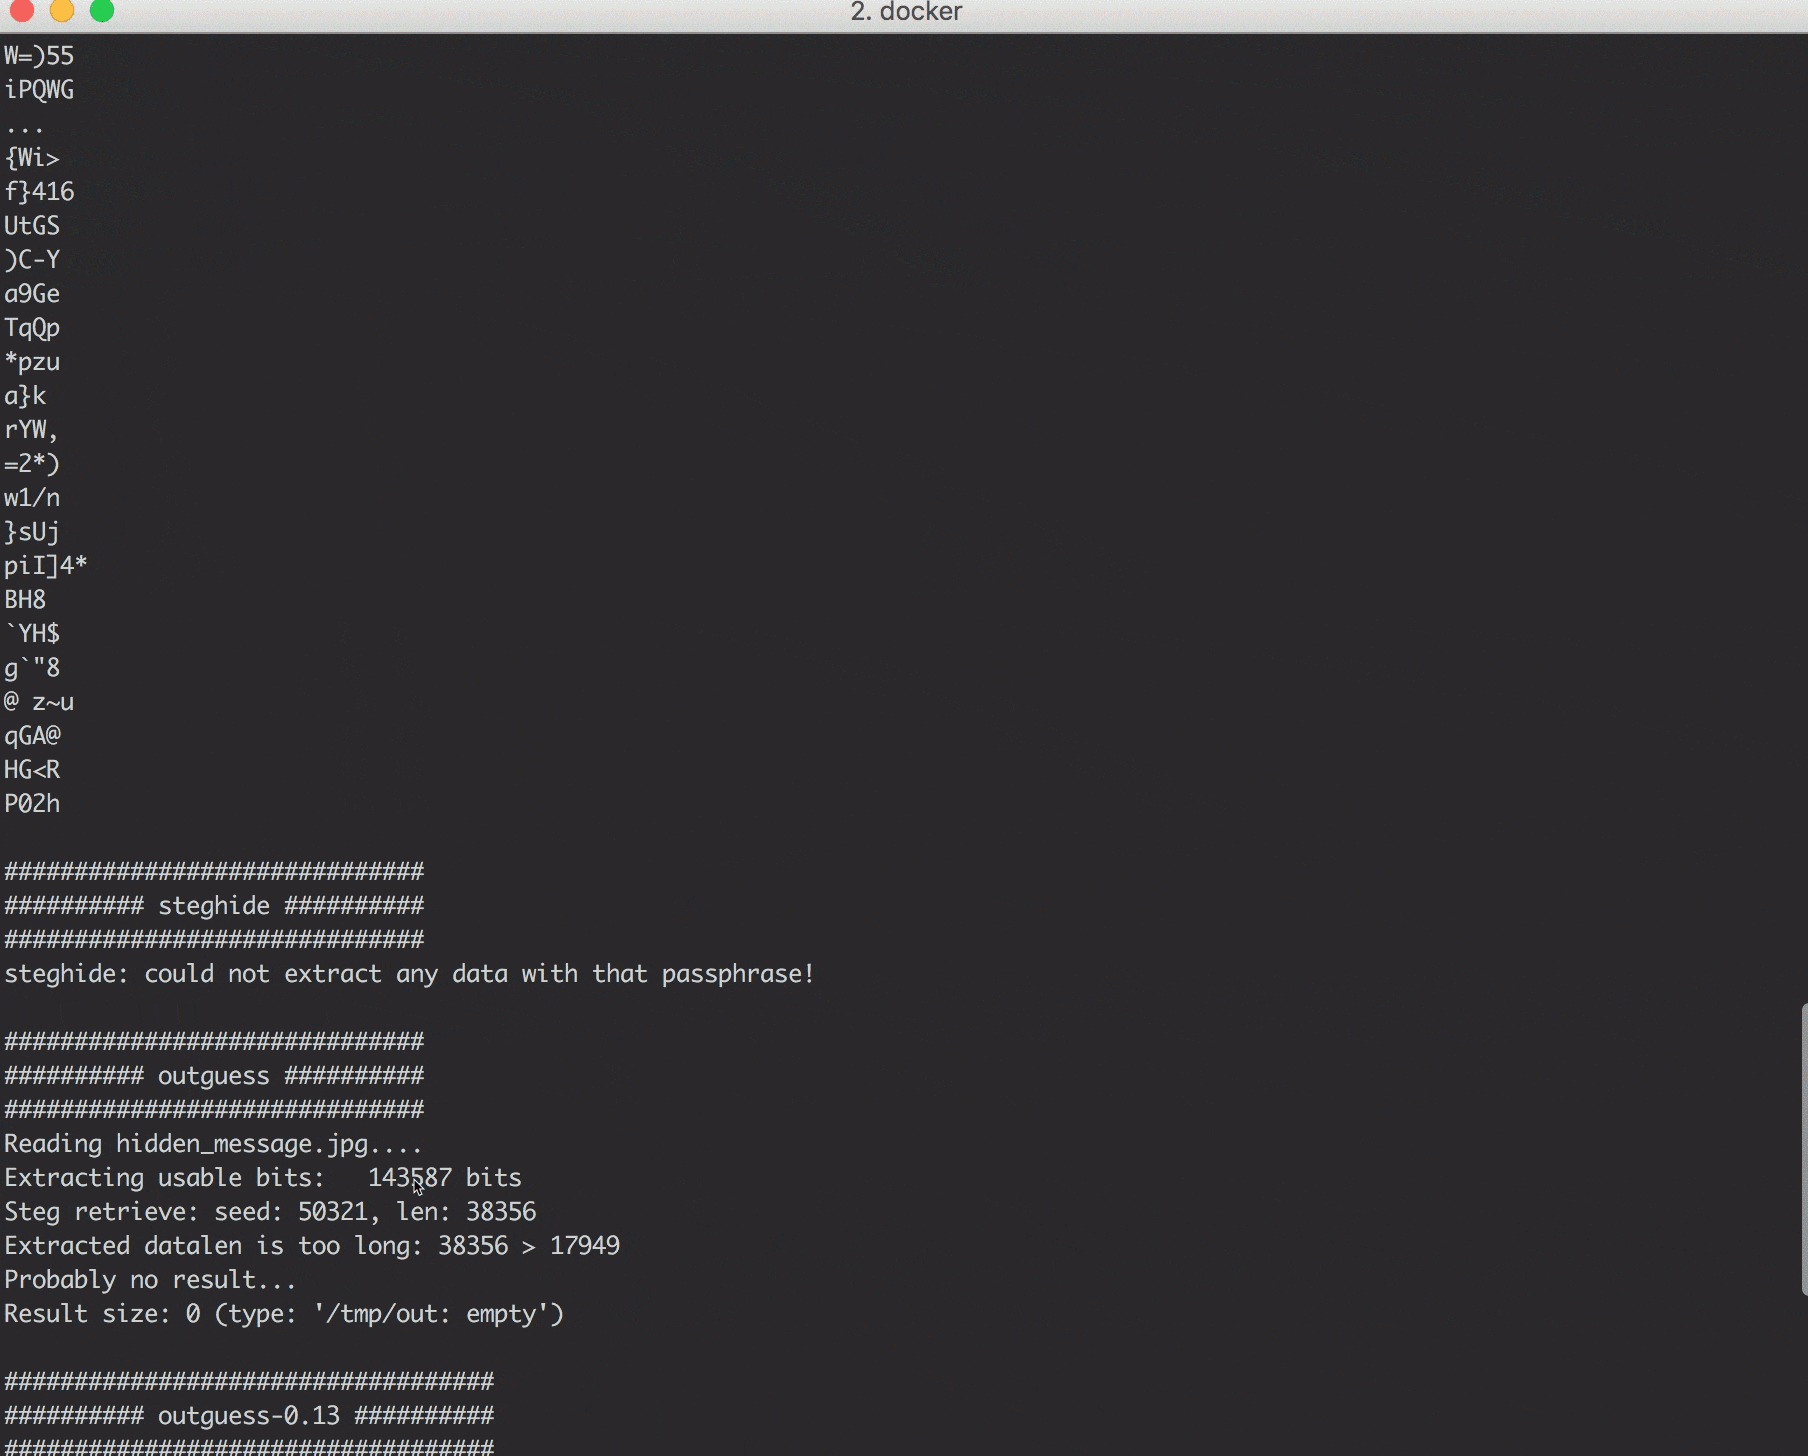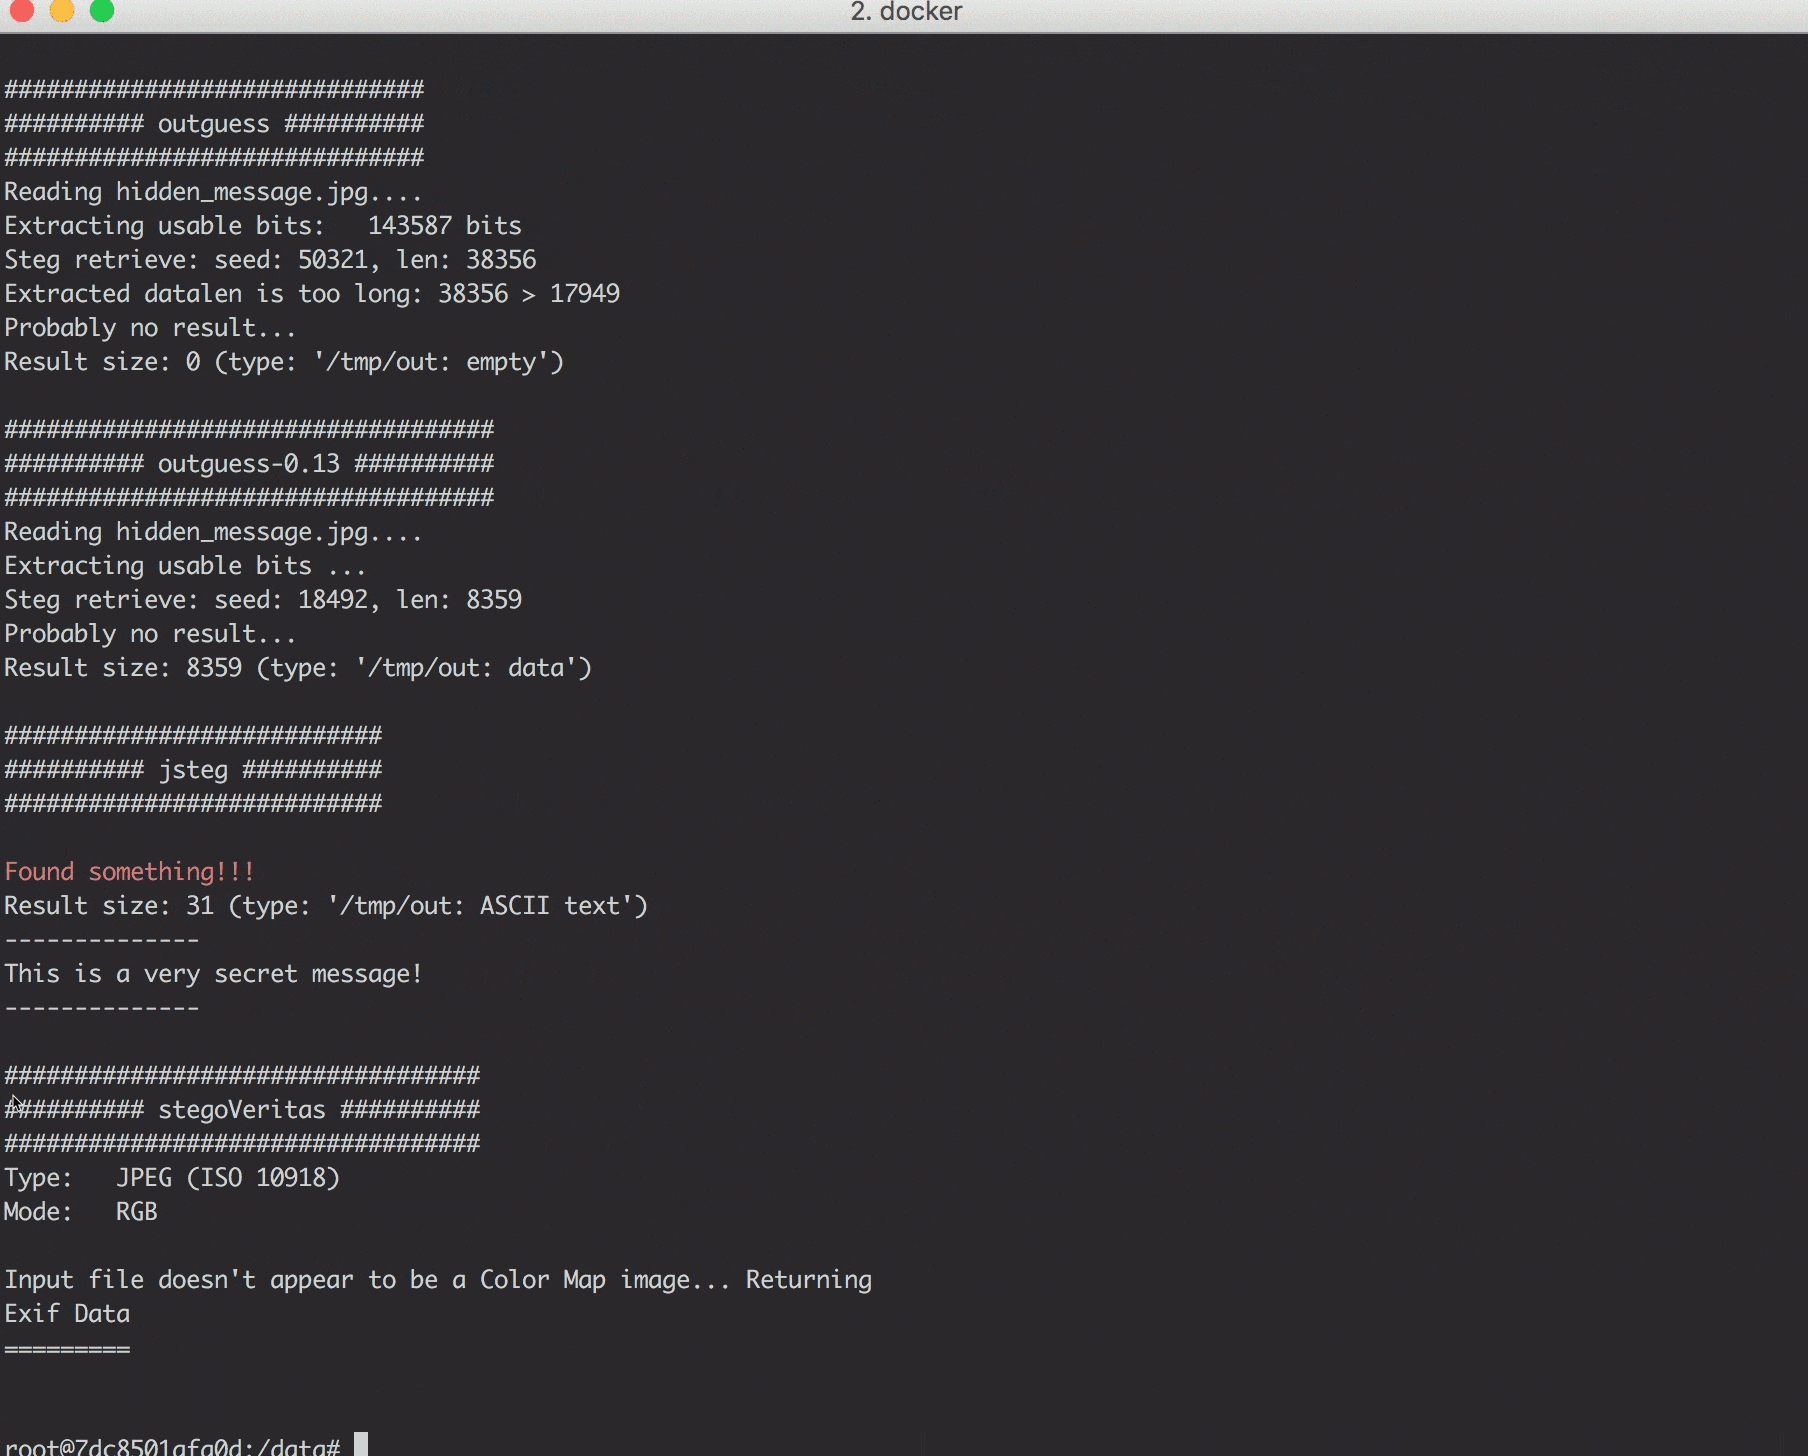 dominicbreuker/stego-toolkit
Collezione di strumenti di steganografia - aiuta con le sfide CTF
 mnrkbys/norimaci
Sandbox leggero per analisi malware su macOS che monitora l'attività di sistema tramite OpenBSM o Monitor.app, generando report dettagliati e…
 l4r1k/citrixnetscaleranalysis
🔬 Jupyter notebook per aiutare ad automatizzare parte dell'analisi forense relativa ai Citrix Netscaler compromessi tramite CVE-2019-19781
 onsec-fr/cve-2019-19781-forensic
Caccia automatizzata a script forensi per cve-2019-19781
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' è uno strumento che trova ed estrae file dai file di cattura dei pacchetti.
 halpomeranz/lmg
Script per automatizzare l'acquisizione e l'analisi della memoria Linux
 vdisec/cve-2019-19871-auditguide
Guida di audit per la vulnerabilità Citrix ADC CVE-2019-19871. Raccolta da più fonti e valutazioni delle minacce. Verrà aggiornata man mano che…








