

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1 mese fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2 giorni fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1 mese fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k0 giorni fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5k7 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1k1 giorno fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23012 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
958 risultati
whids preview

whids

GitHub0xrawsec/whids

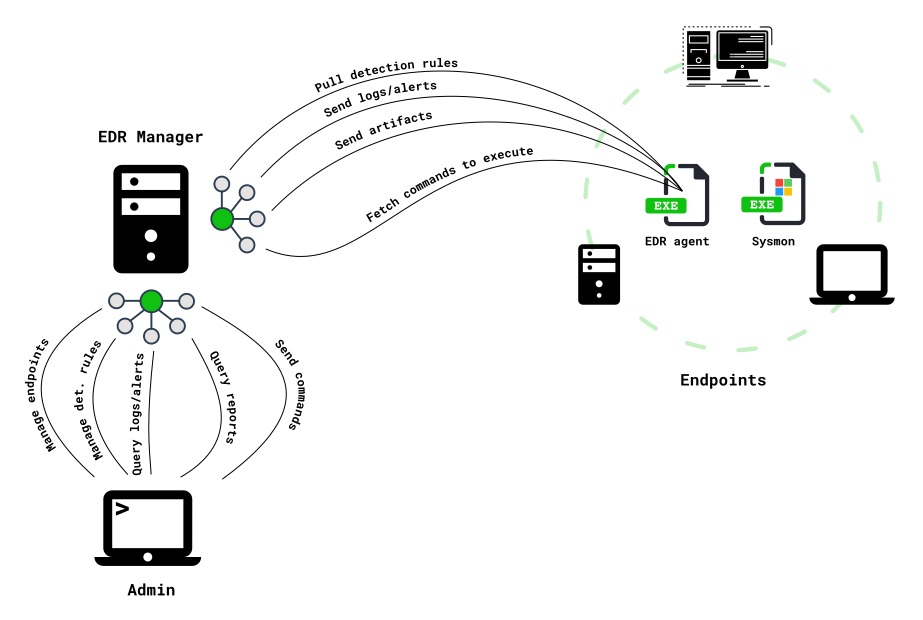
EDR per Windows con motore di rilevamento basato su Gene, raccolta di artefatti in tempo reale, integrazione di Sysmon e API REST per la gestione di…

forensicsincident-response
1.3k4 anni fa
imaginaryC2 preview

imaginaryC2

GitHubfelixweyne/imaginaryc2

Imaginary C2 è uno strumento Python che mira ad aiutare nell'analisi comportamentale (di rete) del malware. Imaginary C2 ospita un server HTTP che…

packet-sniffing-analysisdynamic-analysis-sandboxingforensics+5
4464 anni fa
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Documentazione di Incident Response resa facile. Sviluppata da Incident Responder per Incident Responder.

forensicsinformation-gatheringdigital-forensics+3
1.1k4 anni fa
Skadi preview

Skadi

GitHuborlikoski/skadi

Raccogli, elabora e caccia con dati basati sull'host da MacOS, Windows e Linux

disk-forensicsosintmemory-forensics+9
5174 anni fa
Random-Scripts preview

Random-Scripts

GitHubstar-sg/random-scripts

Raccolta di script Python DFIR e OSINT per analizzare campioni LNK malevoli, estrarre oggetti OLE da MHTML e calcolare l'hash dei favicon per scovare…

osinthash-analysisscripting-automation+5
24 anni fa
proxynotshell-IOC-Checker preview

proxynotshell-IOC-Checker

GitHubrjsudlow/proxynotshell-ioc-checker

Script per verificare la presenza di IOC creati da ProxyNotShell (CVE-2022-41040 e CVE-2022-41082)

ioc-managementvulnerability-analysisforensics+3
54 anni fa
moonwalk preview

moonwalk

GitHubmufeedvh/moonwalk

Copri le tue tracce durante lo sfruttamento di Linux lasciando zero tracce nei log di sistema e nei timestamp del filesystem.

privilege-escalationforensicspost-exploitation+2
1.5k4 anni fa
usbrip preview
Archived

usbrip

GitHubsnovvcrash/usbrip

Tracciamento della cronologia degli eventi USB su GNU/Linux

forensicsdigital-forensicsthreat-intelligence+2
1.2k4 anni fa
MemTracer preview

MemTracer

GitHubmayhamad/memtracer

Strumento di analisi della memoria in tempo reale per rilevare DLL .NET caricate in modo riflessivo, analizzando le regioni di memoria dei processi…

memory-forensicsforensicsmalware-analysis+1
644 anni fa
AoratosWin preview

AoratosWin

GitHubpinoywh1z/aoratoswin

Uno strumento che rimuove le tracce delle applicazioni eseguite su Windows OS.

defensive-toolsforensicsprivacy+1
1194 anni fa
routeros-scanner preview

routeros-scanner

GitHubmicrosoft/routeros-scanner

Strumento per scansionare artefatti forensi e vulnerabilità di RouterOS (Mikrotik).

embedded-systems-securityvulnerability-scannersiot-security+8
9874 anni fa
LSB-Steganography preview
Archived

LSB-Steganography

GitHubrobindavid/lsb-steganography

Programma Python per steganografare file in immagini utilizzando il bit meno significativo.

encryption-decryption-toolsdata-exfiltrationforensics+3
9574 anni fa
Network-Filesystem-Forensics preview

Network-Filesystem-Forensics

GitHubgilberto47831/network-filesystem-forensics

Report sulla post-esploitazione di honeypot che sfrutta il vulnerabile wu-ftpd (CVE-2001-0550)

vulnerability-analysisnetwork-forensicsforensics+2
4 anni fa
DMA-ProcessDumper preview

DMA-ProcessDumper

GitHubgmh5225/dma-processdumper

Simple Process Dumper utilizzando DMA su un dispositivo FPGA PCIe

memory-forensicsreverse-engineeringdata-exfiltration+3
4 anni fa
Get-AppLockerEventlog preview

Get-AppLockerEventlog

GitHubromaissaadjailia/get-applockereventlog

Questo è un repository per recuperare il log eventi di Applocker analizzando il win-event log.

forensicsthreat-intelligenceincident-response+1
294 anni fa
DOCxNGINxFX preview

DOCxNGINxFX

GitHubhellgatecorp/docxnginxfx

Deep File Forense. Crea o manipola Wordlist da documenti di testo (es: per BruteForcing). Salvala riga per riga come file binario .BIN o come file di…

password-crackingforensicsutilities-frameworks
94 anni fa
dismember preview

dismember

GitHubliamg/dismember

:knife: Scansiona la memoria alla ricerca di segreti e altro. Forse alla fine un toolkit /proc completo.
memory-forensicsforensicsinformation-gathering+2
6744 anni fa
xpid preview

xpid

GitHubkrisnova/xpid

Scoperta di processi Linux. Libreria C, binding Go, Runtime.

forensicsinformation-gathering
2244 anni fa
Precedente1…404142…54Successivo








