

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1 mese fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2 giorni fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1 mese fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k0 giorni fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5k7 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1k1 giorno fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23012 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
958 risultati
AMDH preview

AMDH

GitHuba-yatta/amdh

Indurimento dei Dispositivi Mobili Android

android-securitystatic-analysismobile-app-pentesting+4
2223 anni fa
infosec-interview-questions preview

infosec-interview-questions

GitHubpbnj/infosec-interview-questions

🗒️ Una raccolta [in lavorazione] di domande per colloqui per ruoli di Information Security

vulnerability-analysisforensicsweb-security+6
1383 anni fa
frida-stalker-NtStrace preview

frida-stalker-NtStrace

GitHubgmh5225/frida-stalker-ntstrace

Tracer di chiamate di sistema basato su frida-stalker su Windows (x64).

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
33 anni fa
FACT preview

FACT

GitHubunicornunicode/fact

Raccoglie, elabora e visualizza dati forensi da cloud e cluster di macchine on-premise per la risposta agli incidenti e le indagini digitali.

forensicsdigital-forensicscloud-security
173 anni fa
Forensia preview

Forensia

GitHubpaulnorman01/forensia

Anti Forensics Tool per Red Teamer, utilizzato per cancellare le tracce nella fase post-sfruttamento.

defensive-toolsforensicspost-exploitation+1
7863 anni fa
LaZagneForensic preview

LaZagneForensic

GitHubalessandroz/lazagneforensic

Decrittazione delle password di Windows da file di dump

password-crackingencryption-decryption-toolsforensics+1
5203 anni fa
pict preview

pict

GitHubthomasareed/pict

Kit modulare per la risposta agli incidenti progettato per raccogliere dati forensi da endpoint macOS potenzialmente infetti, catturando artefatti…

forensicsinformation-gatheringpost-exploitation+2
953 anni fa
CVE-2022-47966_checker preview

CVE-2022-47966_checker

GitHubace-responder/cve-2022-47966_checker

Esegui sul tuo server ManageEngine

ioc-managementvulnerability-analysisforensics+3
23 anni fa
frida-medit preview

frida-medit

GitHubgmh5225/frida-medit

Scanner di memoria dei processi CUI multipiattaforma basato su Frida per trovare, filtrare, applicare patch ed eseguire il dump della memoria dei…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
3 anni fa
Learning-Linux-Binary-Analysis preview

Learning-Linux-Binary-Analysis

GitHubpacktpublishing/learning-linux-binary-analysis

Imparare l'analisi binaria di Linux, pubblicato da Packt

memory-forensicsexploitationreverse-engineering+7
893 anni fa
chlonium preview

chlonium

GitHubrxwx/chlonium

Clona e importa cookie e password di Chromium attraverso i browser con decrittografia offline della chiave di stato DPAPI, supportando database…

password-crackingphishing-toolsencryption-decryption-tools+6
3163 anni fa
Vol3xp preview

Vol3xp

GitHubmemoryforensics1/vol3xp

Volatility Explorer Suit (volatility 3)

memory-forensicsreverse-engineeringforensics+3
703 anni fa
grapl preview
Archived

grapl

GitHubgrapl-security/grapl

Piattaforma basata su grafi per il rilevamento e la risposta
reconnaissancethreat-feeds-aggregatorsforensics+8
6993 anni fa
CVE-2022-1388 preview

CVE-2022-1388

GitHubvaelwolf/cve-2022-1388

-- SOLO PER USO EDUCATIVO -- Proof-of-Concept RCE per CVE-2022-1388, più alcune funzionalità aggiunte per team blu e rossi
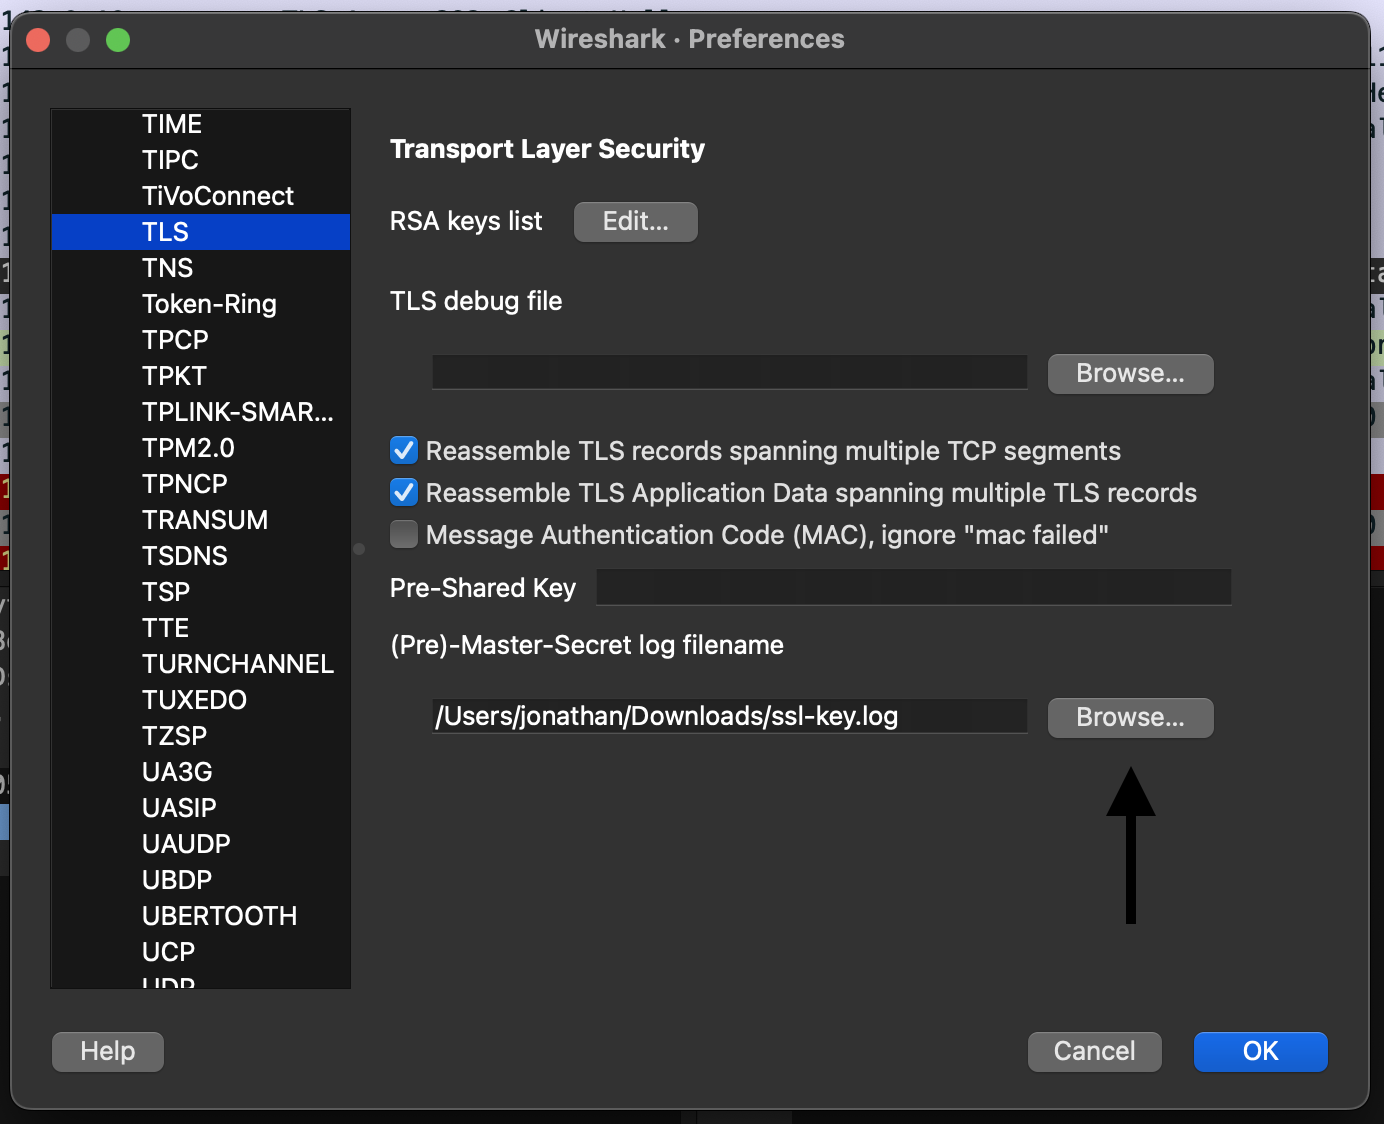
packet-sniffing-analysisvulnerability-analysisexploitation+4
73 anni fa
Snap-Scraper preview

Snap-Scraper

GitHubrhematt/snap-scraper

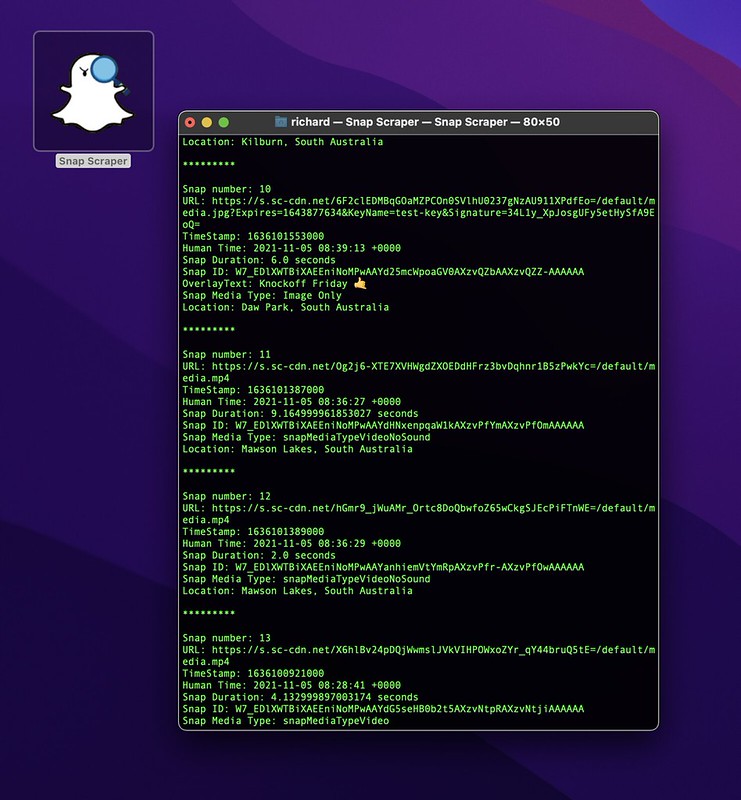
Estrae e scarica i media di Snap Map tramite coordinate per OSINT, analisi forense e ricerca. Supporta la registrazione dei metadati e il download in…
osintreconnaissanceforensics+3
1143 anni fa
Sealighter preview

Sealighter

GitHubpathtofile/sealighter

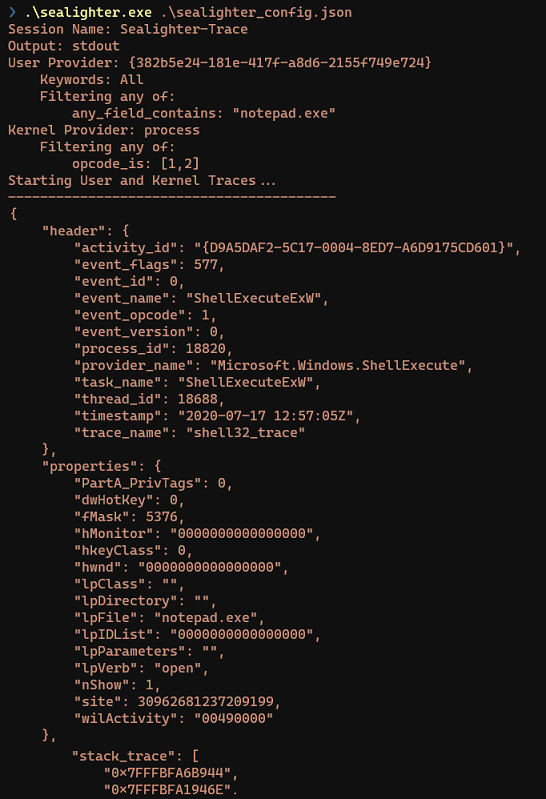
Strumento di tracciamento ETW e WPP per la ricerca sulla sicurezza. Si sottoscrive a più provider, analizza automaticamente gli eventi in JSON e…

forensicslog-analysis
3964 anni fa
keyfinder preview
Archived

keyfinder

GitHubcertcc/keyfinder

Uno strumento per trovare e analizzare file di chiavi private (e pubbliche), incluso il supporto per file APK Android.

android-securityencryption-decryption-toolsvulnerability-analysis+4
2784 anni fa
sashay preview

sashay

GitHubscalabli/sashay

Sashay è un installatore automatico per strumenti utili.

vulnerability-scannersexploitationscripting-automation+6
2114 anni fa
Precedente1…394041…54Successivo








