
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 atlas-ghostshell/cve-2025-27558_patching
Correzione della vulnerabilità CVE-2025-27558 che aveva colpito la mia immagine linux.
 velocidex/linpmem
Driver del kernel Linux per l'acquisizione di memoria fisica, che consente l'accesso in lettura a qualsiasi indirizzo fisico, inclusi memoria…
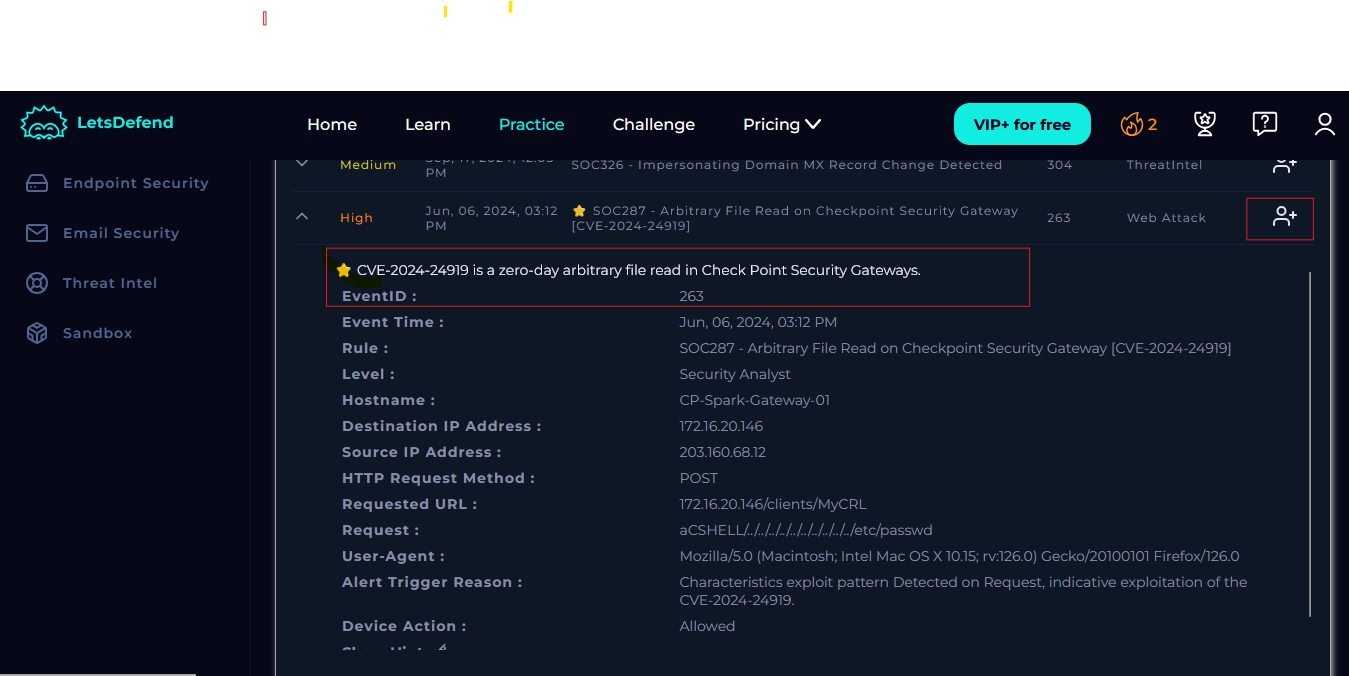 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Passo-passo per la risposta agli incidenti SOC per la lettura arbitraria di file CVE-2024-24919 sui gateway Check Point, che copre rilevamento,…
 onapsis/onapsis_cve-2025-31324_scanner_tools
Scanner basato su Python per CVE-2025-31324 che identifica istanze vulnerabili di SAP NetWeaver Visual Composer e rileva indicatori di compromissione…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 e CVE-2025-42999 strumento di valutazione delle vulnerabilità e delle compromissioni
 microsoft/etl2pcapng
Utilità che converte un file .etl contenente una cattura di pacchetti di rete di Windows in formato .pcapng.
 yjesus/rclocals
Analizzatore di avvio di Linux
 lcbower33/stegoscan
Strumento automatizzato per il rilevamento della steganografia che esegue la scansione di siti web, server web e directory locali utilizzando il…
 hellman/xortool
Uno strumento per analizzare il cifrario XOR multi-byte
 hackinglz/panrapidcheck
Estrai informazioni utili dal file di supporto PANOS per CVE-2024-3400
 volatilityfoundation/volatility
Un framework avanzato per l'analisi forense della memoria
 cakescats/airborn-ios-cve-2025-24252
Estrattore di artefatti di log delle vulnerabilità Airborne di iOS da LogArchive CVE-2025-24252
 joeavanzato/trawler
Script PowerShell che aiuta gli Incident Responder a scoprire potenziali meccanismi di persistenza degli avversari.
 sobri3195/pegasus-malware-scan
Scanner malware multilivello che combina verifica basata su hash, analisi comportamentale ed esecuzione in sandbox per rilevamento delle minacce,…
 salesforce/hassh
HASSH è uno standard di fingerprinting di rete utilizzabile per identificare specifiche implementazioni SSH client e server. Le fingerprint possono…
 cyprianatsyor/letsdefend-cve2024-3400-case-study
Strategie di rilevamento, analisi e risposta per tentativi di sfruttamento di CVE-2024-3400 che prendono di mira i portali GlobalProtect di Palo Alto…
 zephrfish/stompy
Timestomp Tool per appiattire i tempi MAC con un timestamp specifico
 m31r0n/sniprecover-cli
Rilevamento e ripristino delle catture PNG dello Strumento di cattura di Windows vulnerabili a CVE-2023-28303








