

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1 mese fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k3 giorni fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1 mese fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1 giorno fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5k7 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1k1 giorno fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23012 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
958 risultati
whatsapp-media-decrypt preview

whatsapp-media-decrypt

GitHubddz/whatsapp-media-decrypt

Decifra file multimediali crittografati di WhatsApp (immagini, video, audio, documenti) utilizzando chiavi multimediali estratte dai database iOS…

encryption-decryption-toolsforensicsmobile-forensics+1
1k6 anni fa
norimaci preview

norimaci

GitHubmnrkbys/norimaci

Sandbox leggero per analisi malware su macOS che monitora l'attività di sistema tramite OpenBSM o Monitor.app, generando report dettagliati e…
dynamic-analysis-sandboxingforensicsmalware-analysis
716 anni fa
Sealighter preview

Sealighter

GitHubpathtofile/sealighter

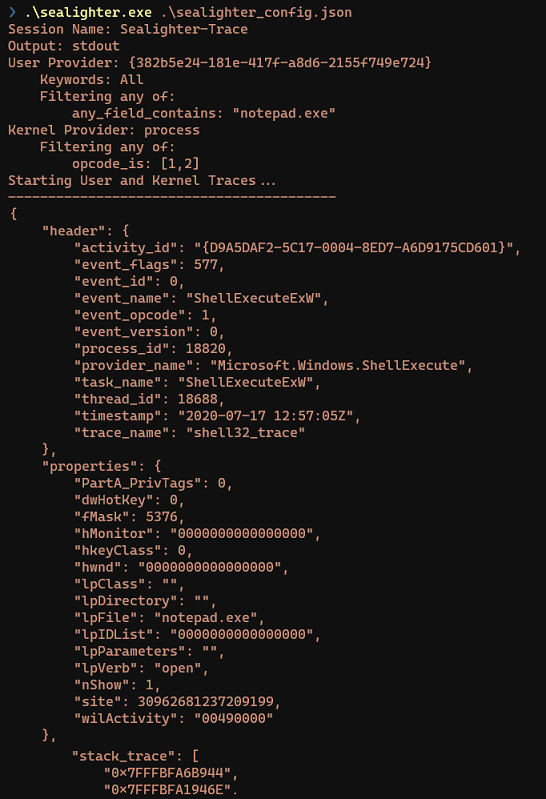
Strumento di tracciamento ETW e WPP per la ricerca sulla sicurezza. Si sottoscrive a più provider, analizza automaticamente gli eventi in JSON e…

forensicslog-analysis
3964 anni fa
hstsparser preview

hstsparser

GitHubthebeanogamer/hstsparser

Uno strumento per analizzare i database HSTS di Firefox e Chrome in artefatti forensi!

forensicsdigital-forensics
261 anno fa
etl-parser preview

etl-parser

GitHubairbus-cert/etl-parser

Parser di file di log di traccia eventi in puro Python

reverse-engineeringforensicsdigital-forensics+1
15623 giorni fa
Nightingale preview

Nightingale

GitHubrajanagori/nightingale

Nightingale Docker per Pentesters è un ambiente Dockerizzato completo, progettato su misura per il penetration testing e la valutazione delle…

osintpenetration-testing-frameworksvulnerability-scanners+7
3151 mese fa
Hunt-Sleeping-Beacons preview

Hunt-Sleeping-Beacons

GitHubtheflink/hunt-sleeping-beacons

Scanner di callstack che identifica IOCs di agenti C2 unpacked o iniettati analizzando il comportamento idle dei thread, la memoria non backed, il…

defensive-toolsmemory-forensicsforensics+3
6789 mesi fa
tofu preview

tofu

GitHubpuckblush/tofu

Strumento di hacking offline del filesystem Windows per Linux

password-crackingprivilege-escalationexploitation+2
984 anni fa
WhatsDump preview

WhatsDump

GitHubmarcog3/whatsdump

Estrai la chiave privata di WhatsApp da qualsiasi dispositivo Android non rooted (supporta Android 7+)

android-securityencryption-decryption-toolsforensics+2
2695 anni fa
pict preview

pict

GitHubthomasareed/pict

Kit modulare per la risposta agli incidenti progettato per raccogliere dati forensi da endpoint macOS potenzialmente infetti, catturando artefatti…

forensicsinformation-gatheringpost-exploitation+2
953 anni fa
DOCxNGINxFX preview

DOCxNGINxFX

GitHubhellgatecorp/docxnginxfx

Deep File Forense. Crea o manipola Wordlist da documenti di testo (es: per BruteForcing). Salvala riga per riga come file binario .BIN o come file di…

password-crackingforensicsutilities-frameworks
94 anni fa
MrKaplan preview

MrKaplan

GitHubidov31/mrkaplan

Strumento PowerShell per red teamer che cancella le prove di esecuzione fermando la registrazione degli eventi, rimuovendo gli artefatti di file e…

defensive-toolspersistence-mechanismsids-ips-evasion+3
2723 anni fa
PersistenceSniper preview

PersistenceSniper

GitHublast-byte/persistencesniper

Modulo PowerShell che può essere utilizzato da Blue Teams, Incident Responders e Amministratori di Sistema per cacciare le persistence impiantate…

defensive-toolspersistence-mechanismsforensics+1
2.1k1 anno fa
AoratosWin preview

AoratosWin

GitHubpinoywh1z/aoratoswin

Uno strumento che rimuove le tracce delle applicazioni eseguite su Windows OS.

defensive-toolsforensicsprivacy+1
1194 anni fa
prefetch-hash-cracker preview

prefetch-hash-cracker

GitHubharelsegev/prefetch-hash-cracker

Brute-force tool che recupera i percorsi completi degli eseguibili dagli hash di prefetch di Windows utilizzando file corpo, supportando le funzioni…

password-crackingforensicsdigital-forensics+1
784 anni fa
dismember preview

dismember

GitHubliamg/dismember

:knife: Scansiona la memoria alla ricerca di segreti e altro. Forse alla fine un toolkit /proc completo.
memory-forensicsforensicsinformation-gathering+2
6744 anni fa
whids preview

whids

GitHub0xrawsec/whids

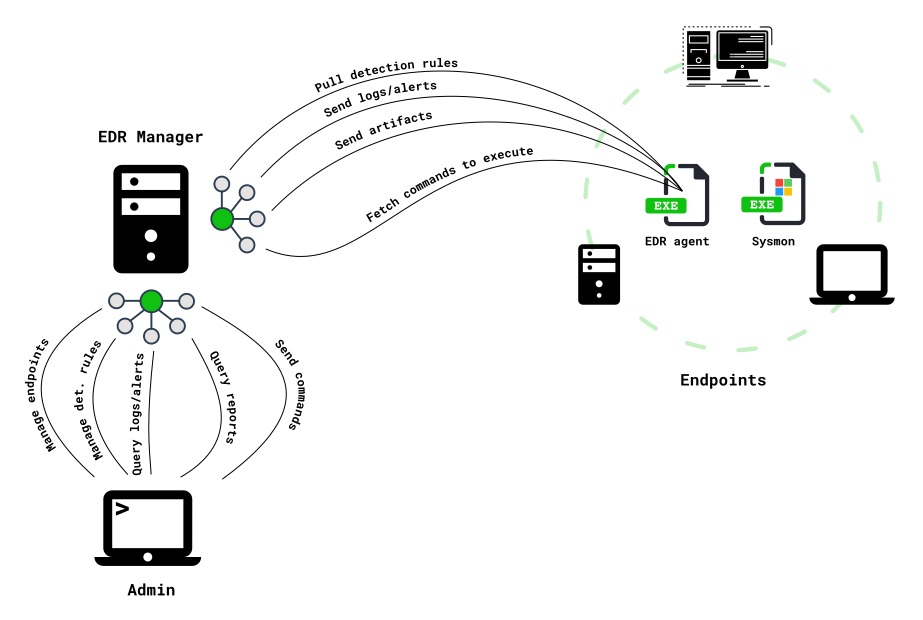
EDR per Windows con motore di rilevamento basato su Gene, raccolta di artefatti in tempo reale, integrazione di Sysmon e API REST per la gestione di…

forensicsincident-response
1.3k4 anni fa
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Monitor di sistema Windows in tempo reale con analisi avanzata di processi, rete e disco, debug dello stack trace, rilevamento malware e gestione dei…


general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6k1 giorno fa
Precedente1…424344…54Successivo







