

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1 mese fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k3 giorni fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1 mese fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1 giorno fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5k7 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1k1 giorno fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23012 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
958 risultati
CyberRange preview

CyberRange

GitHubsecdevops-cuse/cyberrange

Il Cyber Range AWS Open-Source

penetration-testing-frameworksvulnerability-scannersexploit-frameworks+6
4976 anni fa
radare2 preview

radare2

GitHubradareorg/radare2

UNIX-like reverse engineering framework and command-line toolset

android-securityembedded-systems-securitystatic-analysis+16
24.5k18h 7m fa
andriller preview

andriller

GitHubden4uk/andriller

📱 Andriller - è un'utility software con una raccolta di strumenti forensi per smartphone. Esegue un'acquisizione sola lettura, forense, non…

android-securitypassword-crackingencryption-decryption-tools+4
1.6k4 anni fa
flare-floss preview

flare-floss

GitHubmandiant/flare-floss

FLARE Obfuscated String Solver - Estrae automaticamente stringhe offuscate da malware.

disk-forensicsstatic-analysisdynamic-analysis-sandboxing+8
4.1k28 giorni fa
evtx preview

evtx

GitHubomerbenamram/evtx

Un parser veloce (e sicuro) per il formato Windows XML Event Log (EVTX)

forensicsdigital-forensicsincident-response+1
9495 giorni fa
GDA-android-reversing-Tool preview

GDA-android-reversing-Tool

GitHubcharles2gan/gda-android-reversing-tool

il decompilatore Android più veloce e potente (strumento nativo che funziona senza Java VM) per file APK, DEX, ODEX, OAT, JAR, AAR e CLASS. che…

android-securitystatic-analysisvulnerability-scanners+9
4.8k7 mesi fa
TuxResponse preview

TuxResponse

GitHubla3ar0v/tuxresponse

Script automatizzato di risposta agli incidenti Linux con triage live, acquisizione di memoria (LiME), imaging del disco, scansione YARA e…

disk-forensicsmemory-forensicsscripting-automation+5
907 mesi fa
usn_analytics preview

usn_analytics

GitHub4n6ist/usn_analytics

Non è solo un parser UsnJrnl (USN Journal Records/Change Journal Records).

disk-forensicsforensicsdata-recovery+1
248 anni fa
pcapinator preview

pcapinator

GitHubmspicer/pcapinator

Uno strumento per elaborare molti pcap utilizzando tshark

packet-sniffing-analysiswi-fi-auditingnetwork-forensics+2
1553 anni fa
etl2pcapng preview

etl2pcapng

GitHubmicrosoft/etl2pcapng

Utilità che converte un file .etl contenente una cattura di pacchetti di rete di Windows in formato .pcapng.

packet-sniffing-analysisnetwork-forensicsforensics+2
7351 anno fa
Vidar-Stealer-Reverse-Engineering preview

Vidar-Stealer-Reverse-Engineering

GitHubkaandemir993/vidar-stealer-reverse-engineering

Analisi approfondita di reverse engineering di Vidar Stealer 2.0 che copre la manomissione di Task Scheduler (timestamp 1999), il process hollowing…

memory-forensicspersistence-mechanismsreverse-engineering+7
24 mesi fa
ltm preview

ltm

GitHubagent-hellboy/ltm

ltm è un debugger della cronologia della macchina per Linux. Registra metadati di processi, file, rete, memoria e I/O a blocchi tramite eBPF, e poi…

disk-forensicsosintdynamic-analysis-sandboxing+7
234 mesi fa
inhale preview

inhale

GitHubnetspooky/inhale

Uno strumento di analisi e classificazione di malware.

static-analysishash-analysisforensics+3
1915 anni fa
xioc preview

xioc

GitHubassafmo/xioc

Estrai indicatori di compromissione dal testo, inclusi quelli 'escapati'.

ioc-managementosintforensics+3
1636 anni fa
wxHexEditor preview

wxHexEditor

GitHubeua/wxhexeditor

Repository GIT ufficiale di wxHexEditor

disk-forensicsreverse-engineeringforensics+2
6183 anni fa
email-header-analyzer preview

email-header-analyzer

GitHubcyberdefenders/email-header-analyzer

E-Mail Header Analyzer
osintforensicsinformation-gathering+2
6986 anni fa
Bramble preview

Bramble

GitHubmarcrowproject/bramble

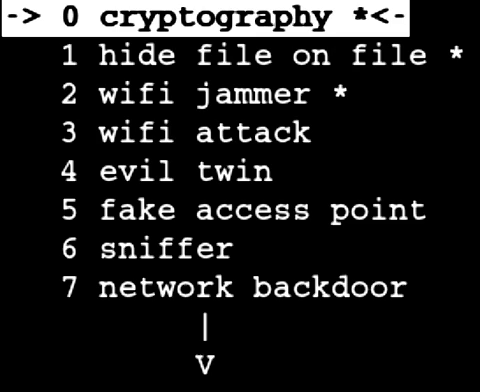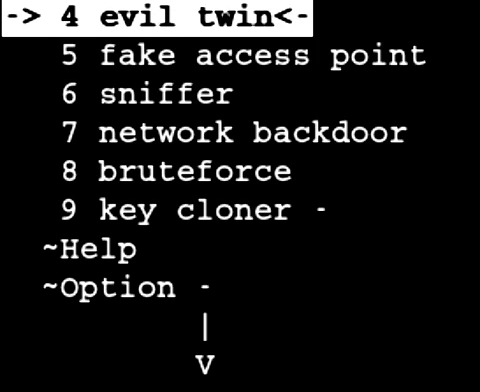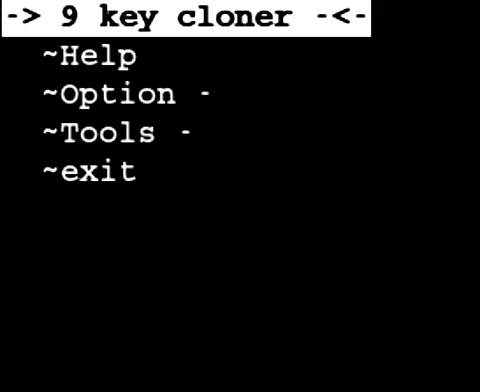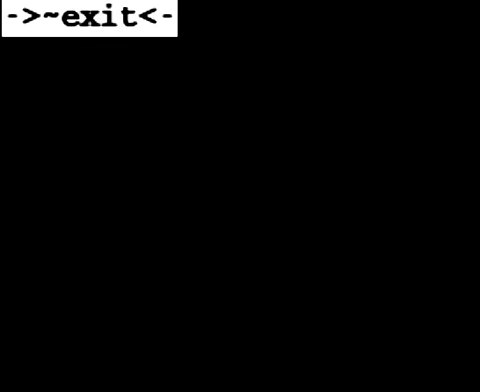
Bramble è una suite open source per hacking.

packet-sniffing-analysiswi-fi-auditingpassword-attacks+6
886 anni fa
skype-log-viewer preview

skype-log-viewer

GitHublgggreg/skype-log-viewer

Scarica e visualizza la cronologia di Skype senza Skype

osintforensicsinformation-gathering+1
558 anni fa
Precedente1…383940…54Successivo








