
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 respondiq/jsp-webshell-scanner
🔍 Un semplice script Bash per rilevare webshell JSP dannose, incluse quelle utilizzate negli exploit di SAP NetWeaver CVE-2025-31324.
 muhammad-ali007/follina_msdt_cve-2022-30190
Exploit educativo per CVE-2022-30190 (Follina) che dimostra l'esecuzione di codice remoto tramite MSDT attraverso documenti Office dannosi, con…
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
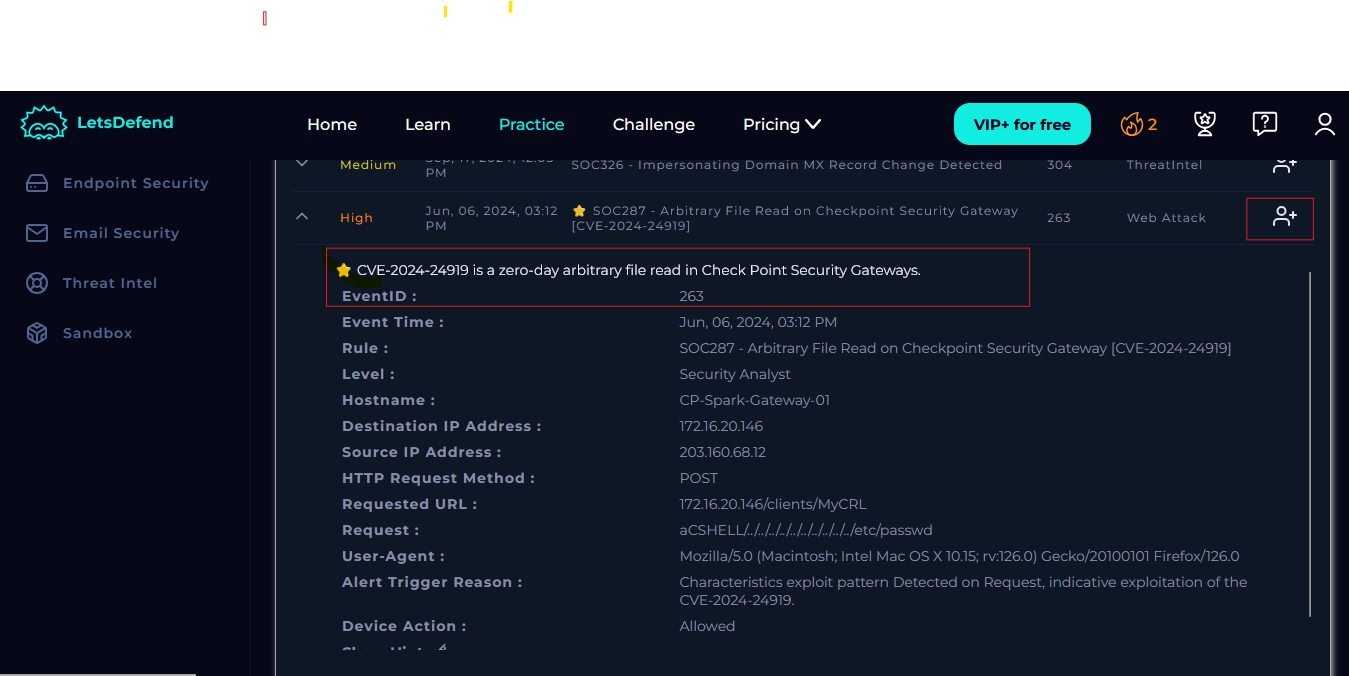 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Passo-passo per la risposta agli incidenti SOC per la lettura arbitraria di file CVE-2024-24919 sui gateway Check Point, che copre rilevamento,…
 hestat/drupal-check
Strumento per analizzare i log di Apache alla ricerca di prove di sfruttamento della CVE-2018-7600
 nicholasc03/dns-poisoning-triage-lab
Triage forense dell'avvelenamento della cache DNS su hardware legacy. Include l'analisi PCAP di iniezioni di record non richieste da 839 byte, la…
 vishvacyber/detection-tool-kit-for-cve-2026-31431
Kit di rilevamento a strati per la LPE del kernel Linux CVE-2026-31431 (Copy Fail). Fornisce regole eBPF, auditd, Sigma, diff della page-cache e…
 danielwep/cve-netscalerfilesystemcheck
Questo script controlla se il Citrix Netscaler è stato compromesso da attacchi CVE-2019-19781 e raccoglie tutte le informazioni sul filesystem.
 quaerendir/cve-2026-46331-audit
cve-2026-46331-audit script
 malejdj/cve-2026-30784-rustdesk-poc
CVE-2026-30784: PoC di Amplificazione del Traffico RustDesk hbbs e Analisi PCAP
 techgaun/cve-2025-55182-scanner
Scanner basato su Python per gli indicatori di compromissione di CVE-2025-55182. Controlla percorsi del filesystem, processi, servizi systemd,…
 ngvcanh/cve-2025-55182-attack-analysis
Analisi di attacchi reali di CVE-2025-55182 (React2Shell) - Vulnerabilità RCE nei React Server Components
 landw-hub/cve-2025-50422
Proof-of-concept per CVE-2025-50422: dimostra una disclosure di memoria heap in pdftocairo di Poppler, consentendo ad attaccanti locali di recuperare…
 logesh-git001/cve-2025-48593
"Un singolo pacchetto dannoso può compromettere il tuo dispositivo." — Android Security Team, novembre 2025
 tsale/awesome-dfir-skills
Una raccolta curata di competenze e flussi di lavoro DFIR per professionisti InfoSec.
 gcarmix/hexwalk
Visualizzatore/Editor/Analizzatore Hex compatibile con Linux/Windows/MacOS
 raj3shp/persisthunt
Script per il rilevamento della persistenza, la caccia e la raccolta di artefatti su Linux
 m10ust/machscope
Esploratore di IPC di macOS, launchd, Mach-O e relazioni di fiducia — strumento forense nativo del terminale senza dipendenze








