
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit
 vaelwolf/cve-2022-1388
-- SOLO PER USO EDUCATIVO -- Proof-of-Concept RCE per CVE-2022-1388, più alcune funzionalità aggiunte per team blu e rossi
 onsec-fr/cve-2019-19781-forensic
Caccia automatizzata a script forensi per cve-2019-19781
 bluefire-redteam-cybersecurity/bluefire-sharepoint-cve-2025-53770
Kit automatizzato per rilevamento, valutazione e remediation per SharePoint CVE-2025-53770 (CVSS 9.8). Include script PowerShell per verificare lo…
 ir-huntguardians/cve-2023-38831-hunt
Strumento basato su PowerShell per rilevare e analizzare i tentativi di exploit che prendono di mira CVE-2023-38831, supportando la risposta agli…
 ace-responder/cve-2022-47966_checker
Esegui sul tuo server ManageEngine
 justjeff211/conti-ransomware-writeup
Condotta un'indagine SOC completa su un compromesso ransomware Conti di un server Exchange utilizzando Splunk 8.2.2. Analizzati 28,145 eventi…
 qjawls2003/blacklotus-detection
Repo pubblico per qualsiasi cosa relativa a CVE-2022-21894
 rewantchaudhari/nextjs-rce-incident-response
Risposta a incidenti reali per CVE-2025-55182 (React2Shell) — iniezione di script, rimedio del server e rapporto post-incidente
 problem99-io/kodeblue
SOC, risposta agli incidenti e SecOps per server Linux in un unico agente: apprende ogni host, lo monitora con sensori a zero token, esegue il triage…
 alvin-tosh/malware-exhibit
🚀🚀 Questa è una 🎇🔥 raccolta di MALWARE DEL MONDO REALE🔥 🎇 che ho Compilato e analizzato da ricercatori🔥 per comprendere meglio le minacce…
 gengstah/windbg-mcp
Un server MCP (Model Context Protocol) che trasforma tutte le funzioni del debugger Windows pybag in strumenti MCP nativi. Permette ai client…
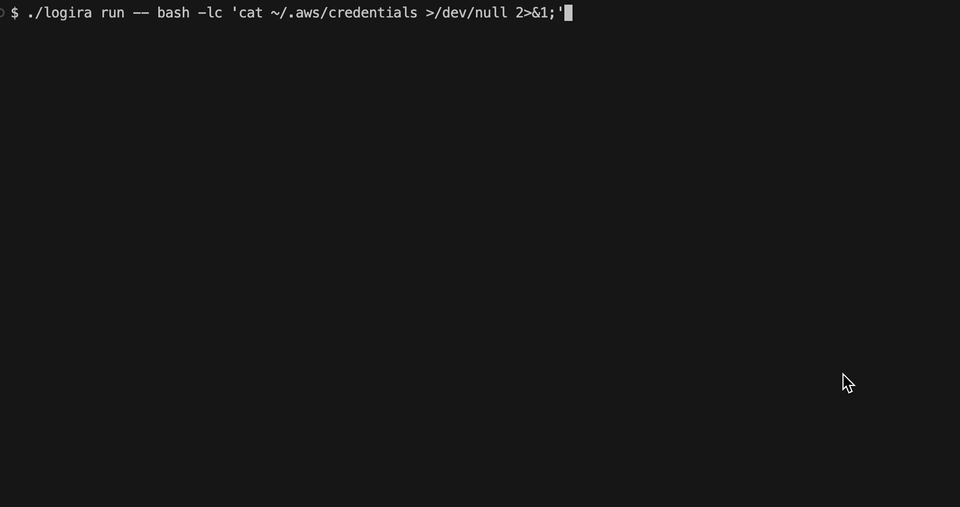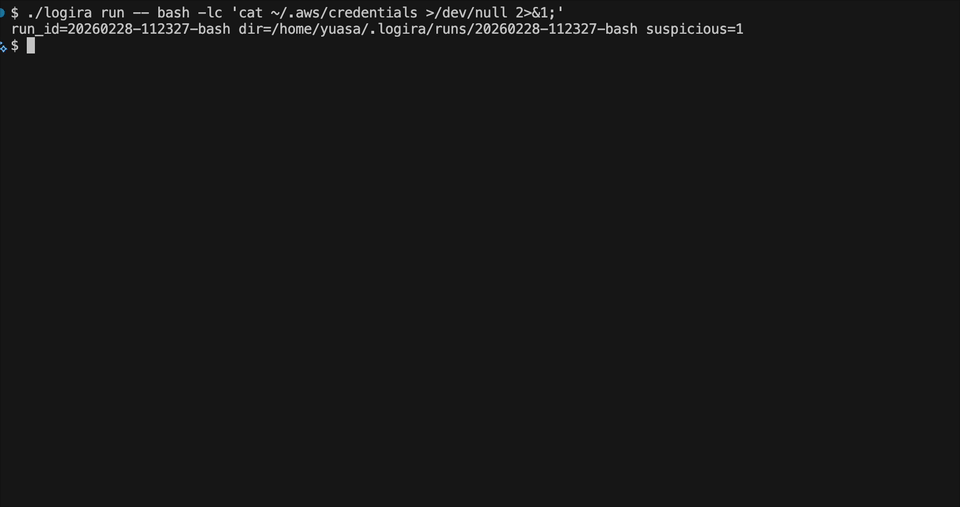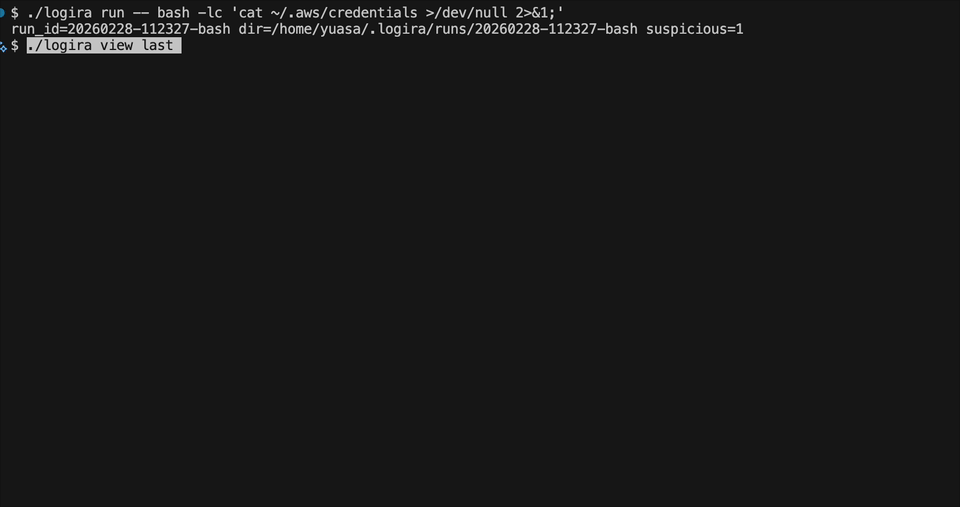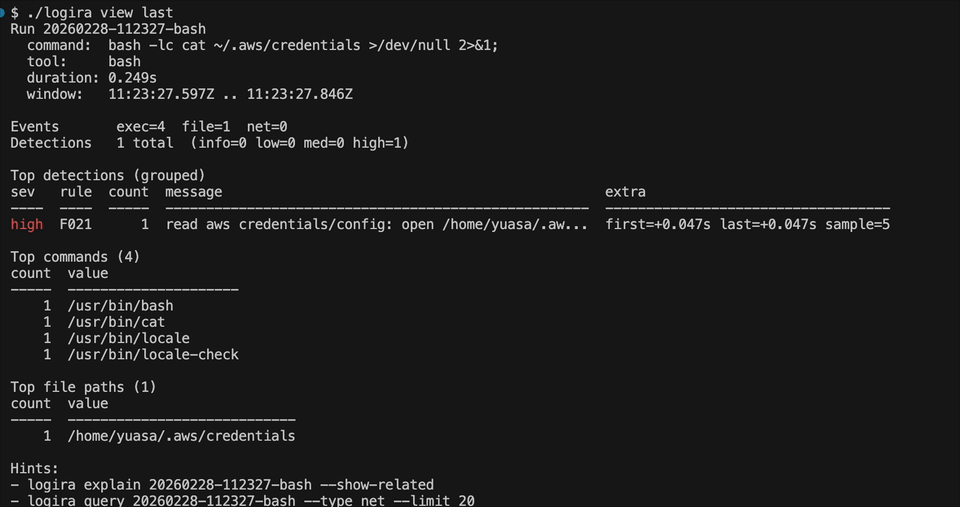 melonattacker/logira
OS-level runtime auditing for unpredictable automation.
 bitranox/fingerprint
Monitoraggio delle modifiche al registro e ai file in Windows
 lawiet47/autoresponder
Automatizza le attività di risposta agli incidenti tramite l'API di Carbon Black Response: eliminazione di file/registro, uccisione di processi,…
 fireeye/cve-2021-44228
Regole OpenIOC per facilitare la caccia agli indicatori di compromissione
 romaissaadjailia/get-applockereventlog
Questo è un repository per recuperare il log eventi di Applocker analizzando il win-event log.
 onapsis/cve-2020-6287_recon-scanner
Scanner di vulnerabilità black-box e analizzatore di indicatori di compromissione per CVE-2020-6287 (RECON) nelle applicazioni Java SAP NetWeaver,…
 cyberclues/rtf_exploit_extractor
Script per estrarre payload dannoso e documento esca da documenti di exploit CVE-2015-1641








