
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit
 matheuzsecurity/modtracer
Rileva rootkit nascosti del kernel Linux (basati su LKM) e ripristina la loro visibilità utilizzando tecniche di ispezione a livello di kernel per…
 mtjailed/unjailme
Una fuga dalla sandbox basata sulla proof-of-concept (CVE-2018-4087) di Rani Idan (Zimperium)
 kcreyts/plugxdecoder
Decodifica il traffico PlugX e gli artefatti crittografati/compressi
 slaughterjames/excelpeek
Strumento di analisi statica per investigare file Microsoft Excel potenzialmente dannosi, estraendo metadati, macro e oggetti incorporati per…
 rfxn/cpanel-sessionscribe
Strumenti di rilevamento, mitigazione e reverse engineering per CVE-2026-41940 (SessionScribe): la vulnerabilità di falsificazione di sessione non…
 uky007/petriage
PETriage: Un lettore di file PE unificato per simboli per il triage, progettato per uso multi-piattaforma e multi-interfaccia.
 neorai/vt-py-scanner
Scansiona ricorsivamente le cartelle con l'API di VirusTotal per rilevare malware. Include funzionalità come ricerca hash, esportazione CSV,…
 exptechtw/cve-2025-66478
Analisi di log di attacco reali relativi a CVE-2025-66478 (Next.js Server Actions RCE) con campioni di malware, tracciamento dell'IP dell'attaccante…
 grishinpv/poc_cve-2021-36934
Esperimenti POC con Volume Shadow copy Service (VSS)
 muhammad-ali007/follina_msdt_cve-2022-30190
Exploit educativo per CVE-2022-30190 (Follina) che dimostra l'esecuzione di codice remoto tramite MSDT attraverso documenti Office dannosi, con…
 redscan/cve-2019-19781
CVE-2019-19781 Script di Triage per l'Attacco
 paolokappa/sharepointsecuritymonitor
Una soluzione completa di monitoraggio della sicurezza per SharePoint basata su PowerShell con protezione CVE-2025-53770, analisi avanzata delle DLL,…
 b401/clickstudio-compromised-certificate
Repository contenente il certificato compromesso visto nei recenti attacchi CVE-2022-30190 (Follina).
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
Checker IoC Bash non ufficiale per appliance SonicWall SMA1000 interessate dalle vulnerabilità attivamente sfruttate CVE-2026-15409 e CVE-2026-15410.
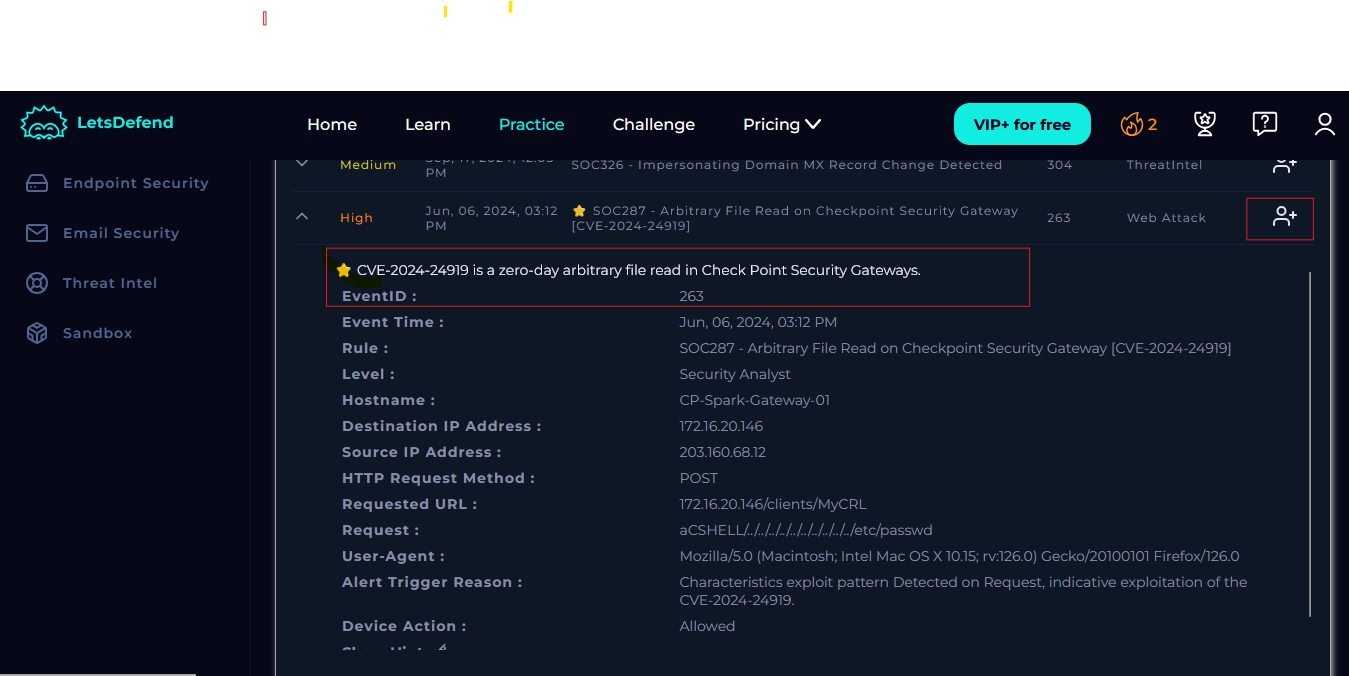 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Passo-passo per la risposta agli incidenti SOC per la lettura arbitraria di file CVE-2024-24919 sui gateway Check Point, che copre rilevamento,…
 acinq/detection-tool-cve-2019-13000
Uno strumento che rileva se il tuo nodo è stato vittima dell'attacco di transazione di finanziamento non valida.
 comodosecurity/openedr
Repository pubblico di Open EDR
 loresuso/psc
l'utilità ps, con un tocco eBPF e contesto container








