
 #1

 securityjoes/forensicminer
Un'ottima automazione DFIR per la raccolta e l'analisi delle prove, progettata per professionisti della cybersecurity.
 assafmo/xioc
Estrai indicatori di compromissione dal testo, inclusi quelli 'escapati'.
 mspicer/pcapinator
Uno strumento per elaborare molti pcap utilizzando tshark
 jschicht/extractusnjrnl
Strumento per estrarre il $UsnJrnl da un volume NTFS
 trolldbois/python-haystack
Framework di analisi dell'heap dei processi - Windows/Linux - inferenza del tipo di record e analisi forense
 mandiant/ioc-scanner-cve-2019-19781
Scanner per indicatori di compromesso per CVE-2019-19781
 weirdmachine64/sharkmcp
Un server MCP multiuso per analizzare file PCAP
 ncsc-nl/citrix-2025
Strumento di digital forensics e incident response che utilizza regole YARA per scansionare core dump di Citrix NetScaler, immagini disco e host live…
 r3mrum/loki-parse
Uno script Python in grado di rilevare e analizzare il traffico di rete correlato a loki-bot (malware). Questo script può essere utile ad analisti…
 rnb-team/loghound
Analizzatore EVTX post-exploitation per la mappatura di BloodHound
 mindcrypt/visual-forensic-steganography
Strumento basato su browser per il rilevamento visivo della steganografia tramite analisi LSB su immagini digitali, che consente l'esame forense e…
 kirkdjohnson/wireshark
Ho scaricato un file di packet capture (.pcapng) da malware-traffic-analysis.net che era un esempio di un tentativo di attacco a un webserver tramite…
 m0d0ri205/cve-2025-53690-analysis
Questi sono i documenti di analisi di CVE-2025-53690.
 nicpenning/rtf-cleaner
Deoffuscatore RTF per documenti CVE-2017-0199 per trovare URL staticamente.
 ilhamrzr/rar-anomaly-inspector
Strumento PowerShell difensivo per l'ispezione statica degli archivi RAR e il rilevamento delle anomalie di path traversal CVE-2025-8088.
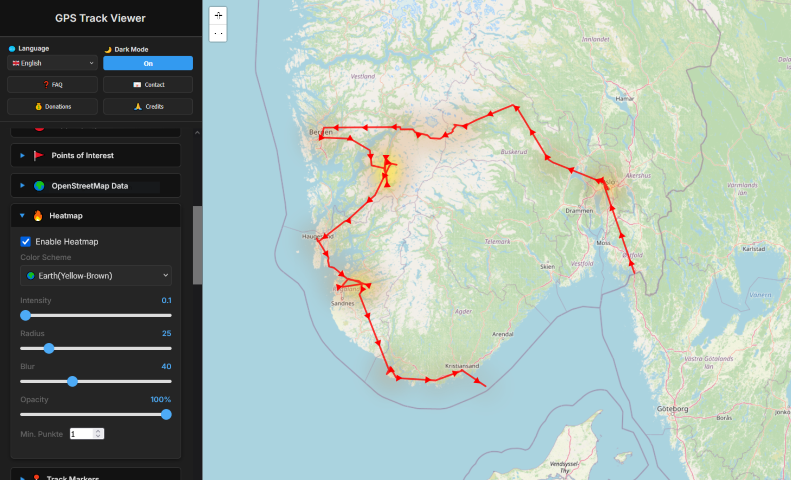 lukawe/localexifgeomap
Un potente strumento basato su browser, attento alla privacy, per visualizzare e analizzare i dati GPS delle tue foto. Basta trascinare e rilasciare…
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven: guida completa — credenziali deterministiche, escape da chroot tramite symlink, bypass delle rewrite-rule per RCE, da CVE-2024-1086…









