
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 radareorg/iaito
Qt-based graphical interface for the radare2 reverse engineering framework, providing disassembly, binary analysis, debugging, patching and forensics…
 fkie-cad/sandroid_dexray-intercept
Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…
 nelenkov/android-backup-extractor
Estrai e ricrea i backup ADB Android (ICS+). Supporta archivi crittografati, conversione in tar e I/O standard per analisi forensi o recupero dati.
 withsecureopensource/chainsaw
Ricerca e analisi rapida degli artefatti forensi di Windows
 emrekybs/draculaos
Dracula OS è un sistema operativo Linux meticolosamente progettato per missioni di OSINT (Open Source Intelligence) e Cyber Intelligence.
 crypt0p3g/dpapi-toolkit
Analizza qualsiasi artefatto DPAPI di Windows e ne identifica il formato e la chiave master esatta necessaria, quindi decifra una volta fornita la…
 gchq/cyberchef
The Cyber Swiss Army Knife - un'app web per crittografia, codifica, compressione e analisi dei dati
 ytisf/thezoo
Repository curato di campioni di malware reali e codice sorgente per l'analisi e la ricerca educativa su malware, con un database organizzato e…
 adibirzu/openclaw-security-monitor
Monitoraggio proattivo della sicurezza per le distribuzioni di OpenClaw. Rileva ClawHavoc, AMOS stealer, CVE-2026-25253, avvelenamento della memoria…
 alessandroz/lazagne
Strumento multipiattaforma per il recupero delle credenziali che estrae password memorizzate da browser, client email, database, meccanismi di…
 fkie-cad/fact_core
Strumento di analisi e confronto del firmware
 bert-janp/incident-response-powershell
Toolkit di risposta agli incidenti basato su PowerShell che raccoglie oltre 25 artefatti forensi (processi, connessioni di rete, registro, cronologia…
 neo23x0/loki
Scanner basato su IOC e YARA per il rilevamento di indicatori di compromesso tramite regex su nomi di file, firme YARA, corrispondenza di hash e…
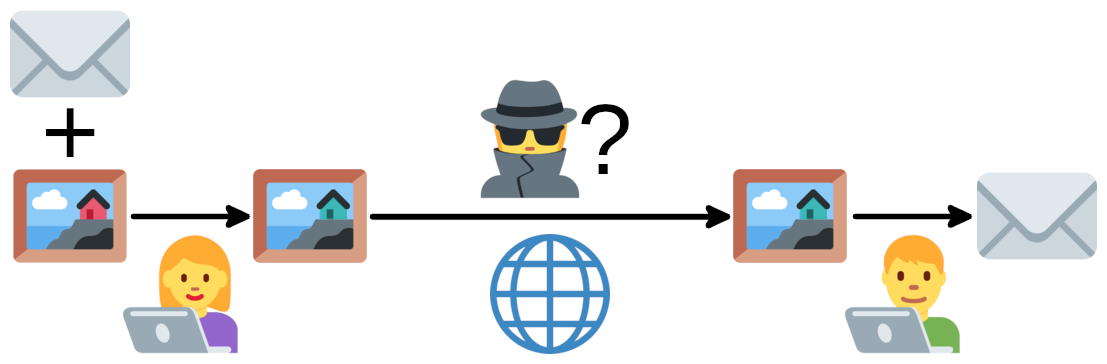 ragibson/steganography
Steganografia del bit meno significativo per immagini bitmap (.bmp e .png), file audio WAV e sequenze di byte. Semplice steganalisi LSB (estrazione…
 interplains/zero-breach-toolkit
Scanner offline e open-source che controlla dispositivi Windows, macOS, Linux, Android e backup di iPhone alla ricerca di tracce di indicatori noti…
 jpr5/ngrep
ngrep è come GNU grep applicato al livello di rete. È uno strumento basato su PCAP che consente di specificare un'espressione regolare estesa o…
 seekbytes/ipa
Analizzatore GUI per l'analisi approfondita di file PDF. Rileva payload malevoli, comprendi le relazioni tra oggetti ed estrai informazioni chiave…









