
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 crowdstrike/xwf-yara-scanner
Scanner YARA nativo X-Tension per X-Ways Forensics, che consente la scansione di file in-snapshot con supporto RVS multi-threaded, output in tabelle…
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) è il sistema operativo Linux indonesiano
 onhexgroup/tabpe
Un dataset mensile di baseline di Windows PE per ricercatori di cybersicurezza.
 jacktekno/chrome-forensic_cve-2024-0044
Un robusto strumento di digital forensics per l'estrazione e l'analisi degli artefatti di Google Chrome da dispositivi Android.
 securisec/chepy
Chepy è una libreria python / interfaccia a riga di comando equivalente al fantastico strumento CyberChef.
 mattifestation/powershellarsenal
Un Modulo PowerShell Dedicato al Reverse Engineering
 diogo-fernan/ir-rescue
Uno script Batch per Windows e uno script Bash per Unix per raccogliere in modo completo i dati forensi dell'host durante la risposta agli incidenti.
 neo23x0/loki-rs
🐍 Scanner YARA e IOC multi-thread ad alte prestazioni
 mkorman90/regipy
Regipy è una libreria Python indipendente dal sistema operativo per l'analisi di hive del registro offline.
 marcog3/whatsdump
Estrai la chiave privata di WhatsApp da qualsiasi dispositivo Android non rooted (supporta Android 7+)
 detuxsandbox/detux
La sandbox Linux multipiattaforma
 anssi-fr/dfir4vsphere
Modulo Powershell per l'analisi forense di VMWare vSphere
 dmtrkovalenko/ffs
F*ck file system - strumento di ricerca file da CLI che bypassa il kernel del sistema operativo e legge il disco direttamente
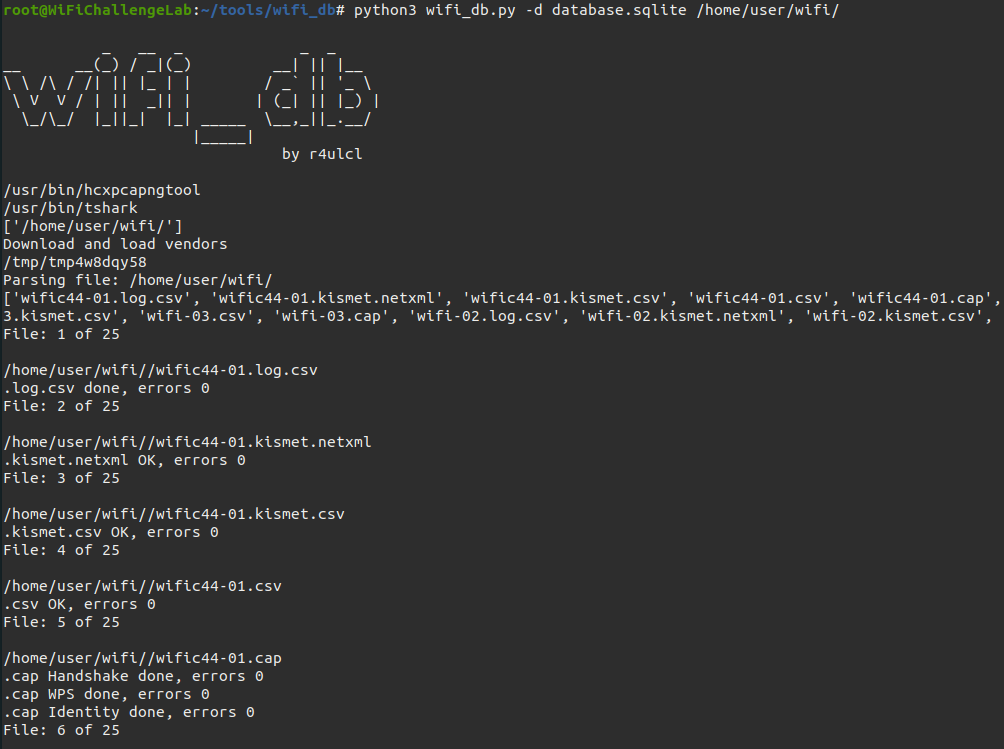 r4ulcl/wifi_db
Script per analizzare le catture di Aircrack-ng in un database SQLite ed estrarre informazioni utili come handshakes, identità MGT, relazioni…
 piat0n/baremetal-ram-dumper
Un'utilità x86 bare-metal per scaricare la RAM fisica direttamente su disco. Realizzata e testata per esperimenti di Cold Boot Attack su memoria…
 memoryforensics1/volexp
volatility explorer (volatility 2)
 harelsegev/prefetch-hash-cracker
Brute-force tool che recupera i percorsi completi degli eseguibili dagli hash di prefetch di Windows utilizzando file corpo, supportando le funzioni…
 camp0/aiengine
Motore di ispezione dei pacchetti programmabile con NIDS, classificazione DNS, analisi di frequenza e generazione automatica di regex. Supporta…








