
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit

 facundomfernandez/pentesting-obioba
Pentesting black box: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). Escalation a root. Report esecutivo e tecnico.
 erman-bolukbasi/web-penetration-drupal
Test di penetrazione di un'applicazione web Drupal — CVE-2018-7600 (Drupalgeddon 2) sfruttato usando Nmap, Burp Suite & Metasploit | Stage presso BB…
 indiquarks/vsftpd-cve-2011-2523-lab
Pen Tesing Lab che sfrutta la backdoor di VSFTPD 2.3.4 tramite Metasploit Framework
 trex1e/copyfail-cve-2026-31431
Extended Linux Local Privilege Escalation PoC per CVE-2026-31431, con rilevamento automatico della versione del kernel e controllo dell'intervallo…
 mfloresdacunha/cve-2026-31431
Escalation dei privilegi locali per CVE-2026-31431 nel modulo algif_aead del kernel Linux, che utilizza splice per sovrascrivere la page cache e…
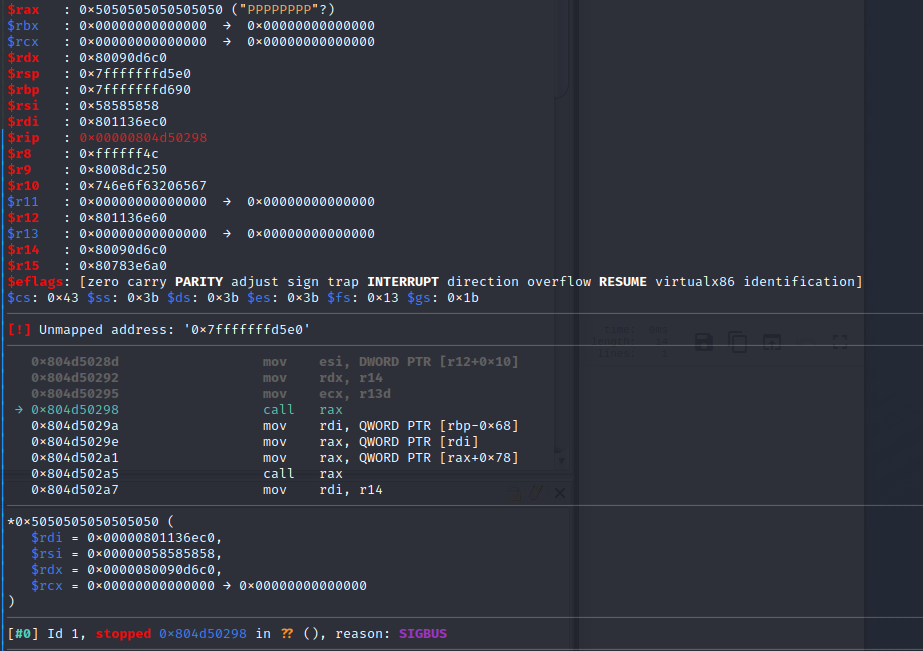 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: Email a RCE zero-click come root - Esecuzione di codice remoto / Corruzione della memoria / Catena ROP
 lucabarile/zdi-can-16318
Exploit e report per CVE-2023-32162
 rakesh143/cve-2019-0808
Exploit proof-of-concept per CVE-2019-0808, una vulnerabilità di escalation dei privilegi del kernel Windows. Dimostra lo sfruttamento di un bug…
 dgrobinson0/copyfile_cve-2026-31431
Exploit di escalation dei privilegi locali per CVE-2026-31431, che corrompe i binari setuid nella cache di pagina tramite AF_ALG e splice per…
 v-rzh/cve-2021-4034
# Exploit root per CVE-2021-4034 (PwnKit) che abusa della scrittura fuori dai limiti di pkexec per elevare i privilegi a root sui sistemi Linux.
 sandiyochristan/oo
Bad Spin: Exploit di escalation dei privilegi di Android Binder (CVE-2022-20421)
 mauricelambert/cve-2022-47986
CVE-2022-47986: moduli Python, Ruby, NMAP e Metasploit per sfruttare la vulnerabilità.
 dennisdgr/cve-2026-31431-poc
Una versione adattata dell'exploit copy fail per utilizzare parametri invece di portarti in una shell root.
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — sfruttando CVE-2018-7600 (Drupalgeddon2) per RCE, estraendo le credenziali del database da settings.php, forgiando l'hash…
 armircetaj/tetragon-dirtyfrag
Bloccare la catena di LPE Linux DirtyFrag (CVE-2026-43284 / CVE-2026-43500) in fase di esecuzione con una Cilium Tetragon TracingPolicy
 dirtyfilthy/gxv3175-remote-code-exec
Esecuzione remota di codice per telefono VOIP Grandstream GXV3175.
 darioomatos/cve-2026-31431-copyfail
Analisi didattica di CVE-2026-31431, una escalation locale dei privilegi nel kernel Linux tramite l'operazione in-place di AF_ALG AEAD, inclusi causa…
 fsn4k3/dahua-dvr-metasploit
Modulo Metasploit migliorato per CVE-2013-6117 (bypass dell'autenticazione del DVR Dahua)








